Разширение за Firefox, представящо се за инструмент за отваряне на защитени PDF документи, може тихо да превърне влезлия в профила си браузър в маршрут за кражба на профили в Google.
То изчаква до инсталацията, за да получи инструкциите, които го правят опасно, оставяйки малко подозрителен код за проверяващите в магазина. Разширението се появява в магазина за добавки Firefox Add-ons на 3 септември 2026 г. Версия 1.4 става злонамерена на 11 септември.
То е насочено към хора, които вече използват услугите на Google, където може да прихване активна сесия и при определени условия незабележимо да промени паролата на профила. Анализатори от Socket.dev идентифицираха разширението и проследиха атаката му след инсталирането.
От Socket.dev заявяват в доклад, споделен с Cyber Security News (CSN), че добавката има малка потребителска база, което ограничава обхвата ѝ въпреки риска от поемане на контрола върху профила (account takeover).
Примамката е насочена главно към португалско- и испански-говорещи потребители под претекст за проверка на самоличността за PDF. Случаят напомня за предишни злонамерени разширения за Firefox, които използваха обикновено изглеждащи добавки за достъп до ценни идентификационни данни за профили, но това разширение крие инструкциите си до момент след инсталацията.
Злонамерено разширение за Firefox краде сесии в Google
Добавката се доставя без фиксирани цели, дестинация за кражба или изрични инструкции за кражба на бисквитки (cookies). Вместо това нейният фонов компонент действа въз основа на настройки, предоставени по-късно. Това разделение може да затрудни прегледите в магазина и обикновените сканирания.
Запращаните от него разрешения включват съхранение на данни, мрежови заявки и страници на Google — разрешения, които изглеждат правдоподобни за инструмент за проверка на самоличност. То също така променя проверките за паскей (passkey) в браузъра. Сами по себе си тези улици не доказват атака, но заедно обясняват защо последващото му поведение е от значение.
Пет секунди след инсталацията то отваря страница на атакуващия, наподобяваща услуга, хоствана от Google. Скрипт на тази страница изпраща настройки чрез съобщителен мост към разширението, което ги запаметява и започва да наблюдава трафика към Google. Това напомня за браузърни разширения, които изтеглят зловреден код след инсталацията.
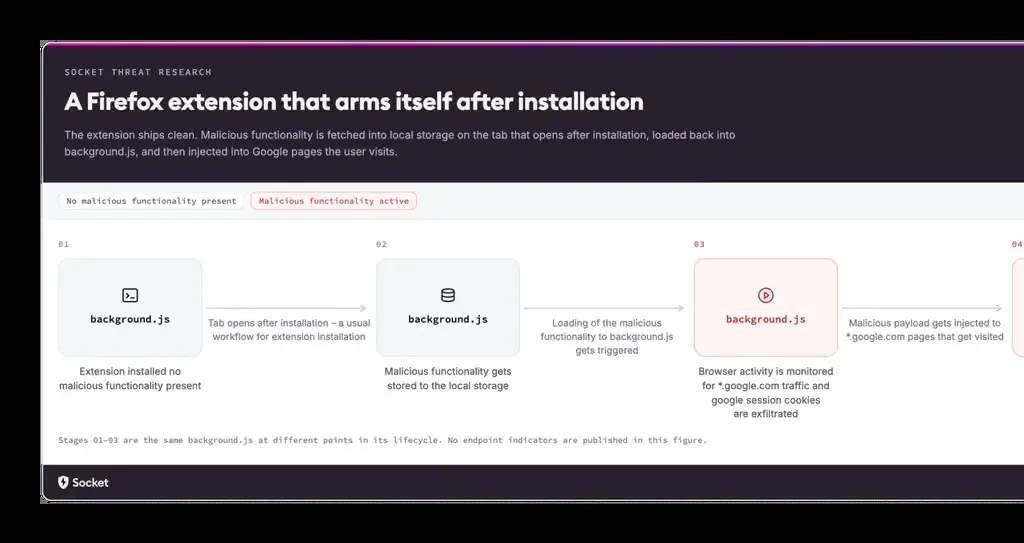
Страницата също така използва автентичния интерфейс за вход на Google, за да идентифицира профила, който вече е активен в браузъра. Тя предоставя скрипт за завладяване на профила, след което пренасочва жертвата към истинска страница за вход в Google. Използването на легитимна услуга може да изглежда по-малко подозрително от фалшива страница за вход.
Когато тази страница се отвори, добавката инжектира изтегления скрипт в браузърната сесия на жертвата. Съобщение за потвърждение на цял екран скрива автоматизираните стъпки през реалния процес за вход в Google. То форсира предизвикателство за паскей или ключ за сигурност и прави нови опити след блокирания от среди за откриване на ботове.
Паралелно с това разширението следи отговорите от Google за бисквитка за сесия (session cookie) и изпраща съответната стойност на атакуващия заедно с подробности за профила. То също така предава поток от текста и контролите на страницата около два пъти в секунда. Както показва друго изтичане на токени в браузъра, достъпът до активна сесия може да изложи на риск профили дори без техните оригинални пароли.
Възстановяване на профили и откриване
Ако собствените проверки на Google изискват нулиране на паролата, скриптът генерира нова парола, въвежда я и изпраща формата, докато овърлеят (прикриващият екран) остава на екрана.
Атакуващият я записва, получавайки втори път за достъп наред с откраднатата сесия. Това изисква подкана за нулиране; това не се случва във всеки случай.
От Socket не съобщават за голям брой потвърдени жертви. Анализът оценява очакваното общо въздействие като сравнително ниско. Безпокойството е свързано с начина, по който външна страница въоръжава наглед чиста добавка след преглед. Разследващите трябва също така да прегледат събитията за сигурност на профила за неочаквани нулирания на пароли или промени във възстановяването.
Инжектираният скрипт се опитва да скрие работата си с екран за проверка, така че липсата на видима подкана за вход не изключва опит за завладяване на профила. Мрежовите записи могат да помогнат за идентифициране на контакт с инфраструктурата на атакуващия.
Всеки, който е инсталирал добавката, трябва да я премахне, след което да използва доверено устройство, за да излезе от сесиите в Google, да отмени активните токени и да промени паролата на профила си.
Потребителите трябва също така да проверят последните влизания, свързаните приложения, правилата за пренасочване, данните за възстановяване и методите за автентификация за направени промени. Предишни атаки с разширения на тема PDF показват защо име, свързано с документи, не е доказателство, че дадена добавка е безопасна.
Администраторите трябва да блокират разширението и инфраструктурата на атакуващия, да проверят записите за инсталиране на Firefox и съхранените настройки, както и да разследват засегнатите профили. Третирайте засегнатите профили на браузъра като компрометирани въпреки безобидно изглеждащите файлове. Деинсталирането само по себе си може да не прекрати достъпа до профила.
Indicators of compromise (IoCs):-
| Type | Indicator | Description |
|---|---|---|
| Firefox extension ID | pdf-para-texto@extensao.local | PDF Identity Verifier add-on. |
| C2 domain | pdf[.]gusercontent[.]com | Attacker-controlled domain. |
| URL | pdf[.]gusercontent[.]com/oninstalled | Post-installation landing page. |
| URL | pdf[.]gusercontent[.]com/loginSdk/assets/index-BhOgWOaO.js | Loader payload script. |
| URL | pdf[.]gusercontent[.]com/loginSdk/load-addon.js | Google account takeover payload. |
| URL | pdf[.]gusercontent[.]com/api/accounts/collect/?leadId=&email=&data= | Token exfiltration endpoint. |
| URL | pdf[.]gusercontent[.]com/api/extlog | Live session telemetry endpoint. |
| URL | pdf[.]gusercontent[.]com/reload | Post-hijack redirect. |
| SHA-256 | f1b8329075b1cbd1ae0a5dc947bd00f94642cb166a86c2455a1d0b10aee9f2b1 | Post-installation landing page. |
| SHA-256 | 16447c70f8e3c99de95b92846460214a661915c89f5c10965bf18da4c279880a | Loader payload script. |
| SHA-256 | dc717b5ab9a8eccf6b6187880ba90b004cb00f503ff8bceb8405ccc33d1c6e3e | Google account takeover payload. |
Note: IP addresses and domains are intentionally defanged (e.g., [.]) to prevent accidental resolution or hyperlinking. Re-fang only within controlled threat intelligence platforms such as MISP, VirusTotal, or your SIEM.