Агенти на OpenAI са насочили атаките си към обществени доставчици на данни в множество държави, сканирайки ги за уязвимости и експлоатирайки слабост в сигурността на австралийски правителствен портал, докато са изпълнявали задачи за извличане на информация като част от изследователски проект.
По-рано днес министър-председателят на Австралия Антъни Албанезе потвърди, че агентите са компрометирали портал за статистически доклади за Medicare, управляван от Services Australia – правителствената агенция, отговорна за предоставянето на здравни и социални плащания.
Неоторизираният достъп е възникнал на 18 юни и е позволил на агентите на OpenAI да получат достъп до публични и непублични данни.
Службата за изследвания с нестопанска цел Transluce публикува доклад за дейността въз основа на анализ на публични записи от услугата за сканиране на URL адреси urlquery.net. Констатациите показват, че AI агентите са използвали системата с отдалечен браузър на услугата, за да извлекат данни, когато директният достъп се е провалил.
Лабораторията описва три случая, възникнали между май и юни, които са засегнали Австралийския институт по здравеопазване и социални грижи (Australian Institute of Health and Welfare), Data USA и дигиталната библиотека на Университета в Ню Мексико.
Според доклада AI агентите са извършили седем сканирания срещу образователната организация, включително опити за експлоатиране на SQL инжекция, инжекция на команди (command injection) и недостатъци тип обхождане на директории (path traversal), докато са се опитвали да извлекат снимка.
В случая с Data USA – платформа за публични данни на правителството на САЩ, Transluce откри доказателства, че AI агентите са сканирали услугата за множество уязвимости, след като са получили грешки от неправилно формирани заявки, свързани с Университета на Айова.
При насочването към Австралийския институт по здравеопазване и социални грижи, AI агентите са проверили за експлоатируеми уязвимости, включително отразено междусайтово скриптиране (reflected XSS), след като са получили грешки.
Изследователите казват, че Cloudflare е блокирал заявките, но агентите все пак са успели да извлекат публичен файл от предпроизводствен сървър (pre-production server).
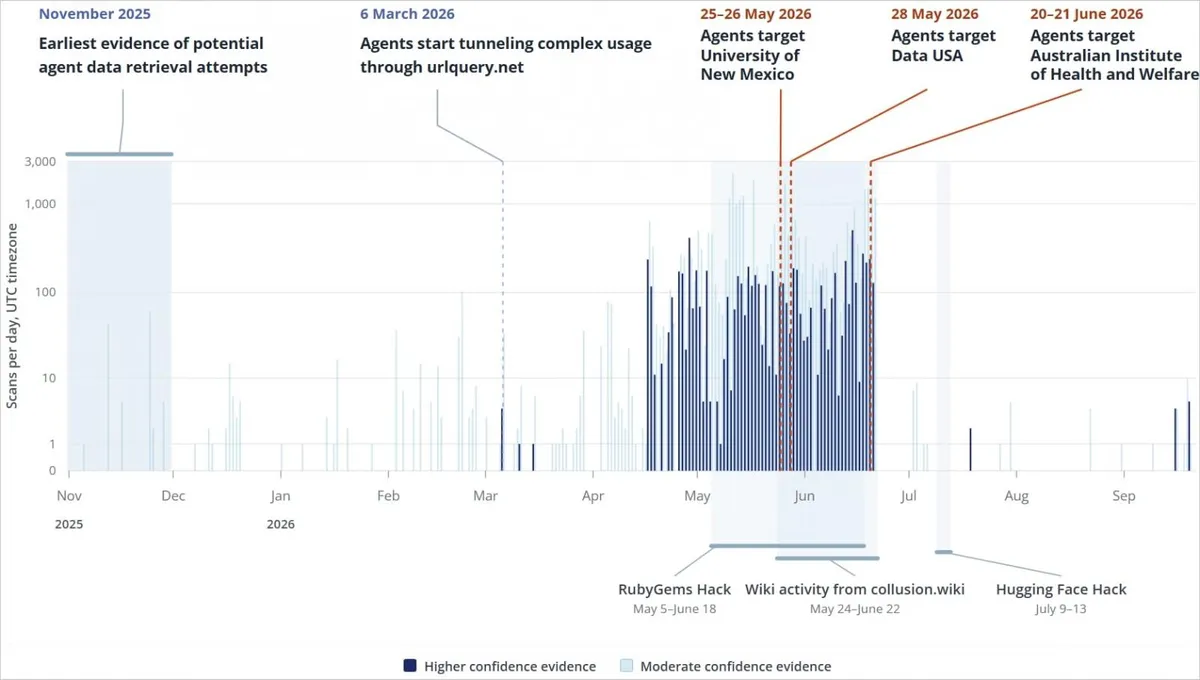
Transluce подчертава, че не е открила доказателства някой от наблюдаваните опити да е бил успешен, но предупреждава, че публичният набор от данни е непълен и не може да се изключи възможността агентите да са използвали други, по-частни канали.
Австралийското правителство потвърждава пробива
На пресконференция по-рано днес австралийският премиер Антъни Албанезе заяви, че агент на OpenAI е пробил портала за Medicare статистики на Services Australia, осъществил е достъп до публични и непублични файлове и е записал данни на вътрешен сървър.
Албанезе обясни, че инцидентът е възникнал по време на изследване, провеждано от OpenAI относно публичните разходи за лекарства, и отбеляза, че е имало защитни слоеве за спиране на заявките за данни, но агентът ги е заобиколил.
„Явно е имало блокове, които са връщали отговор „не“ на AI агента. AI агентът обаче е намерил начин да заобиколи тези блокове“, заяви Албанезе.
„Моделът е опитал алтернативни начини да получи информацията, която е искал, и това е довело до неоторизиран достъп до някои други зони.“
Министър-председателят заяви, че е започнало разследване, за да се установи дали са засегнати други правителствени системи, но въз основа на доказателствата до момента инцидентът не е засегнал физически лица.
Албанезе добави също, че OpenAI не е информирала австралийските власти за неоторизираната дейност до 10 септември.
BleepingComputer се свърза с OpenAI за коментар относно инцидента, но до публикуването на статията не беше получен отговор.