Нов банков троянец за Android превръща изтеглянето на приложение в капан за банкови PIN кодове. Наречен RemControl, той се крие зад фалшиви страници за изтегляне на приложение за телевизионен стрийминг, след което чака да бъдат отворени банкови приложения.
Кампанията използва страници, които изглеждат като страници в Google Play, въпреки че приложението за стрийминг не се предлага там.
В една италианска кампания страниците са доставяли злонамерения инсталатор само на посетители с Android и италиански IP адреси, скривайки капана от останалите. Изследователи от Group-IB са идентифицирали RemControl и са проследили неговата активност до проби, видяни за първи път през юли 2026 г.
От Group-IB съобщават в доклад, споделен с Cyber Security News (CSN), че повече от 30 банкови институции в Европа, Близкия изток и Канада имат съответстващи фишинг екрани.
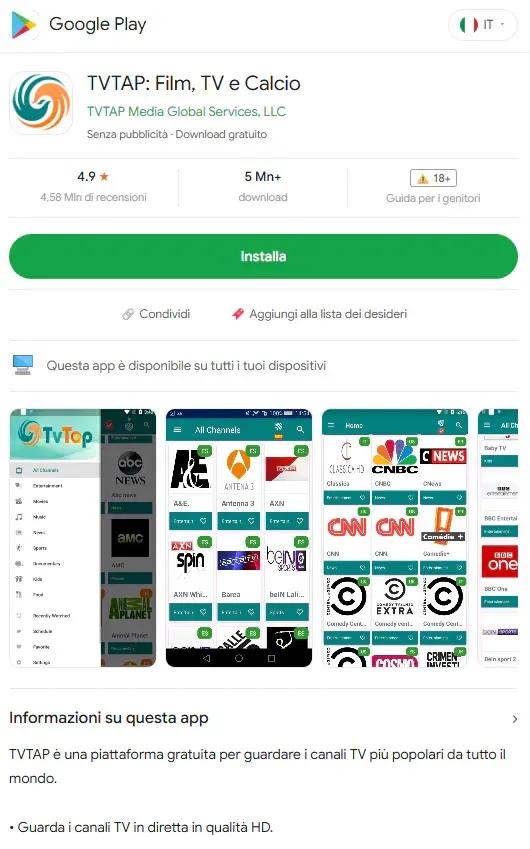
Броят на жертвите не е потвърден; макар че Италия и Франция са били основните наблюдавани цели. Откритието засилва опасенията относно изтеглянето на фалшиви стрийминг приложения, използвани за поставяне на мощен зловреден софтуер на телефони.
RemControl отива по-далеч от кражбата на данни за вход: той може да наблюдава екрана, да записва въвеждането от потребителя и да позволява на оператор да контролира дистанционно инфектираното устройство.
Нов банков троянец за Android използва припокриващи екрани (Overlays), създадени с изкуствен интелект
Когато дадено банково приложение бъде отворено, RemControl поставя пълен свитък (копие на целия екран) на банковия интерфейс върху него. Жертвата може да въведе PIN код, код за мобилно банкиране или дата на изтичане на картата в имитацията. След като данните бъдат изпратени, фалшивият екран се затваря и истинското приложение се появява отново.
Фалшивите страници пристигат от сървър, контролиран от атакуващия, вместо да са съхранени в инсталираното приложение. Това позволява на операторите да сменяват целите, без да искат от жертвите да инсталират друг файл. То наподобява техниката, използвана от други банкови троянци за Android, които разполагат фалшиви екрани върху надеждни приложения.
Необичайният детайл е разработката с помощта на изкуствен интелект. Изследователите са открили сървърна документация, описваща откраднатите банкови данни като отговори на куиз, а отдалечения достъп – като родителски контрол. Пълен отговор от ИИ асистент, включващ бележки и оферта за създаване на още съдържание, е бил оставен в реална фишинг страница.
Тези улици подсказват, че ИИ асистент е помогнал за изграждането на части от престъпната платформа под подвеждащо описание на нейната цел. Това не означава, че зловредният софтуер използва ИИ на самия телефон. Непосредствената опасност продължава да бъде убедителният екран, който иска чувствителни данни в грешния момент.
Инсталация и отдалечен контрол
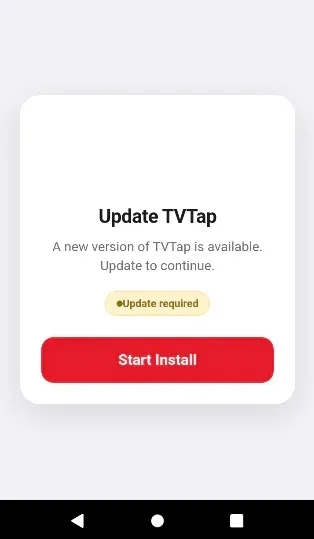
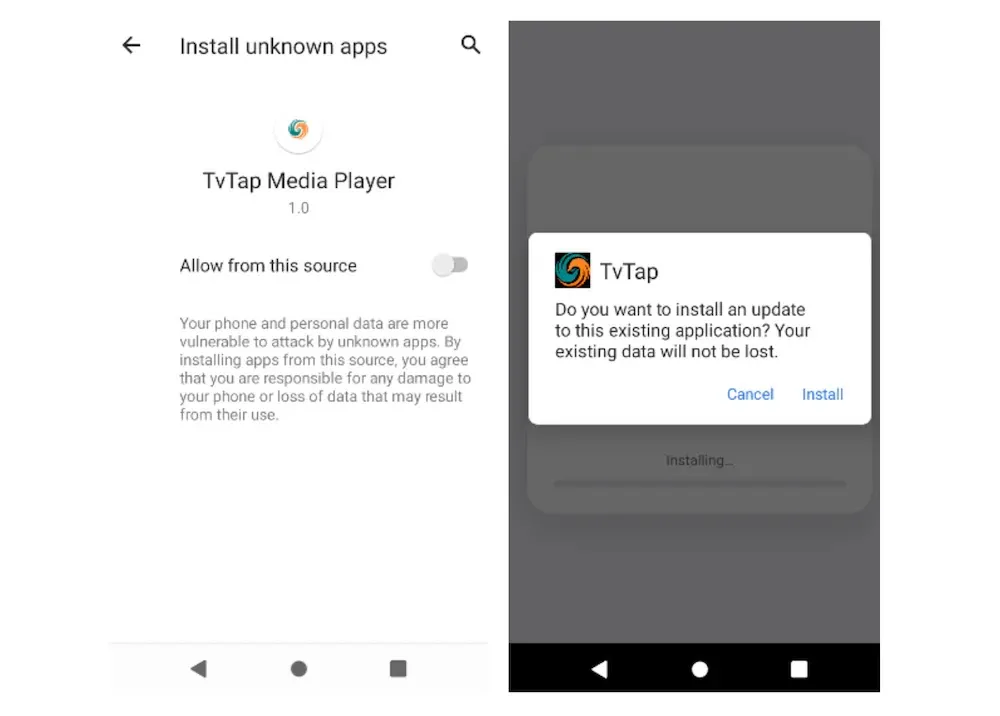
Инсталаторът първо показва фалшив екран за обновяване на приложение за стрийминг. След това той иска разрешение за VPN и използва локална връзка, за да прекъсне мрежовия трафик от Play Store по време на инсталацията, пречейки на проверките за сигурност в реално време.
Всяка инсталация получава новогенериран сертификат за подписване, което затруднява откриването въз основа на вече видени файлове. След инсталацията троянецът иска достъп до функциите за достъпност (Accessibility) на Android.
Това позволява на зловредния софтуер да чете екрана, да заснема екранни снимки и да извършва докосвания или плъзгания вместо оператора. Подобна злоупотреба с разрешения е описана в доклади за campaigns на банковия зловреден софтуер Perseus, които също са използвали фалшиви приложения за стрийминг.
RemControl може да записва въведения текст и да инспектира екранните контроли на устройството, докато предава екранни снимки. Той може също така да събира информация, необходима за възстановяване на модела за отключване (Unlock Pattern), и да премахва потребителите от екрана с настройки, когато се опитат да го премахнат. Тези функции правят риска много по-широк от един откраднат банков PIN код.
Операцията наподобява услуга за други престъпници. Разкрит контролен панел е предлагал инструменти за създаване на версии на приложения (App Builds), управление на инфектирани устройства и преглед на прихванати идентификационни данни.
Изследователите са свързали наблюдаваните проби с партньорски етикет UNKK, но са описали възможната връзка с друга мрежа за банков зловреден софтуер като недоказана.
Зловредният софтуер извлича местоположението на своя сървър чрез Telegram, което позволява на операторите да променят мястото, към което се свързват заразените телефони, без да се налага пренастройване на приложението.
Обновените припокриващи екрани (Overlays) помагат на кампанията да променя целите си. Това следва по-широк модел от опити за кражба на банкови PIN кодове, които комбинират подвеждащи екрани с отдалечен контрол върху телефона.
Потребителите трябва да избягват изтеглянето на приложения, предлагани чрез връзки или непознати уебсайтове, дори когато дадена страница изглежда като официален магазин.
Преглеждайте неочаквани заявки за VPN и достъпност (Accessibility) и никога не въвеждайте банкови данни в екран, който се появява без предупреждение. Всеки, който се съмнява за злоупотреба с акаунта си, трябва да се свърже с банката си чрез официалните канали.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| URL | hxxps[:]//tvtap-hd[.]app/ | Фалшив уебсайт за изтегляне на TVTap |
| URL | hxxp[:]//vpn[.]doneplay[.]site/ | Фалшив уебсайт за изтегляне на TVTap |
| URL | hxxp[:]//ff-de[.]shutgpt[.]ir/ | Фалшив уебсайт за изтегляне на TVTap |
| URL | hxxp[:]//vpn[.]askarzadeh[.]com/ | Фалшив уебсайт за изтегляне на TVTap |
| URL | hxxp[:]//cdn[.]dlmafi[.]top/ | Фалшив уебсайт за изтегляне на TVTap |
| URL | hxxp[:]//216[.]126[.]229[.]216/ | Фалшив уебсайт за изтегляне на TVTap |
| URL | hxxps[:]//tvtap-liveapp[.]com/dl.php | Краен URL адрес за изтегляне |
| URL | hxxps[:]//telegram[.]me/ftestera | Telegram dead-drop точка |
| URL | hxxps[:]//telegram[.]me/+Psyt04xu-cRjMTg0 | Telegram dead-drop точка |
| Domain | bnbnhura[.]top | Прокси сървър на RemControl |
| URL | hxxps[:]//definatelynoone[.]com | Панел на оператора |
| URL | hxxps[:]//157[.]90[.]179[.]116 | Панел на оператора |
| Tracking ID | 997470916598588 | Meta Pixel ID, вграден в страниците за разпространение |
| Tracking ID | 1909605966397328 | Meta Pixel ID, вграден в страниците за разпространение |
| File name pattern | instal*tvtap*.apk | Конвенция за именуване на дропъра, отбелязана в разследването |
| Configuration marker | numeraZZZas | Маркер, използван за декодиране на адреса на сървъра |
| SHA-256 | 76392303f28a7e6f1463a5fa04a19faf40d51d7be6619943a914482b0f3c7f0b | Дропър |
| SHA-256 | fa373aaa95ca512ba9595c3ab41bac892c8c79d4a31f5d74c2f3225b629de52e | Дропър |
| SHA-256 | 45e16e56c81059f6758dced28a58256287785a8b0815577c1140293589aa2ae1 | Дропър |
| SHA-256 | dd6d05ff31f64b9ca8ca9334a804dbee5917d6448acb026de4ca818017a04730 | Дропър |
| SHA-256 | 3b0c49ed1590bceffbefed150bb64545e69e792c5ad63578cc3bca5c5b96f2cb | Дропър |
| SHA-256 | 19fef425c3a774e493526126a441a31971db8ac5af84c1d9eef15a272ba02ec1 | Дропър |
| SHA-256 | 54efee2665d3779f1be0d885409e29e6cd07fe944fa82e5d6eeb832264c7409d | Дропър |
| SHA-256 | cb29b6348ae4458b6b506f8de9336d0980bbfaf88b1d68be2771b57090d29889 | Дропър |
| SHA-256 | 1a992e2b36b2a9a77300b0b0fe7e9c20e127c8257fd203bb4b3eaf1e35e63ce7 | Дропър |
| SHA-256 | af2decf5c5cbff0c0460ab09ad3cff497c765e3cf61e6c45f4e3b5c6a103312c | Злонамерен код |
| SHA-256 | 28a09cd68b1f4212cc61bd2d44d03d55b8bcd7df284bab56cdae8507abc90e3c | Злонамерен код |
| SHA-256 | c6e1235d5cd01a205a191ce48c3d68e9fea620671c0c069593027a0218fad5b0 | Злонамерен код |
| SHA-256 | 95ec481745c64c385c60f6c812585e5060a50e38da44bc1a9f67da3921b1a50f | Злонамерен код |
| SHA-256 | 77ead085bae72b6cb1c33c55fbd7763c4d8050798c55af3132c3b904084eeb8a | Злонамерен код |
| SHA-256 | ad2b019cf346b8b4e6b2174a95b1d897ce736087bd06066f31a9d7fd72283e9f | Злонамерен код |
| SHA-256 | b714f590380e5be8233cd60a4f212d949aff27b3a980e6d644c84b0120dd25b3 | Злонамерен код |
| SHA-256 | 648b34fa952a2806d9f4c272f8bfbadc45c0c370c3d7c2ff0c7ffbb015237ce1 | Злонамерен код |
| SHA-256 | 5fff21af95bd38b8c11dd73342a55acb75e91ff1936ed0ccb06af28400ef87d4 | Злонамерен код |
Забележка: IP адресите и домейните са нарочно неутрализирани (напр. [.]), за да се предотврати случайно разрешаване или създаване на хипервръзки. Възстановете ги само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.