Нов банков троянски кон за Android, наречен RemControl, подмамва жертвите да инсталират фалшиво приложение за телевизия, след което поема контрол над телефоните им, за да открадне банкови PIN кодове, установи Group-IB.
Изследователите потвърдиха, че зловредният код е насочен към клиенти на повече от 30 банки в Италия, Франция, Испания, Полша, Португалия, Канада и някои държави от Персийския залив. Първите проби са изпратени към VirusTotal на 19 юли 2026 г. Домейнът, използван за неговия сървър за управление и контрол (C2), е регистриран на 12 май 2026 г., два месеца по-рано.
„RemControl се разпространява чрез фалшиви страници на Google Play Store, представящи се за IPTV приложението TVTap. TVTap е популярно IPTV приложение от трета страна, което не е налично в Google Play Store, което кара потребителите да са свикнали да го търсят от неофициални източници. Ето защо IPTV приложения като това са сред най-популярните примамки за разпространение на зловреден код за Android“, пишат от Group-IB.
В една кампания, насочена към клиенти на италиански банки, шест уебсайта са хоствали тези страници. Те предоставят злонамереното приложение само на мобилни устройства с италиански IP адрес. Страниците съдържат два проследяващи кода Meta Pixel, което подсказва, че операторът купува реклами в платформата на Meta, за да доведе жертвите до страниците за изтегляне.
Как RemControl поема контрол над телефон
След като се отвори, дропърът показва фалшив екран за актуализация на TVTap. Когато жертвата натисне за инсталиране, той иска разрешение за стартиране на VPN услуга. VPN блокира мрежовия трафик от приложението Google Play Store, което спира Google Play Protect да сканира инсталацията.
След това дропърът създава нов сертификат за подписване на устройството и подписва зловредния код с него преди инсталирането му. Всяка инсталация получава различен сертификат, което осуетява откриването въз основа на файлови хешове и сертификати. По-новите версии също така криптират кода на зловредния софтуер с персонализиран пакер.
Инсталираният зловреден код незабавно иска от жертвата разрешение за достъпност (Accessibility Service), за което изследователите обясняват, че се злоупотребява от почти всеки банков троянски кон за Android и дава на RemControl контрол върху устройството.
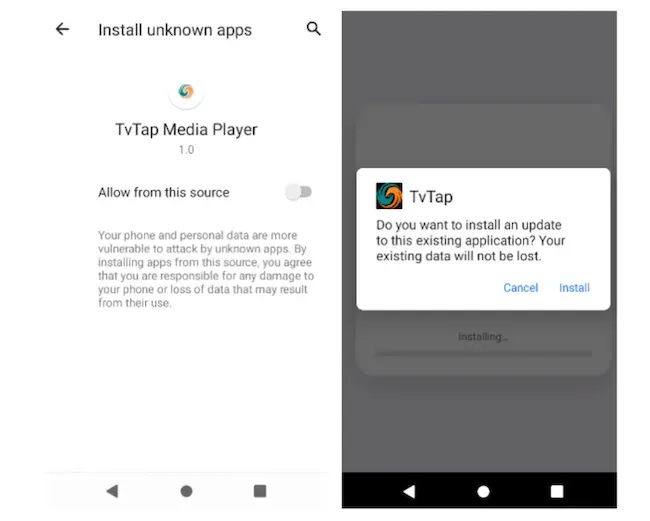
Дропърът иска от жертвата разрешение да инсталира други приложения (Източник: Group-IB)
С тези разрешения RemControl може да извършва следните действия:
- Да покрива целеви банкови приложения с фалшиви екрани за вход, за да краде PIN кодове, кодове за мобилно банкиране и дати на изтичане на карти, със списък с цели, който операторът може да променя по всяко време.
- Да изпраща екранни снимки в реално време на атакуващите, заедно с карта на текста и позицията на всеки елемент на екрана.
- Да записва кликвания и въведен текст във всички приложения и да позволява дистанционно натискане, плъзгане и писане на телефона.
- Да прихваща шаблона за отключване на заключения екран, което е достатъчно за възстановяване на шаблона за отключване на десет версии на Android, включително използваните от Samsung, Xiaomi и Huawei.
- Да предотвратява премахването на зловредния код от жертвите, като ги пренасочва далеч от настройките, използвани за деинсталиране на приложения, отменяне на разрешения за достъпност или извършване на фабрично нулиране.
Зловредният код намира адреса на своя C2 сървър в криптиран текст, публикуван в два публични канала в Telegram. Това позволява на оператора да премине към нов сървър, без да пуска нова версия на злонамерения софтуер.
Фишинг страници, написани от AI
Документацията за сървъра на атакуващите е била публично достъпна по време на разследването. Тя описва функциите, които предоставят фалшиви екрани за банкиране и получават откраднати данни за достъп, като обработка на отговори на викторини и се позовава на родителски контрол.
„Това, което прави тази кампания особено забележителна, са доказателствата за разработка с помощта на изкуствен интелект в цялата инфраструктура. Изглежда операторът е използвал AI асистент за изграждането на значителни части от C2 бекенда и фишинг екраните под прикритието на приложение за родителски контрол, като изкуственият интелект не е осъзнавал какво всъщност изгражда“, обясняват изследователите.
Документацията също така показва, че RemControl се предлага като „зловреден софтуер като услуга“ (malware-as-a-service).
Коментари на руски език в някои от файловете на фалшивите екрани за вход показват, че поне част от кода е написана от рускоговорящ автор.
Group-IB проследява оператора под името UNKK, по таг на филиал, намерен във всяка проба. Изследователите виждат възможна връзка с UNKN, филиал на банковия троянски кон Medusa. И двата използват сходни имена на дропъри, едни и същи методи за доставка и Telegram канали за укриване на сървъри, а таговете им се различават само по една буква.
„Въпреки че тези индикатори подсказват за общ оператор, окончателна връзка не може да бъде установена от наличните доказателства“, заключават от Group-IB.