Google планира да добави поверителна памет на сървърно ниво към платформата Private AI Compute, което ще позволи на AI асистентите да поддържат приемственост между устройствата, осигурявайки защита на поверителността, обикновено свързвана с обработката на самото устройство.
Private AI Compute е облачната платформа на Google за обработка на чувствителни данни с моделите Gemini в хардуерно изолирана среда. Тя осигурява на AI функциите достъп до по-голяма изчислителна мощност и е проектирана така, че да попречи на всеки друг освен потребителя, включително и на Google, да получи достъп до обработваните данни.
Досега платформата функционираше без запазване на състоянието (stateless), изтривайки целия контекст след приключване на дадена задача. От Google заявяват, че алтернативните решения, като поддържането на списъци с лични факти и предпочитания, не осигуряват контекста, необходим за непрекъсната съвместна работа. Новата система ще позволи на базирания в облака изкуствен интелект да запазва контекст между отделните сесии и устройства.
„С тази нова техническа възможност новият персистентен слой памет ще може да функционира като защитен дигитален трезор в облака“, посочват от екипа на Google Private AI Compute.
Защита на AI паметта
Информацията, необходима за предоставяне на съдействие, ще се съхранява в специализирано криптирано хранилище. Криптографските ключове, необходими за отключването ѝ, ще се съхраняват изключително и само на устройствата на потребителите, което според Google прави данните недостъпни за никой друг, включително за самата компания.
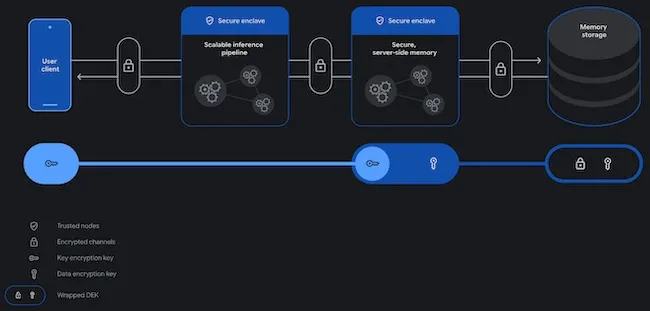
Чрез комбиниране на хардуерно защитени анклави (secure enclaves), криптирани канали и бази данни за отделните потребители, защитени с криптографски ключове, генерирани от устройството, тази архитектура гарантира, че вашите данни остават напълно поверителни и под ваш контрол. (Източник: Google)
Когато AI моделът се нуждае от информацията, автентифициран и криптиран от край до край (end-to-end) канал ще свързва устройството на потребителя със защитен анклав в облака. Анклавът временно ще декриптира данните в изолирана среда (памет), ще обработи заявката, ще запази новия контекст и отново ще криптира информацията.
Прозрачност и контрол
От Google заявяват, че технологията в бъдеще би могла да позволи на потребителите да отварят инструкции за сглобяване на лаптоп, след като са ги прегледали през умни очила, или да възобновяват разговори между мобилни и уеб платформи. Компанията представя тези сценарии като примери за потенциала на архитектурата, а не като налични в момента продуктови функции.
Google публикува актуализиран технически доклад, публичен запис на своя сървърен софтуер със защита срещу манипулации и резултати от независим одит. Устройствата, използващи Private AI Compute, ще могат да потвърждават, че софтуерът е автентичен и непроменен, преди да изпратят лични данни.
Компанията отправи покана към общността по експерти по поверителност да прегледа архитектурата на платформата, защитите, доказателствата за сигурност и протоколите за проверка.