Американската Агенция за киберсигурност и инфраструктурна сигурност (CISA) предупреди федералните агенции в сряда, че групите за рансъмуер вече използват и критична уязвимост в JetBrains TeamCity, за която бе издадена корекция за сигурност през юли.
JetBrains отстрани уязвимостта в сигурността (проследявана като CVE-2026-63077) на 25 юли във версии 2025.11.7 и 2026.1.3 на TeamCity On-Premises, заявявайки, че това е критична уязвимост за заобикаляне на автентикацията, която позволява на атакуващи с HTTP(S) достъп да изпълняват произволни команди в операционната система.
„Неавтентикиран атакуващ би могъл да се възползва от уязвимостта чрез протокола за запитване на агента на TeamCity, за да заобиколи проверките за автентикация и да изпълни произволни команди в операционната система с правата на процеса на сървъра на TeamCity“, заявиха от компанията.
„В зависимост от правата, предоставени на процеса на сървъра на TeamCity, една успешна атака би могла да разкрие данни, конфигурации и съхранени идентификационни данни в TeamCity, да промени състоянието на сървъра и потенциално да компрометира целостта на изградените артефакти и последващите CI/CD конвейери.“
Почти две седмици по-късно, на 5 август, CISA добави CVE-2026-63077 към своя каталог с активно използвани уязвимости и нареди на американските федерални агенции да защитят мрежите си от продължаващите атаки в срок от три дни.
JetBrains потвърди, че уязвимостта е била използвана за реални атаки на 7 август, сподели индикатори за компрометиране и призова клиентите, които не могат веднага да инсталират корекции за сигурност на своите сървъри, да ограничат достъпа до доверени мрежи.
Вече се използва в атаки с рансъмуер
Въпреки че CISA все още не е споделила подробна информация за атаките, насочени към CVE-2026-63077, тя отново актуализира своя Каталог с известни използвани уязвимости (KEV) в сряда, маркирайки уязвимостта като използвана от групи за рансъмуер.
Общо от октомври 2023 г. насам агенцията за киберсигурност е маркирала четири проблема със сигурността в TeamCity като използвани за реални атаки, като всички те също така са били използвани в атаки с рансъмуер.
Организацията за наблюдение на киберзаплахи Shadowserver в момента проследява малко над 160 сървъра TeamCity без инсталирана корекция за сигурност срещу уязвимостта CVE-2026-63077, спрямо първоначалните 700 публично достъпни в интернет сървъра, уязвими към атаки незабавно след публикуването на корекцията.
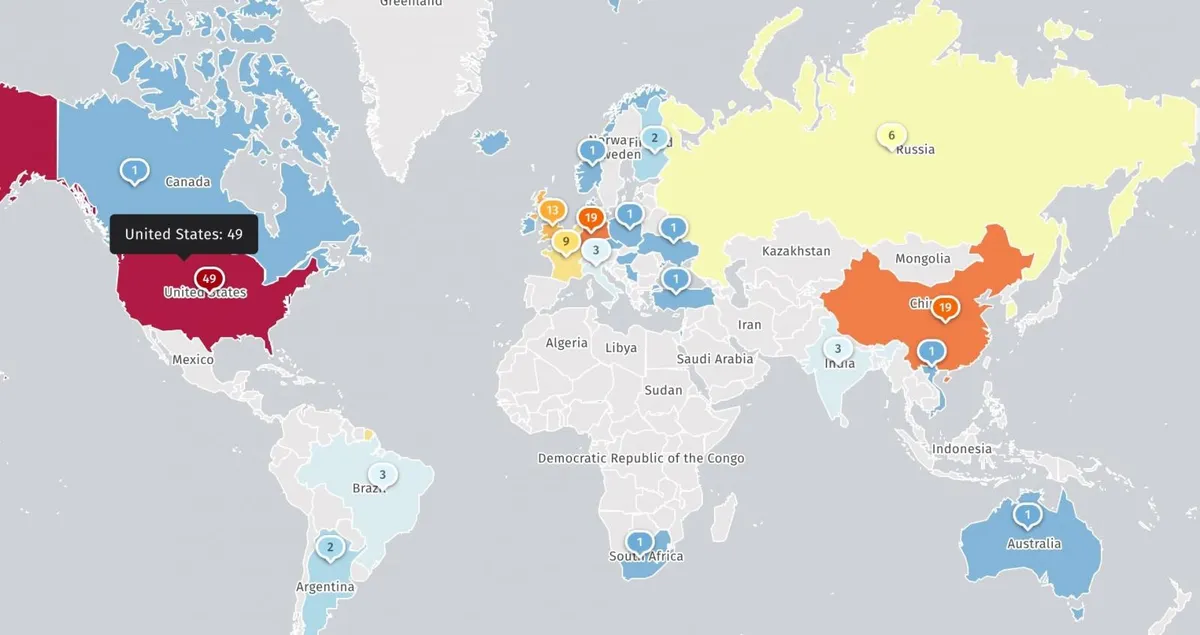
Тъй като подкрепяни от държави хакерски групи и банди за рансъмуер често се възползват от уязвимости в TeamCity при своите атаки, на ИТ администраторите се препоръчва незабавно да коригират уязвимостите на публично достъпните си сървъри.
Например през октомври 2024 г. агенциите за киберсигурност на САЩ и Обединеното кралство предупредиха, да хакерите от APT29, свързани с руското Външно разузнаване (СВР), са атакували уязвими сървъри JetBrains TeamCity и Zimbra „в масов мащаб“.
TeamCity е платформа за непрекъсната интеграция и непрекъснато внедряване (CI/CD), използвана от разработчици на софтуер и DevOps екипи за автоматизиране на изграждането, тестването и внедряването на софтуерен код.
От JetBrains посочват, че повече от 30 000 DevOps екипа използват TeamCity в много известни компании, включително Citibank, Amazon Games, Tesla и Samsung.