AvisLoader е програма за зареждане на зловреден софтуер (loader) за Windows, създадена да продължава да получава инструкции дори след сваляне на сървърите му. Това прави неутрализирането му трудно чрез обикновено премахване на злонамерен уебсайт.
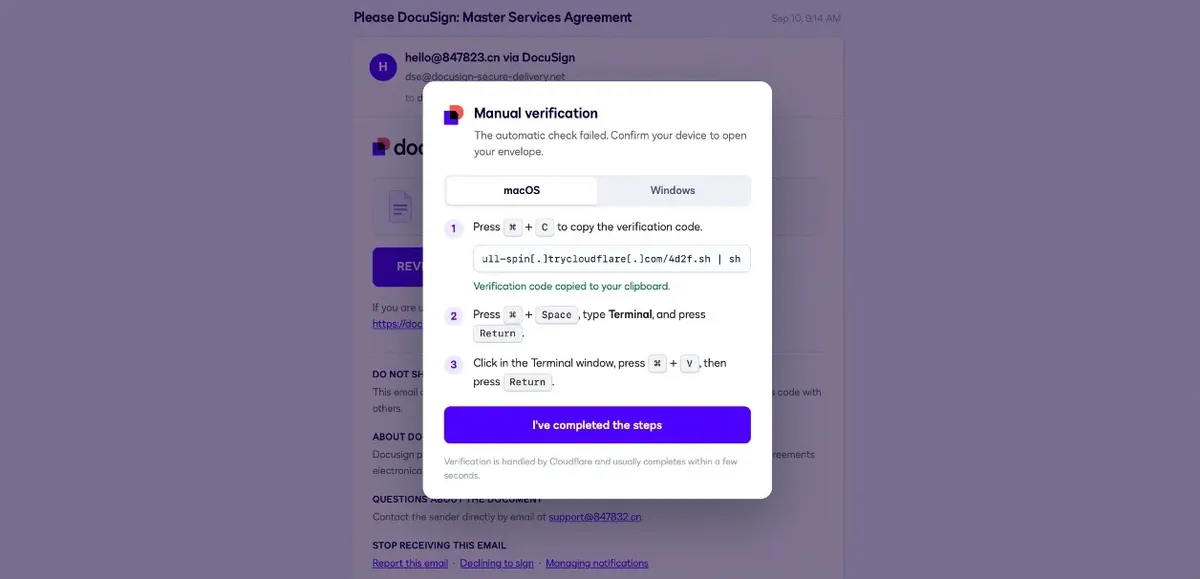
Заразяването започва с фалшива страница за подписване на документи, която подканва посетителите сами да изпълнят команда, превръщайки позната заявка за проверка във възможна инфекция на устройството.
Страницата за подписване изисква ръчна проверка, като твърди, че тя се извършва от доставчик на услуги за сигурност. Вместо да потвърди каквото и да е, поставената команда извлича и стартира код през временен тунел, вместо чрез стандартно изтегляне през браузъра.
Това подражава на тактиките с фалшиви страници за проверка, наблюдавани при други ClickFix кампании, и кара самия потребител да стартира атаката. Varonis Threat Labs идентифицира AvisLoader на открит тестови сървър заедно с примамка, спомагателни файлове и контролен панел за оператора.
Varonis посочва в доклад, споделен с Cyber Security News (CSN), че програмата за зареждане използва криптирани peer-to-peer съобщения вместо фиксиран домейн, за да получава команди и допълнителни файлове.
Откритието показва маршрут за дълготраен отдалечен достъп, а не измерена епидемия от инфекции. Изследователите не съобщават за броя на жертвите. Инструментите показват как подвеждаща страница може да създаде управляем Windows клиент, който да получава последващи инструкции и файлове.
AvisLoader Windows зловреден софтуер
Операциите по сваляне (takedowns) често блокират домейна или сървърния адрес, към който зловредният софтуер се обръща за инструкции, прекъсвайки контакта на атакуващия с инфектираните машини.
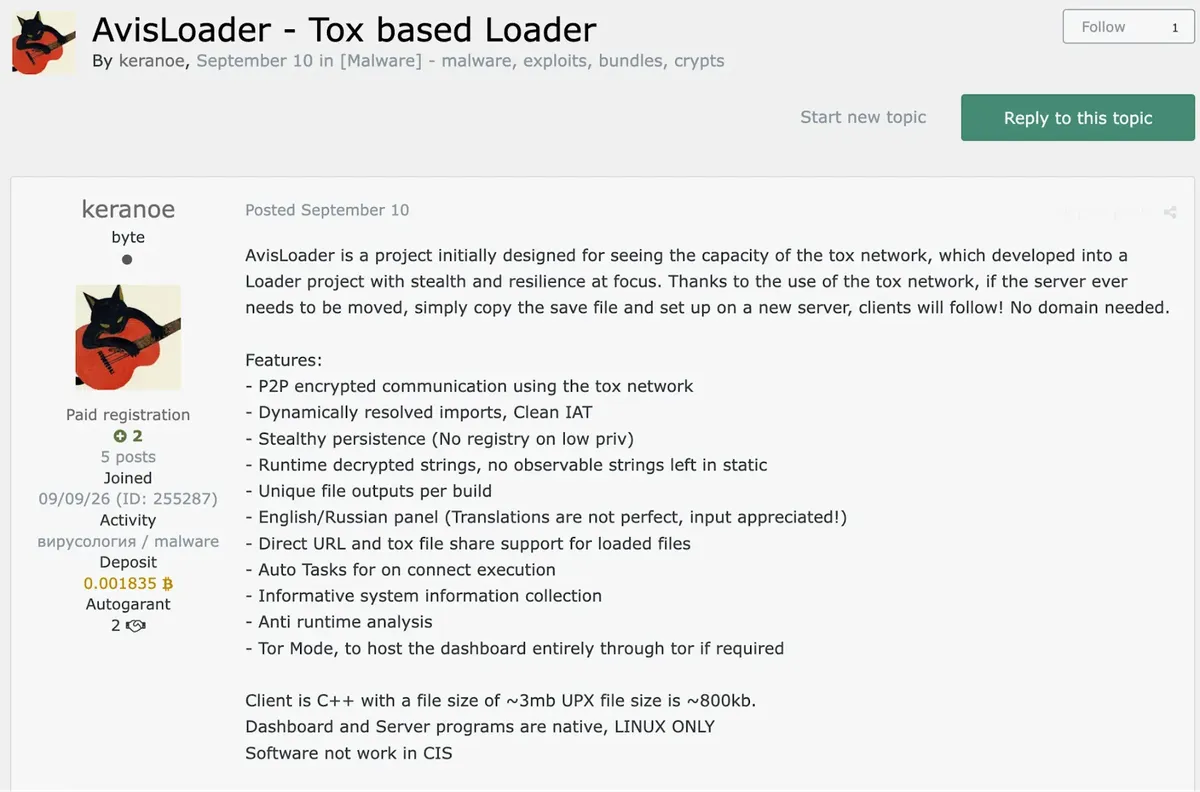
Вместо това AvisLoader използва Tox – мрежа за съобщения, в която компютрите комуникират помежду си като равни (peer-to-peer). Неговата Windows изпълнима програма включва директно софтуера Tox, избягвайки зависимостта от фиксиран адрес за управление, който защитниците биха могли лесно да конфискуват или блокират.
Продавач, рекламиращ AvisLoader във форум за киберпрестъпления, твърди, че контролерът може да бъде преместен просто чрез копиране на неговия Tox файл със запис. По този начин клиентите могат да продължат да следват идентичността на същия киберпрестъпник след преместването.
Изследователите не са наблюдавали успешен опит за сваляне и възстановяване, така че описаната устойчивост е архитектурна функция и твърдение на продавача.
Тази архитектура не прави AvisLoader невидим. Екипите по сигурност все още могат да открият необичайни мрежови връзки и да разследват случващото се на устройството.
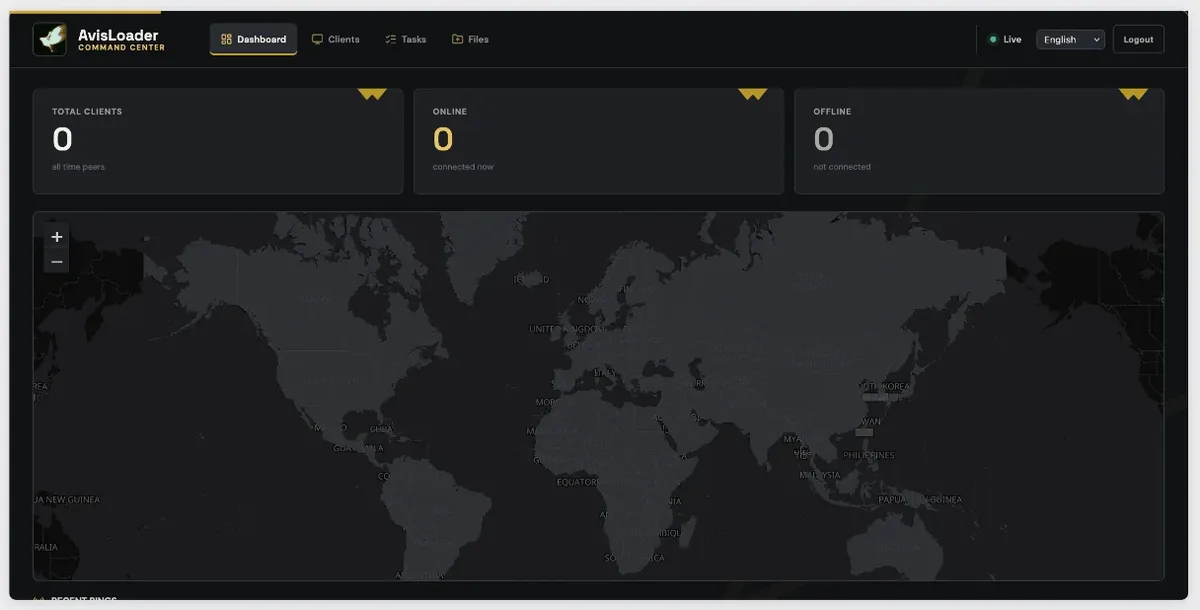
Тунел от Cloudflare доставя кода, а Tox пренася последващите инструкции. Докладите за използването на Cloudflare тунели за зловреден софтуер показват защо маршрутите за изтегляне и каналите за управление трябва да се разграничават. Контролният панел показва списък с клиенти, детайли за устройствата, софтуер за сигурност и администраторски статус.
Контролите за задачи могат да подготвят shell команди за избрани компютри, когато те се свържат, докато секцията за файлове предлага доставяне на допълнителен зловреден код през Tox. Изследователите не са потвърдили извършването на трансфери или броя компютри, които може да са се свързали с панела.
Преки пътища, прикриване и откриване
Възстановената програма за Windows е 64-битов изпълним файл с размер 3.4 MB, който стартира с правата на потребителя, който го е активирал.
Допълнителните му секции носят имена, свързани с комерсиални софтуерни пакери, но това не доказва, че е използван такъв. Примамката е показвала команда за macOS, но изследователите не са открили съответстващ зловреден код за Mac.
Във файла за Windows изследователите са открили код, насочен към промяна на преките пътища на работния плот и закачените на лентата със задачи. Отварянето на модифициран пряк път може да стартира зловредния софтуер и след това очакваното приложение, намалявайки вероятността потребителят да забележи.
Други кампании за зловреден софтуер, атакуващи преки пътища в Windows, илюстрират защо промените в преките пътища заслужават внимание, въпреки че веригите на заразяване се различават.
Вграден помощен модул се позовава на известен метод за заобикаляне на привилегии в Windows, докато друга библиотека може да скрие избран процес от списъците.
Нито една от констатациите не доказва, че заобикалянето е било успешно или че кодът за скриване е бил приложен срещу реална цел. Възстановените инструменти показват потенциални възможности, а не потвърдена активност срещу жертви.
За намаляване на риска потребителите трябва да съобщават за страници за проверка или документи, които ги подканват да поставят команди в терминала или в диалоговия прозорец Run (Изпълнение).
Екипите по защита трябва да анализират последващата съмнителна скриптова активност и неочаквания peer-to-peer трафик. Поставената команда може да се изпълни, без да се появява като дъщерен процес на браузъра, което затруднява търсенето, фокусирано само върху активността на браузъра.
Екипите трябва също така да проверяват модифицирани преки пътища на работния плот и лентата със задачи и да изследват свързаните с тях архиви и възстановени помощни файлове.
Разследвайте непознати адреси в облачни среди в контекст, тъй като тези услуги имат легитимни приложения и не трябва да се блокират изцяло. Свързвайте в контекст страницата, командата, локалните промени и мрежовото поведение, вместо да разчитате само на един домейн.
Индикатори за компрометиране (IoCs):
| Тип | Индикатор | Описание |
|---|---|---|
| Файл и SHA-256 | 78324.exe / 35dd164a7f5d8b42b9870c7009f7425b1c8cb771280c9e6c525e09f3dd13c2cc | AvisLoader Windows клиент |
| Файл и SHA-256 | auto.exe / f0a6870cb774a55775eda15fd39e8a17eb3169d5b9365186dae8edff07ff3975 | Вграден помощен модул за заобикаляне на привилегии |
| Файл и SHA-256 | hmn_hook.dll / cd1e835f52e5f55279dcdf3857e11bc9298ea6caa88eb214ea2d40ff5d38b5f5 | Вградена библиотека за скриване на процеси |
| Домейн | workers.dev | Споделен хостинг домейн за разследване, когато е свързан със съмнителна примамка за подписване; не е злонамерен по подразбиране |
| Домейн | trycloudflare.com | Споделен тунелен домейн за разследване, когато е свързан със съмнителна команда за изтегляне; не е злонамерен по подразбиране |
| Име на стартер | VLCAssistant | Име на стартер, свързано с постигане на устойчивост (persistence) |
| Файлово разширение | .backup | Разширение за резервно копие на преки пътища, релевантно при модифицирани пряки пътища |
| Път на компилация | C:\Users\dev\Desktop\c-toxcore | Разработчески път, вграден в програмата за зареждане |
| DLL експорти | HMN_HideStart, HMN_HideStatus, HMN_HideStop | Експорти на възстановената библиотека за скриване на процеси |
| Прихваната функция | NtQuerySystemInformation | Легитимна функция на Windows, таргетирана от библиотеката за скриване на процеси |
| Идентификатор на COM клас | {3E5FC7F9-9A51-4367-9063-A120244FBEC7} | Идентификатор, рефериран от помощния модул за заобикаляне на привилегии |
Забележка: IP адресите и домейните са нарочно неутрализирани (напр. [.]), за да се предотврати случайно решаване на имена или превръщане в хипервръзки. Възстановете оригиналния им вид само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.