Кибератаките могат да се движат по-бързо, отколкото екипът по сигурност успее да ги разследва. Атакуващите все по-често използват AI агенти, за да автоматизират стъпки, които преди са изисквали няколко души, докато защитниците все още работят с отделни инструменти за мониторинг и защита.
От Microsoft заявяват, че това несъответствие налага преосмисляне на начина, по който трябва да работят центровете за оперативно управление на сигурността (SOC). Това не е новооткрит щам на зловреден код или документирано пробиване. Атаките могат да се мащабират, докато защитниците губят време в преминаване между различни системи.
Докладите за атаки и измами, задвижвани от изкуствен интелект, показват как автоматизацията може да ускори неоторизирания достъп и други злоупотреби, въпреки че Microsoft не посочва конкретна кампания.
Лидерите по сигурност в Microsoft описаха интегриран център за оперативно управление на сигурността, наречен ISOC, в съобщение от 23 септември. Компанията казва, че моделът обединява управлението на информация за сигурността и събития (SIEM) със защитата от заплахи в Microsoft Defender.
Той е достъпен в предварителен преглед (preview), оставяйки на организациите да оценят колко добре работи предложеният работен процес на практика, докато обемът на предупрежденията за сигурност продължава да нараства.
Microsoft заяви в доклад, споделен с Cyber Security News (CSN), че отделните системи забавят процеса на разследване, както и реагирането.
Подходът дава на аналитиците и агентите споделен изглед и средства за действие. Съобщението не предлага измерено време за реакция или намаляване на пробивите. Независими резултати са необходими за оценка на въздействието.
Microsoft Rebuilds the SOC with AI Agents
SIEM системата организира активността по сигурността, за да разкрие модели. Защитата от заплахи открива и прекъсва злонамерено поведение, преди защитниците да загубят шанса да го ограничат.
ISOC има за цел да обедини тези задачи, така че аналитиците да не трябва да сглобяват отново историята на инцидента, когато се местят между инструментите. Целта е да се скъси пътят от предупреждението до реакцията.
Архитектурата комбинира сигнали за активност, контекст, който обяснява тяхното значение, и контроли за реакция. Агентите биха използвали тази споделена основа, за да разследват и да предприемат съответните стъпки, докато хората определят приоритетите и преценяват последствията.
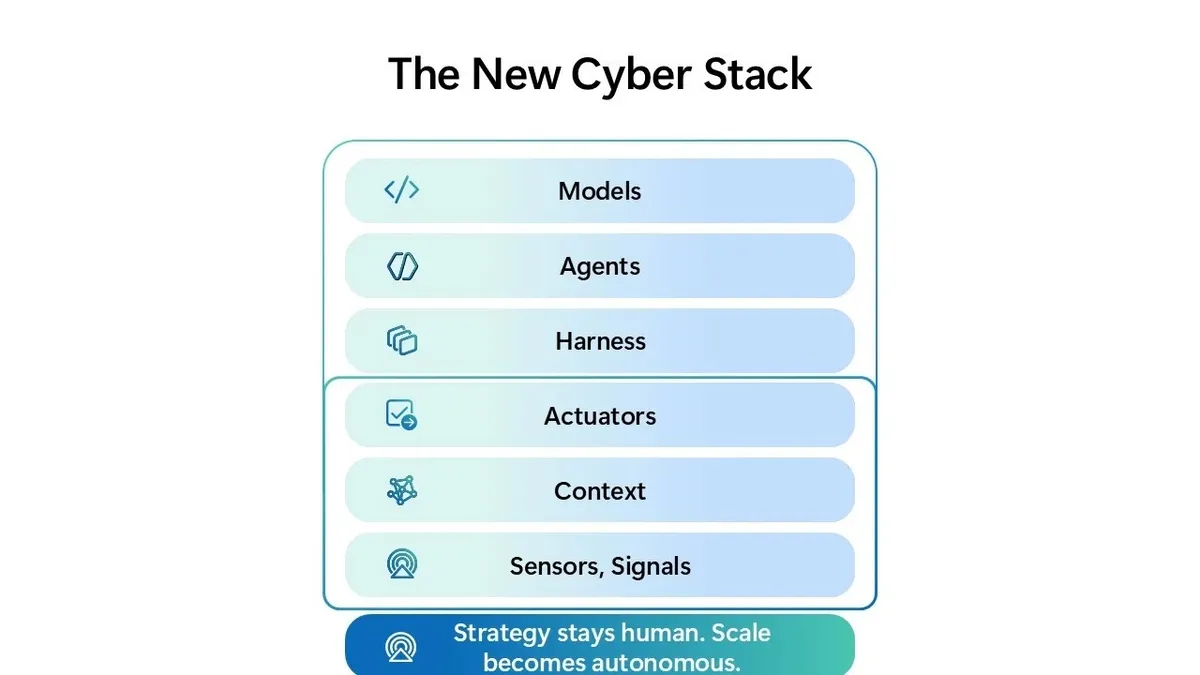
По-широкият поглед върху това как AI SOC се различават обяснява защо автономното разследване не е същото като простото обобщаване на сигнали. Microsoft свързва ISOC със своя кибер стек от юли 2026 г. и Project Perception, фокусиран върху модели и специализирани агенти. Агентите се нуждаят от надеждни данни и достъп до защитни контроли.
Агентите биха могли да поемат непрекъснатата работа, докато аналитиците проверяват констатациите и направляват защитата. Хората остават отговорни за избора на приоритетите, които ръководят тези автоматизирани действия.
Continuous Defense, Human Judgment
Друга функция е интегрираният цикъл за защита. Microsoft заявява, че системата може да използва наученото по време на атака, за да укрепи защитата преди следващия ход.
Съществуващата възможност за прекъсване на атаки илюстрира този подход: сигналите и защитните контроли работят заедно за откриване на активност, прекъсване на атака в ход и прогнозиране къде атакуващият може да отиде след това.
Информацията за експозицията, като слабости, видими за атакуващия, би помогнала за насочване на тези промени, докато разузнаването за заплахи (threat intelligence) би насочило вниманието към най-подходящите рискове.
Това е цел на проекта, а не доказателство, че всяка атака може да бъде спряна. По-широкото предизвикателство за ограничаване на атаки със скоростта на машината е причината забавянето между откриването и действието да е от значение.
Microsoft казва, че екипите биха могли да избегнат изграждането и поддържането на отделни връзки между инструментите. Това твърдение може да допадне на екипи, затънали в предупреждения, но реалната му стойност ще зависи от това как работи предварителният преглед в техните среди.
В съобщението не се посочват поддържани връзки с трети страни, дати за пълно пускане извън предварителния преглед или независимо потвърдени резултати за производителността.
Човешкият надзор остава от ключово значение, казват от Microsoft. Агентите могат да работят непрекъснато, но хората все пак трябва да задават приоритети, да преглеждат трудни случаи и да решават кои резултати са от значение.
Екипите по сигурност, които оценяват подхода, трябва да попитат кои действия са автоматизирани, кои изискват одобрение и как разследващите могат да проучат доказателствата зад дадено решение.
Скоростта е от значение само при точни сигнали и ясни правомощия. Засега ISOC е предварителен преглед на плана на Microsoft за намаляване на разликата между атакуващите и защитниците.
Това не е доклад за новоидентифицирана епидемия от зловреден код и съобщението не съдържа технически индикатори, свързани с конкретна компрометираща атака.