Meta разширява функционалността Private Processing (поверителна обработка) към своите очила с изкуствен интелект (AI), като пренася защитата им за сигурност в облачните центрове за данни. Системата изпълнява AI модели в поверителни виртуални машини (CVM), предназначени да предотвратят достъпа на Meta до данните на потребителите.
Private Processing комбинира защитен хардтуер, криптиране и софтуерна проверка, за да гарантира сигурността на данните по време на тяхната облачна обработка и съхранение.
Как Private Processing поддържа очилата с изкуствен интелект
Очилата с изкуствен интелект се нуждаят от личен контекст, за да предоставят помощ въз основа на заобикалящата среда и историята на потребителя. Техният размер ограничава количеството обработка, което могат да извършат на самата устройство, така че някои задачи изискват облачни изчисления.
Компанията е изградила системата въз основа на пет инженерни изисквания, така че интензивни натоварвания с изкуствен интелект като транскрипция в реално време, контекстно търсене и дългосрочно припомняне да могат безопасно да се пренасочват към облака.
Private Processing поддържа потребителските данни криптографски защитени от хост операционните системи, хипервайзорите и Meta, докато те се предават, обработват и съхраняват.
Опитите за отслабване или модифициране на тези защити трябва или да предизвикат блокиране на системата (fail closed), или да станат публично откриваеми чрез проверяема система за прозрачност.
Всяко изображение на поверителна виртуална машина, използвано в реална среда, се записва в публично достъпен регистър за прозрачност с възможност само за добавяне (append-only).
Системата е проектирана и така, че да попречи на атакуващите да се насочат към сесията или съхранените данни на конкретен потребител, без да се опитат да компрометират Private Processing като цяло.
Данните, съхранени за последваща употреба, са криптирани и достъпът до тях е възможен само чрез ключ, предоставен от потребителя.
„Проектирахме тази мултирегионална, устойчива на грешки система, за да обработваме големи количества данни с висока надеждност“, обясняват Притам Шах, директор по инженерни дейности, и Оскар Линде, вицепрезидент „Human AI“ в Meta.
Защита на данните по време на облачна обработка
Преди данните да напуснат очилата, Private Processing използва анонимни идентификационни данни, включително токени, извлечени по произволен график. Това пречи на услугата за автентификация на компанията да свърже дадена заявка директно с акаунта на потребителя. Външен ретранслатор (third-party relay) пренасочва трафика към шлюз, който избира защитена среда за обработка.
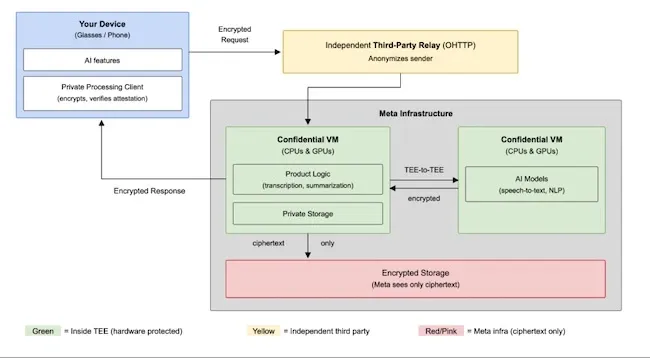
Как работи Private Processing за очила с AI (Източник: Meta)
Очилата проверяват хардуерните идентификационни данни и софтуерната информация на средата спрямо публичния регистър за прозрачност, преди да изпратят личен контекст. Те отказват свързване, ако проверката се провали.
Данните остават криптирани по време на транзит и се обработват в доверена среда за изпълнение (TEE), проектирана да блокира достъпа от страна на Meta и базисната облачна инфраструктура. Всяка друга TEE среда трябва да премине проверка, преди да получи данните.
Информацията, запазена за по-късна употреба, се криптира с ключ, предоставен от потребителя, преди да напусне TEE. Meta съхранява криптираните данни. Когато информацията е необходима, устройството на потребителя предоставя ключа на потвърдена TEE среда, която я декриптира и обработва в рамките на защитената среда.
Защита на съхранената информация
Функциите, които припомнят предишни разговори или моменти, изискват очилата с изкуствен интелект да запазват информация във времето. Традиционна криптирана облачна база данни би могла да разкрие модели за това кога и как се осъществява достъп до тази информация. Обемните истории биха могли също така да забавят сложните заявки.
Private Processing разполага системите за съхранение и заявки вътре в TEE среда, което позволява търсене на съхранената информация в защитената среда чрез процесори (CPU) и графични ускорители (GPU). Това ограничава разкриването на моделите на достъп пред външна база данни и подобрява производителността при заявки.
Мониторинг и независима проверка
Защитите на Private Processing ограничават възможностите на инженерите на Meta да диагностицират неизправности. Те не могат да инспектират паметта, входните и изходните данни на модела или участващите потребителски данни. Вместо това компанията следи агрегирани показатели като използване на CPU и памет, мрежово закъснение (latency) и проценти на хардуерни повреди.
Публичният регистър за прозрачност позволява на клиентските устройства и външните монитори да проверяват внедрените CVM изображения спрямо регистрираните версии. Регистърът и неговите измервания са публични, докато съответните софтуерни двоични файлове (binaries) са достъпни за изследователи по сигурността след споразумение. От Meta заявяват, че партнират с независими компании като NCC Group и с изследователи, за да преглеждат архитектурата на системата, механизмите за удостоверяване (attestation) и защитите за изолация.
Компанията разширява програмата си Bug Bounty, за да обхване Private Processing на очилата с AI. Тя планира да предостави на изследователите инструменти, CVM двоични файлове и документация за тестване на системата и докладване на уязвимости.