Gurucul обяви общата наличност на Gurucul AI Risk and Response, доставяйки поведенчески AI към нарастващата повърхност за атака, създадена от преминаването на изкуствения интелект от асистент към активен субект. С стотици детекции за AI, свързващи активността със самоличността, достъпа, данните и по-широката телеметрия за сигурност, решението помага на екипите по SOC и вътрешен риск да видят кой или какво действа, да разпознават заплахите в момента на тяхното развитие, да разследват доказателствата и да реагират, преди рискът да ескалира.
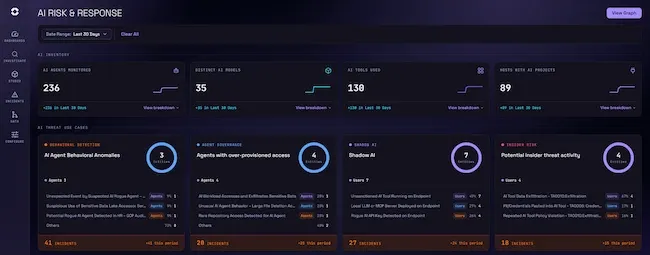
Функцията за превенция на AI (AI Prevention), която в момента е достъпна в предварителна версия, добавя контроли, проектирани да спират избрани високорискови взаимодействия с AI в момента на тяхното извършване. Gurucul също така предлага на организациите безплатна оценка на рисковете от AI и доклад въз основа на реални данни.
Неотдавнашни инциденти, включващи системи с AI, взаимодействащи с реална среда — включително компрометирането на системите на Hugging Face от компрометирани агенти на OpenAI — подчертаха как автономното поведение на изкуствения интелект има последици за сигурността отвъд традиционните запитвания (prompts) и чатбот взаимодействия.
В същото време най-новият доклад за разузнаване на заплахи на Anthropic документира все по-сложни кибероперации с използване на Claude, включително автономни агенти, извършващи разузнаване, експлоатация и кражба на данни с ограничено човешко участие. Тъй като AI системи като Google Gemini стават все по-способни да взаимодействат директно с компютри и да изпълняват сложни задачи, екипите по сигурност трябва да разбират не само какво е поискано от AI да направи, но и какво всъщност прави той, до какво има достъп и как поведението му се свързва с останалата част от екосистемата.
Gurucul AI Risk and Response адресира тази възникваща нужда, като поставя активността на изкуствения интелект в пълния контекст на сигурността: кой или какво я е инициирало, кои идентификационни данни и привилегии са използвани, до кои данни и системи е достигнал и как се е променило поведението му с течение на времето. Изградено върху повече от десетилетие опит в поведенческия AI, решението анализира потребителите и автономните агенти като постоянни субекти, за да разкрие неразрешен AI (Shadow AI), прекомерен достъп и зараждащ се поведенчески риск.
Екипите по сигурност получават подкрепен с доказателства изглед за това какво се е случило, защо е важно и как да реагират, като използват сценарии за автоматизация (playbooks) и съществуващи контроли. AI Risk and Response помага на екипите да откриват рисково поведение рано и да го спират, преди да ескалира.
С възможностите за превенция на AI Risk and Response, които вече са в предварителна версия, организациите получават допълнителен слой на защита чрез идентифициране и спиране на рискова AI активност още в източника. Решението надгражда водещите на пазара възможности на Gurucul за управление на информация за сигурността и събития (SIEM), анализ на поведението на потребителите и субектите (UEBA) и управление на вътрешния риск от AI (AI-IRM), за да открива, разследва и реагира на рискове, свързани с AI, в реално време.
За разлика от самостоятелните шлюзове за AI (AI gateways) и други точкови решения, Gurucul AI Risk and Response предоставя по-широк поведенчески изглед върху риска от AI в цялата организация. То комбинира данни от AI платформи със съществуваща телеметрия от прокси сървъри, системи за откриване и реакция на крайни точки (EDR), идентификация, операционни системи и облачни среди, давайки на екипите по сигурност свързан изглед върху AI активността и нейния по-широк контекст на сигурност.
Чрез прилагане на поведенчески AI към този свързан контекст, заедно с стотици детекции, картографирани към всички 16 тактики от MITRE ATLAS и OWASP Top 10 за LLM приложения, Gurucul позволява на екипите по сигурност да откриват, разследват и реагират на свързан с AI риск с машинна скорост на анализа в цялото предприятие.
За доставчиците на управлявани услуги за сигурност (MSSP), защитата на клиентите от рискове, свързани с AI, изисква повече от просто видимост върху използването на AI. Те се нуждаят от богати на доказателства констатации, които могат бързо да се внедрят в различни клиентски среди и по които да се действа без добавяне на оперативна сложност.
Джей Мартин, CISO и вицепрезидент по киберсигурност в Blue Mantis, заяви: „Нашите клиенти трябва да разбират не само къде се използва AI, но и кога това използване създава риск за чувствителна информация и критични системи. Gurucul AI Risk and Response може да бъде активиран бързо с помощта на телеметрия, която вече е налична в средата на клиента, осигурявайки бърза видимост без необходимост от персонализирано инженерство или допълнителни агенти за крайни точки.
Решението идентифицира чувствителна, непублична информация, която се споделя с неодобрени услуги за генеративен AI, и корелира тази активност с поведението на потребителя и крайната точка, необходимо на нашите аналитици за разследване. Това намалява времето за внедряване, оперативните разходи и цената, като същевременно позволява на нашия екип за операционна сигурност да реагира по-бързо с минимално смущение в средите на клиентите.
За MSSP като Blue Mantis разликата между това просто да виждаш AI активността и това да разполагаш с контекста и доказателствата зад нея, е разликата между препращането на поредното предупреждение и подпомагането на клиента да разбере и адресира реалния риск.“
Gurucul AI Risk and Response позволява на екипите по сигурност да:
- Разкриват AI активността и излагането на риск с вече налични данни. Пайплайните за данни от AI извличат и нормализират активност от водещи AI платформи, включително Anthropic Claude AI, Gemini Enterprise Agent Platform, Google Gemini, OpenAI ChatGPT, Azure AI Foundry Inventory и Microsoft 365 Copilot, редом със съществуваща телеметрия от прокси, EDR, идентичност, операционни системи и облачни среди. Организациите могат да идентифицират разрешено и неразрешено използване на AI, да изградят инвентаризация на агенти, модели, инструменти и хостове, както и да свържат тази активност със собствениците, разрешенията и достъпните ресурси. Екипите могат да започнат с данни, които вече събират, и да добавят директни интеграции с AI платформи за по-дълбок контекст на запитванията, агентите и одита.
- Откриват и приоритезират познати заплахи и възникващи рискове от AI. Поведенческият AI и детерминистичната логика за откриване работят заедно за идентифициране на неразрешен AI (Shadow AI), излагане на чувствителни данни, рискови автономни агенти, прекомерен достъп, рискове във веригата на доставки на AI и промени в поведението, които фиксираните правила могат да пропуснат. Стотици детекции обхващат пет семейства за сигурност на AI, с покритие, картографирано във всички 16 тактики от MITRE ATLAS и OWASP Top 10 за LLM приложения. Unified Entity Intelligence комбинира тези констатации в активен рейтинг на риска, подкрепен от доказателствата, които са го формирали.
- Превръщат предупрежденията за AI в разследвания с установена самоличност. Свързват активността на изкуствения интелект с човешката или нечовешката самоличност зад нея, както и с участващите системи, инструменти, данни и взаимовръзки. Аналитиците могат да видят какво се е променило, как активността се съпоставя с историята и подобните субекти, до какво има достъп изкуственият интелект и как отделните събития се комбинират в развиващ се риск. Прегледите AI Security Overview, Agent Workspace и Graph Explorer осигуряват директен път от първоначалната констатация до засегнатите субекти, свързаната активност и базовите доказателства.
- Реагират чрез вече внедрени контроли и работни процеси. Автоматизираните и изискващите одобрение сценарии за реакция (playbooks) помагат на екипите да ограничат риска чрез свързани контроли за самоличност, крайни точки, мрежи и поддържани AI платформи. Препоръките с помощта на AI дават на аналитиците ясни опции за реакция, като същевременно ги оставят отговорни за съществените действия. Интеграцията с корпоративни ITSM системи насочва и проследява отстраняването на проблеми чрез установени процеси за сигурност и ИТ, елиминирайки необходимостта от отделен работен процес за реакция при AI.
- Предотвратяват избрани високорискови AI активности в точката на взаимодействие. Автоматизираните контроли идентифицират и спират поддържаните високорискови взаимодействия с AI, преди те да ескалират. Лек плъгин за браузър осигурява допълнителна точка на контрол за запитвания (prompts), поставено съдържание, качване на четливи файлове и AI дестинации, помагайки на организациите да прилагат политики там, където се случва AI активността, докато аналитиците запазват контрол върху решенията за прилагане и изключенията.
Както доказват последните постижения в областта на изкуствения интелект, справянето с рисковете от AI днес е по-важно от всякога. „Тъй като изкуственият интелект преминава от генериране на отговори към предприемане на действия, рискът вече не се съдържа в едно запитване или приложение. Той се развива с течение на времето между самоличности, разрешения, данни, инструменти и действия. Екипите по вътрешен риск и SecOps трябва да свържат тези сигнали, за да разберат какво се е променило, защо е важно и накъде е насочен рискът“, заяви Сарю Наяр, главен изпълнителен директор на Gurucul.
„Gurucul AI Risk and Response прилага поведенчески AI, интелигентност за субектите и подкрепено с доказателства оценяване на риска, за да постави активността на AI в контекста на по-широката среда за сигурност. Това дава на аналитиците ясен и практичен изглед върху развиващите се заплахи и контрола да ги адресират рано чрез работните процеси, които вече използват. С превенцията по време на работа, която вече е в предварителна версия, правим следващата стъпка: спиране на високорисковото поведение на AI с машинна скорост още в източника“, заключи Наяр.
- Gurucul