Уязвимост с висока степен на сериозност в Roundcube Webmail, за която бе издадена корекция за сигурност през май, вече се експлоатира активно в атаки, според Канадския център за киберсигурност.
Roundcube Webmail е базиран на браузър IMAP имейл клиент, използван като интерфейс за поща по подразбиране от хиляди услуги с милиони потребители, и е предварително инсталиран с широко използвания контролен панел за уеб хостинг cPanel.
През май екипът по сигурността на Roundcube отстрани уязвимостта (проследявана като CVE-2026-48842), описвайки я като SQL инжекция преди автентификация във вградения плъгин virtuser_query, който управлява търсенето на потребители в базата данни и ги свързва с имейл адреси.
Успешното експлоатиране може да позволи на атакуващи без привилегии да заобиколят автентификацията, да инжектират и изпълняват злонамерени команди към базата данни и да откраднат данни от базата данни на Roundcube при атаки с висока сложност, които не изискват взаимодействие с потребителя.
От Roundcube също така „горещо“ препоръчаха на потребителите да актуализират своите сървъри до версии 1.6.16 и 1.7.1, които отстраняват тази уязвимост.
С организацията с нестопанска цел за наблюдение на заплахи Shadowserver в момента се проследяват над 523 000 инстанции на Roundcube, достъпни в интернет. Все пак няма информация колко от тях са примамки (honeypots) или вече са защитени срещу тази уязвимост.
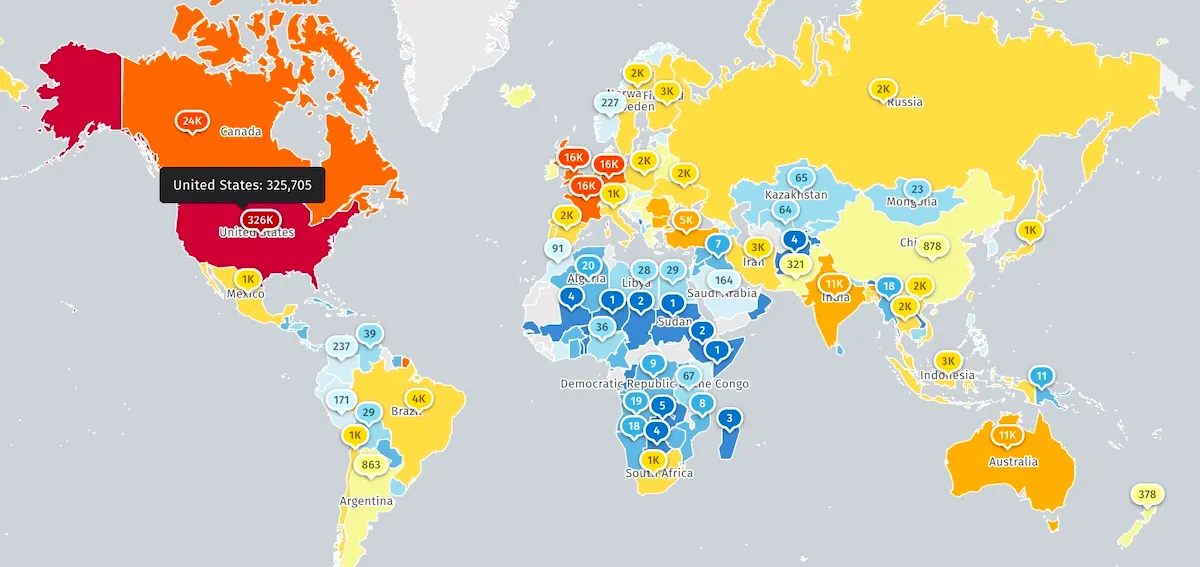
Определена като активно експлоатирана
В понеделник, четири месеца след като бе пусната корекция за сигурност за CVE-2026-48842, Канадският център за киберсигурност актуализира своя бюлетин от май, за да предупреди, че атакуващите в момента я експлоатират активно.
„Доклади от публични източници показват, че CVE-2026-48842 се експлоатира активно“, предупреди Центърът за киберсигурност, призовавайки администраторите да защитят своите уеб пощенски сървъри.
Въпреки че е налично обновление за сигурност за блокиране на текущите атаки, администраторите, които не могат веднага да актуализират своите сървъри, трябва да деактивират или премахнат плъгина virtuser_query, за да елиминират вектора на атака.
Пропуските в сигурността на Roundcube са популярна цел както за киберпрестъпността, така и за спонсорирани от държави хакерски групи, като руската хакерска група Winter Vivern (TA473) експлоатира zero-day уязвимост за междинен скриптинг (XSS) (CVE-2023-5631) при атаки, насочени към европейски правителствени институции, а руската група за кибершпионаж APT28 злоупотребява с множество уязвимости (CVE-2020-35730, CVE-2020-12641 и CVE-2021-44026), за да пробие имейл системите на украинското правителство.
По-наскоро, през февруари, Агенцията за киберсигурност и инфраструктурна сигурност на САЩ (CISA) маркира две други уязвимости в Roundcube (CVE-2025-49113 и CVE-2025-68461) като активно експлоатирани и нареди на правителствените агенции да защитят мрежите си в рамките на три седмици.
От май 2022 г. насам агенцията за киберсигурност е обозначила 11 уязвимости в Roundcube Webmail като активно експлоатирани.