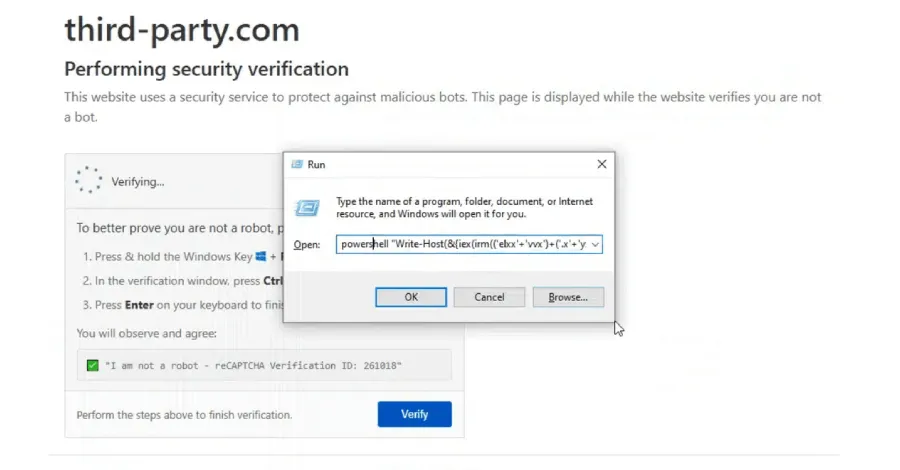
Домейнът „third-party[.]com“, който често се използва като заместник (placeholder) в документация, е забелязан да сервира примамка от типа ClickFix на браузъри под Windows, докато показва безобидно фалшиво съдържание (decoy) на останалите потребители.
„third-party[.]com е бил общ заместник в документации от години, изпълнявайки същата роля като example.com“, заявява ръководителят на изследванията в Manifold Security, Акс Шарма. „За разлика от „example[.]com“, third-party[.]com не е резервиран от IANA. Всеки може да го регистрира и някой го е направил. Всяка документация, тест и умение (skill), в които той е твърдо кодиран, сега пренасочват читателите към инфраструктура на атакуващ.“
Към момента на писане на статията домейнът е маркиран като зловреден и опасен както във VirusTotal, така и в списъка Google Safe Browsing.
ClickFix е техника за атака чрез социално инженерство, при която зловредни или легитимни, но компрометирани уебсайтове показват съобщения за грешки, предупреждения в браузъра или подкани за CAPTCHA потвърждение, подмамвайки потребителите да копират и изпълнят скрити команди през диалоговия прозорец Run в Windows или през Terminal, за да „отстранят“ проблема.
Често уеб страниците, използващи ClickFix, разчитат на отвличане на клипборда (clipboard hijacking), за да инжектират автоматично злонамерен скрипт или команди в клипборда на жертвата за последващо поставяне в диалоговия прозорец Run на Windows или в Terminal на macOS. Този подход понякога се нарича още pastejacking.
Според Manifold Security домейнът разпространява примамката ClickFix поне от юни 2026 г. На потребителите на Windows, посещаващи страницата, се показва фалшива Cloudflare проверка, която инфектира клипборда на жертвата и я инструктира да постави и изпълни командата през диалоговия прозорец Run на Windows. Поставената команда е проектирана да извлече и изпълни отдалечен зловреден код (PowerShell payload).
Когато потребител на macOS посети същата страница, подканата за фалшива проверка за сигурност показва грешка: „macOS is not supported. This website requires a Windows PC to access. Please try again from a Windows device.“
Търсене в GitHub показва, че домейнът се съдържа в над 1 700 публични хранилища, включително такива, свързани с умения за AI агенти (AI agent skills) и документация за MCP сървъри, които посочват „third-party[.]com“ като примерен краен адрес (endpoint).
„На всяко едно от тези места той е точно това, на което прилича: заместник, пример, временно решение и напълно разумна употреба от страна на участващите екипи“, отбелязва Шарма. „Сега обаче той е и активен указател към ClickFix сървър.“
Това превръщане на сляпо доверяван домейн в оръжие (weaponization), от своя страна, може да разкрие възможности за инжектиране на подкани (prompt injection) и други непредвидени поведения.
За противодействие на заплахата се препоръчва да се направи одит на документацията и нерезервираните примерни домейни (напр. yourcompany[.]com, mycompany[.]com, your-api[.]com и техни подобни) да се третират като уязвими за сквотинг и отворени за злоупотреба от автори на заплахи, които могат да ги регистрират и да разпространяват зловредно съдържание.
Препоръчва се на разработчиците, работещи върху умения (skills), документация или тестови сценарии, да използват единствено резервирани заместници като „example[.]com“ (или „example[.]org“, „example[.]net“) и да избягват правдоподобно изглеждащи домейни, които не са под техен контрол.
„Можете да сканирате умението (skill), да прочетете файла, да разрешите домейна от вашата тестова среда за анализ и да решите, че всичко е наред, но напълно да сбъркате за това какво получава агентът на потребител на Windows, когато последва същия линк“, посочват от Manifold Security. „Сканирането на файл не може да види какво решава да изпрати даден уебсайт. Признакът се появява едва в момента на заявката, от значението на потребителския агент.“
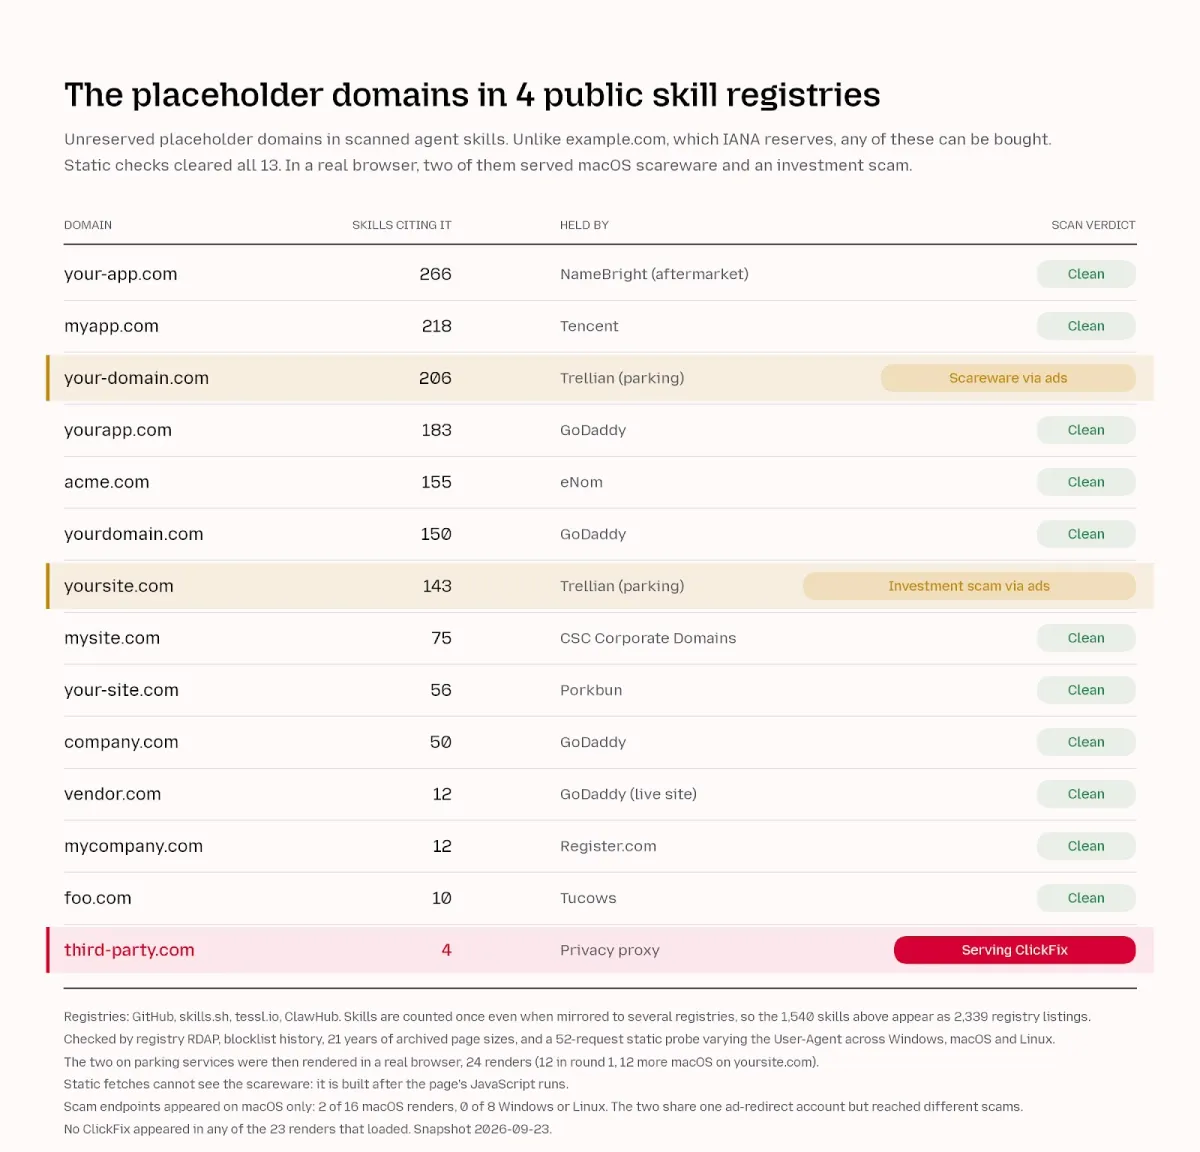
Разкритието идва в момент, когато от Manifold заявяват, че са идентифицирали още 13 примерни домейна, които не са резервирани от IANA, като два от тях – yoursite[.]com и your-domain[.]com – разпространяват измами и сплашващ софтуер (scareware) за посетители с macOS, а за останалите потребители показват обикновена паркинг страница.
„В браузър под macOS your-domain[.]com показа фалшив „MacOS Security Center“, твърдящ за четири вируса и продаващ фалшиво подновяване на McAfee с 55% отстъпка“, казва изследователят по сигурността Коди Наш. „При зареждане на друг браузър под macOS yoursite[.]com показа фалшива новинарска статия от ZDF, рекламираща инвестиционна измама.“
Пълният списък с домейни, всеки от които преминава статичните проверки, е следният:
- your-domain[.]com
- yourdomain[.]com
- your-site[.]com
- yoursite[.]com
- your-app[.]com
- yourapp[.]com
- myapp[.]com
- mysite[.]com
- acme[.]com
- company[.]com
- mycompany[.]com
- vendor[.]com
- foo[.]com
За да станат нещата още по-лоши, двата сайта, разпространяващи измами и сплашващ софтуер, присъстват в стотици хиляди файлове в GitHub и стотици умения за AI агенти. „Сплашващият софтуер и инвестиционните измами са по-ниска заплаха от зловредния софтуер за клипборда, но излагането, от което се възползват, е много по-голямо и нищо от това не се появи в нито една статична проверка, която извършихме“, казва Наш.