Нов вариант на зловредния софтуер за кражба на информация MacSync, насочен към системи с macOS, вече използва публични събития в iCloud календар за доставяне на нов зловреден код.
MacSync е зловреден софтуер, базиран на Swift, който се появи през април 2025 г. и наскоро бе забелязан да се разпространява в ClickFix кампании, дегизиран като Homebrew и инструменти за анализ на дисковото пространство на macOS.
Изследователите от Kaspersky съобщават, че докато по-ранните версии на зловредния софтуер са произлезли от семейството AMOS stealer, MacSync се е развил и е добавил нови възможности чрез модули.
Верига на доставяне
MacSync се разпространява до жертвите чрез социално инженерство, включително атаки от типа ClickFix, както и чрез софтуер, представен като безплатен, кракнат или като нови приложения.
Изследователите отбелязват, че авторът на заплахата е доставил зловредния софтуер като фалшив крипто портфейл, наречен Toria, който е имал посветен уебсайт и е бил популяризиран в платформите на социалните мрежи.
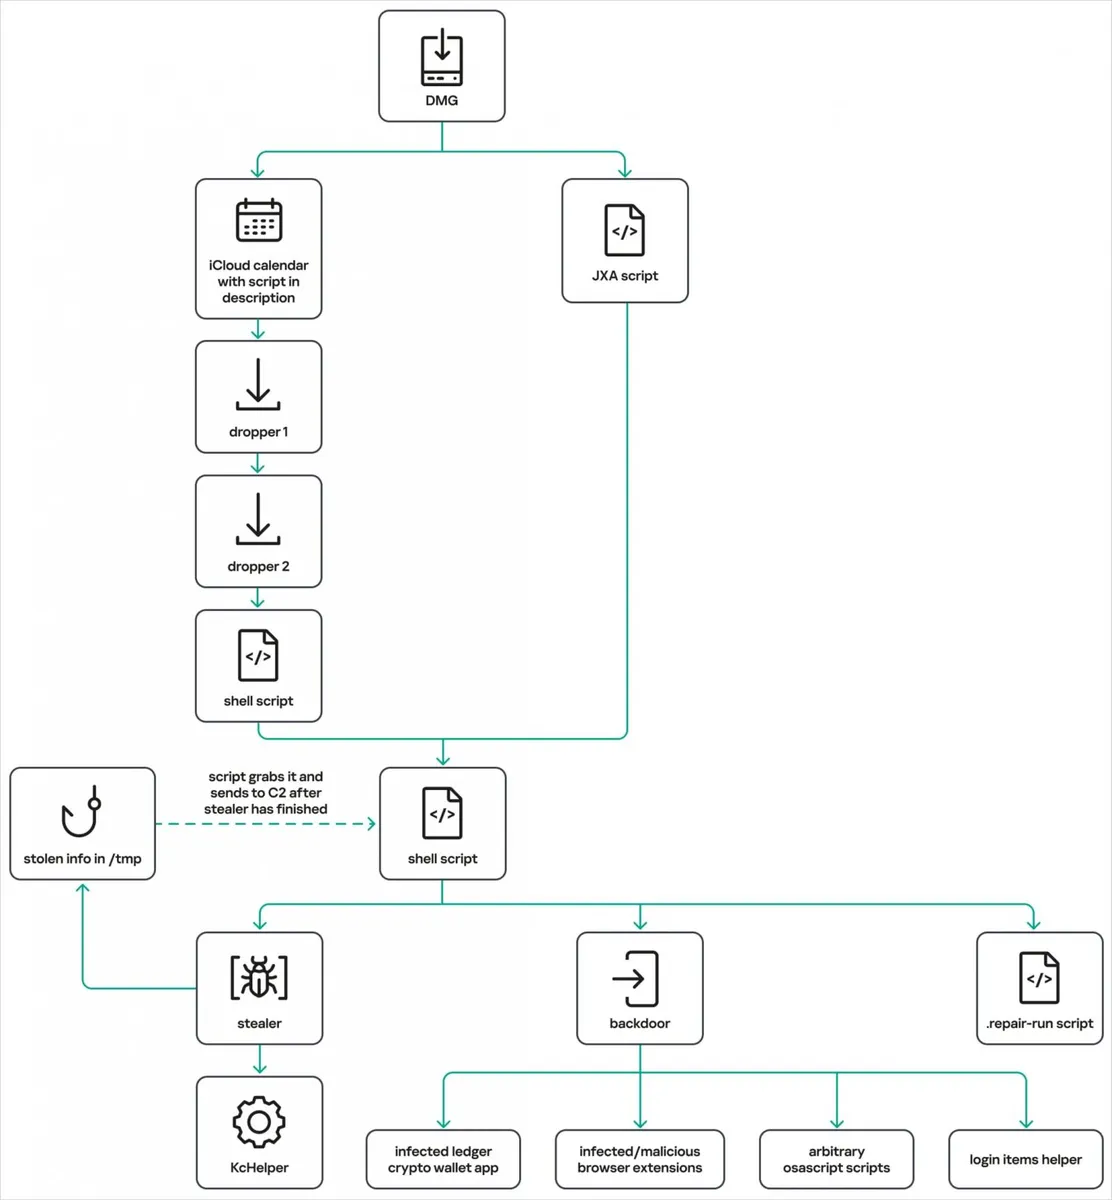
Kaspersky откри кампанията на MacSync, която използва два метода за доставяне. При по-сложния от тях, модул за изтегляне (downloader) извлича команди, скрити в описанието на публично събитие в iCloud календар, след което изтегля следващия етап от злонамерения код от iCloud.
Модулът за изтегляне подава извлечените данни от календара към zsh обвивката (shell) на macOS. Повечето от текста в календара генерира грешки, но командите, поставени след реда DESCRIPTION: на събитието, се изпълняват и извличат архив с компонентите на зловредния софтуер.
Архивът съдържа „APP“ пакет, който действа като dropper, водещ до следващи етапи, които в крайна сметка извличат зловредния софтуер MacSync.
Нов модул за задна врата (backdoor)
Модулът за кражба на информация остава до голяма степен непроменен, като се насочва към историята на браузъра, бисквитките и запазените идентификационни данни, данни от разширения за крипто портфейли и приложения, данни от Telegram, файла Keychain, системна и устройствова информация, SSH, AWS, Kubernetes, Git и конфигурационни файлове на обвивката.
Новият забелязан модул е Objective-C задна врата (backdoor), която се маскира като Finder – диспечера на файлове по подразбиране в macOS. Неговият инсталатор установява персистентност чрез LaunchAgent, modifications на .zshrc и глобални Git куки (hooks), като същевременно прекратява процесите за известия на macOS, за да предотврати достигането на предупреждения до потребителя.
Задната врата може да извършва следните действия върху инфектирани системи:
- Да изпълнява предоставен от атакуващия AppleScript, получен от неговия команден сървър (C2).
- Да инсталира разширение за браузър или да замени инсталирано приложение за портфейл Ledger с версии, предоставени от командния (C2) сървър.
- Да събира допълнителна системна информация и файлове и да ги качва на C2 сървъра.
- Да проверява и установява персистентност, така че да се стартира отново след рестартиране.
Kaspersky заключва целите на командите от техните имена и съобщения за състояние, тъй като не разполага с кода на AppleScript, който те биха изпълнили.
Изследователите също така идентифицираха „загадъчна“ команда, live_browser, която изтегля и изпълнява компонент, наречен sn_relay, чиято цел Kaspersky не успя да установи.
Тъй като MacSync продължава да се развива и да приема все по-прикрити и ефективни вериги за разпространение, на потребителите на macOS се препоръчва да избягват изпълнението на команди, намерени онлайн.
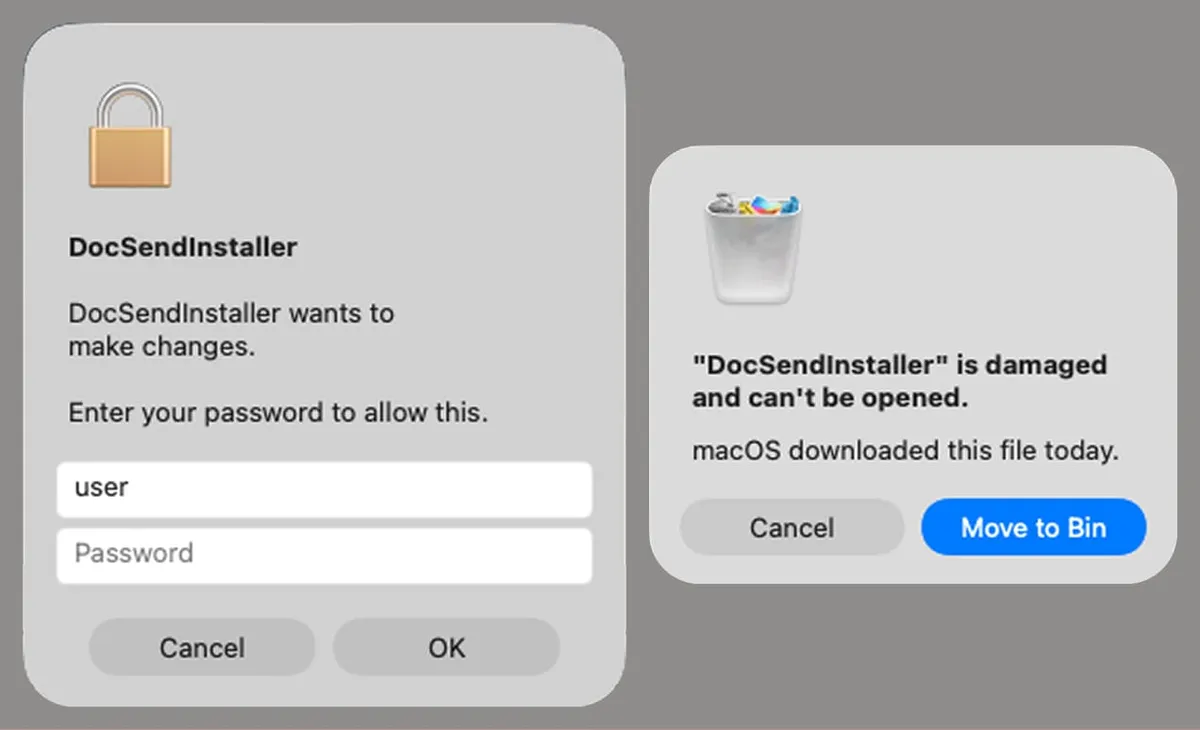
Препоръчва се също така да се избягва изтеглянето на DMG файлове от съмнителни сайтове и да се внимава с подканите за администраторска парола.