Ето преглед на най-интересните продукти от изминалата седмица, включващ нови версии от Akeyless, Akuity, Bitsight, BugBase, Cloud Range, Cohesity, Dataminr, Gurucul, Nozomi Networks, Orchid Security, Ping Identity, Scytale, Securin, Superna и Tuskira.

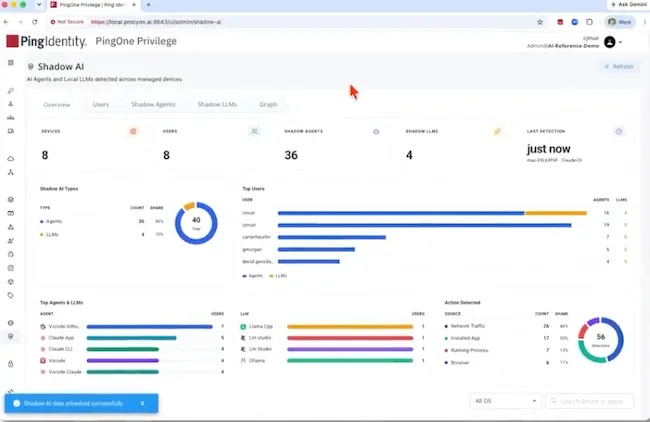
Ping Identity представя корпоративна сигурност за лични AI агенти
Ping Identity обяви цялостен подход, който комбинира откриване, привилегирован достъп без тайни (secretless privileged access) и контрол по време на изпълнение за лични AI агенти. С Enterprise Personal Agent Access на Ping Identity компаниите могат да виждат кои AI агенти работят, да знаят кой стои зад тях и да прилагат ограничения за това до какво всеки агент има достъп и какво може да прави в момента на действие, без да се забавя внедряването на изкуствен интелект.
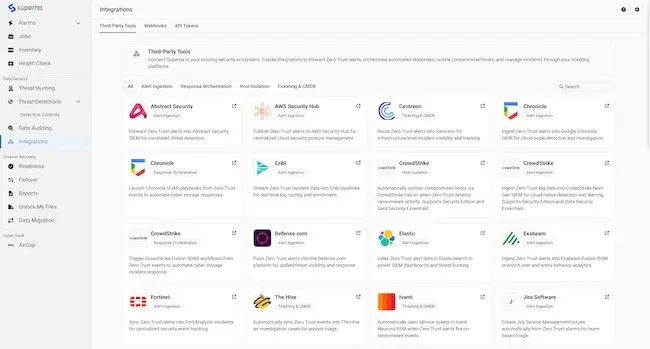
Superna 2.15 опростява оперативното управление на киберсигурността и устойчивостта на съхранението на данни
Superna 2.15 въвежда управляван работен процес за приключване на събития, който помага на администраторите да класифицират събития, да управляват поведенческото обучение, да възстановяват достъп при необходимост, да управляват снимки на състоянието (snapshots), да документират решения и да завършват затварянето на инциденти. Преработените контроли за откриване на заплахи улесняват управлението на научените прагове, пренебрегнатата активност, наблюдаваните субекти и съмнителните разширения, помагайки на организациите да намалят повтарящия се шум от сигнали, докато поддържат защита.
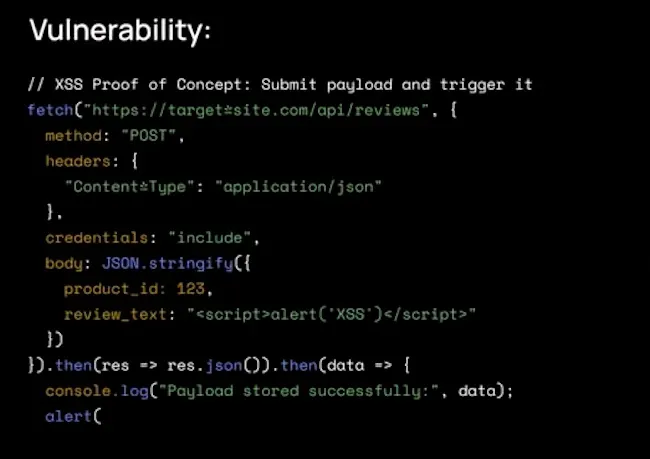
BugBase Pentest Copilot Enterprise автоматизира тестването за проникване от тип „черна кутия“
Pentest Copilot картографира страници, API, форми, профили, нива на достъп и бизнес функции, след което извършва итеративни атаки в 100 типа уязвимости, включително такива при автентикация, авторизация, инжектиране и сложни дефекти в бизнес логиката. Реални Chromium браузъри възпроизвеждат автентикирани потребителски потоци, като същевременно запазват бисквитки, токени за автентикация, CSRF състояние и множество идентичности.
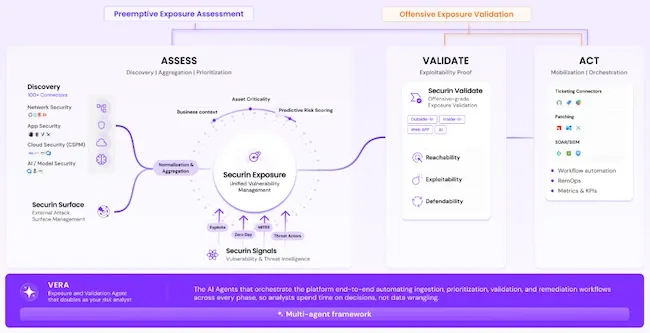
Платформата Securin помага на екипите по сигурност да докажат кога векторите на атака са затворени
Securin обяви общата наличност наSecurin Platform – платформа за превантивно управление на експозицията, базирана на изкуствен интелект (AI-native Preemptive Exposure Management), създадена да отговори на три въпроса, с които екипите по сигурност се борят всеки ден: Какво всъщност могат да експлоатират атакуващите? Какво трябва да коригираме първо? И наистина ли промяната проработи? Платформата обединява откриването на повърхността на атака, разузнаването на уязвимости и заплахи, управлението на уязвимости, офанзивната валидация и отстраняването в един непрекъснат работен процес.
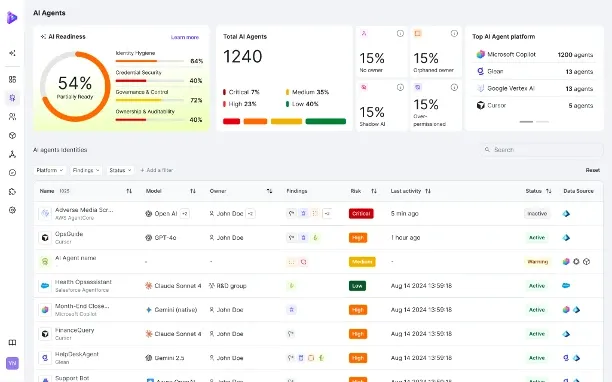
Orchid Security се насочва към риска от AI агенти с откриване на отклонения и аварийни прекъсвачи
Orchid Security обяви откриване на отклонения в идентичността (identity drift detection) и аварийни прекъсвачи (kill switches) на ниво приложение за AI агенти. Те могат да завършат оторизирани цели отвъд първоначалното си ниво на привилегии в рамките на секунди. За AI агентите не е необходимо да „пречупват“ контролите за сигурност или защитните прегради на работния процес. AI агентите могат да откриват и използват дълга в идентичностите (identity debt), който вече съществува в предприятието: твърдо кодирани идентификационни данни, изоставени профили, неуправлявани пътища за автентикация и прекомерни права. Новите контроли за готовност за AI помагат на предприятията да мащабират внедряването на AI, без да губят контрол.
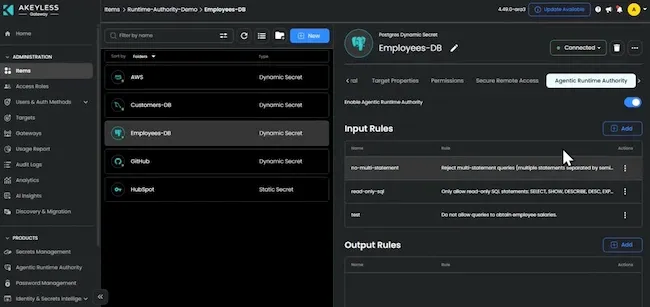
Akeyless добавя прилагане на правила в реално време за AI агенти в продукционна среда
Akeyless обяви общата наличност на Akeyless Agentic Runtime Authority – слой за контрол на идентичността в реално време за действията на AI агенти. Той работи върху Akeyless SecretlessAI – слой за защита на идентификационните данни, който ги държи извън AI агентите и посредничи при достъпа до корпоративни системи. Runtime Authority добавя следващия слой на контрол, като прилага достъп, базиран на намерението (intent based access control), ограничавайки какво действително правят агентите, след като получат достъп.
Scytale разширява управлението на риска от доставчици с TPRM инструменти, базирани на AI
Scytale обяви пускането на най-новите си възможности за управление на риска от трети страни (TPRM), базирани на AI, в своя модул Vendors. Версията допълнително разширява управлението на риска от доставчици от периодична проверка в непрекъснато актуализиращ се механизъм за разузнаване на риска от доставчици, давайки на екипите по сигурност и GRC актуален поглед върху всеки доставчик в тяхната екосистема.
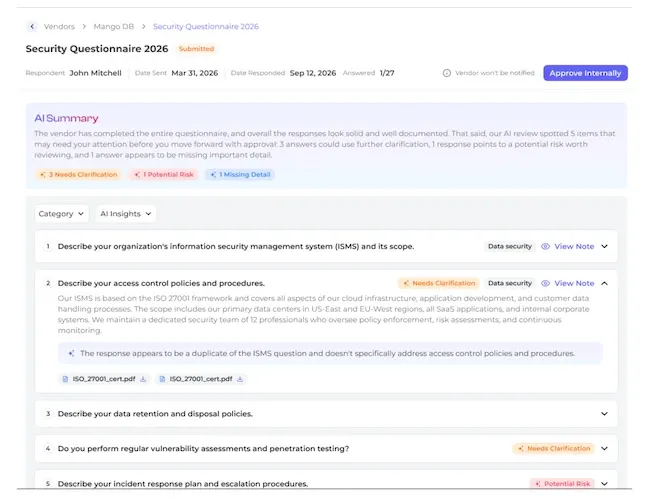
AI GRC платформата на Scytale автоматизира откриването на доставчици, оценката на риска и събирането на доказателства за рамките за съответствие (compliance frameworks). (Източник: Scytale)
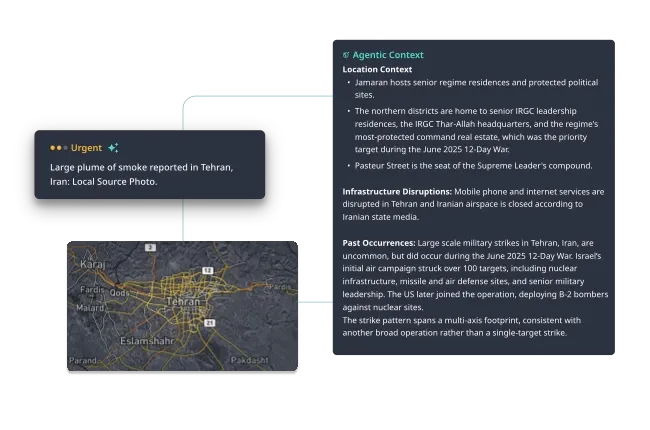
Dataminr използва агентиран AI за прогнозиране и потвърждаване на заплахи за сигурността
Dataminr обяви Dataminr Advanced for Corporate Security, предоставящ възможности за агентиран AI (agentic AI), които дават увереност на екипите по корпоративна сигурност да защитават своите хора, обекти и операции, преди рискът да ескалира. Чрез Agentic Corroboration, Agentic Context и Near-Term Predictive Intelligence екипите по корпоративна сигурност знаят какво се е случило първо, защо е важно и какво може да последва с развитието на събитието, преодолявайки разликата между откриването на заплаха и предприемането на действия спрямо нея.
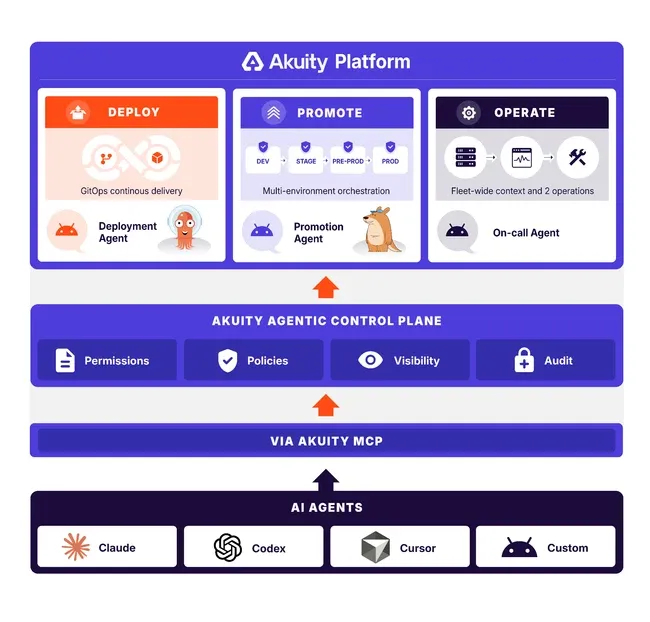
Akuity предоставя оперативен контекст на AI агентите за безопасно внедряване на софтуер
Akuity представи своите Agentic Control Plane и MCP Server. Agentic Control Plane на Akuity позволява на AI агентите да ускорят доставката на софтуер, като им предоставя оперативния контекст и разрешенията за действие, контролирани от същите правила, които Akuity вече прилага в целия конвейер (pipeline). Именно това управление дава увереност на инженерното ръководство да допусне агенти в продукционна среда с реален контрол върху това до какво могат да се докосват агентите.
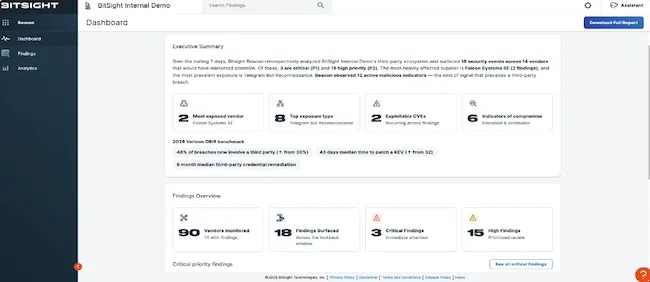
Bitsight свързва разузнаването на заплахи и мониторинга на експозицията по веригата за доставки
Bitsight осигурява достъп до широк набор от данни за риска, съчетавайки разузнаване на заплахи и непрекъснат мониторинг на експозицията, за да помогне на екипите да намалят риска по веригата за доставки. Bitsight Beacon, вече общодостъпен, непрекъснато следи критичните доставчици за уязвимости, зловредна дейност, пробиви, откраднати идентификационни данни и признаци на компрометиране. Той предоставя на екипите по сигурността данни за разследване на инциденти и помага на екипите за управление на риска да идентифицират проблеми, изискващи действие от страна на доставчика.
Cohesity добавя възможности за възстановяване за AI агенти и данните, които те управляват
Cohesity представи Cohesity Agent Resilience. Тази нова функционалност на Cohesity Data Cloud ще открива, защитава и възстановява инфраструктурата зад корпоративните AI агенти. Компанията очерта своята визия за Autonomous Cyber Resilience, която използва агентни работни процеси, за да автоматизира своята рамка за киберустойчивост от пет стъпки: защита на данни, самоличност, приложения и агенти; подпомагане гарантирането на възможността за възстановяване във всички сценарии; отстраняване на киберзаплахи и заплахи, свързани с AI; практикуване на възстановяване на приложения; и оптимизиране на профила на риска за данните и AI.
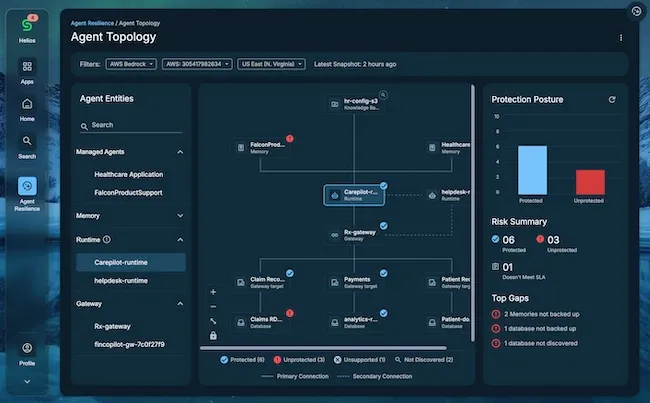
Обединен изглед на агент и състоянието, от което той зависи. (Източник: Cohesity)
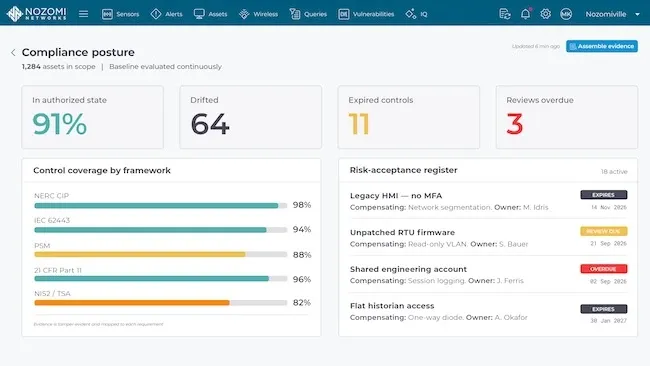
Nozomi Compass помага на индустриалните екипи да управляват OT активи и уязвимости
Nozomi Networks обяви Nozomi Compass – платформа за управление на OT активи и услуги, създадена да помага на организациите да управляват индустриални активи, уязвимости и експозиции. Платформата обединява данни за активите, работни процеси по отстраняване и оперативни процеси, намалявайки зависимостта от електронни таблици, IT системи за тикети и ръчни работни процеси, които може да не отчитат OT изискванията.
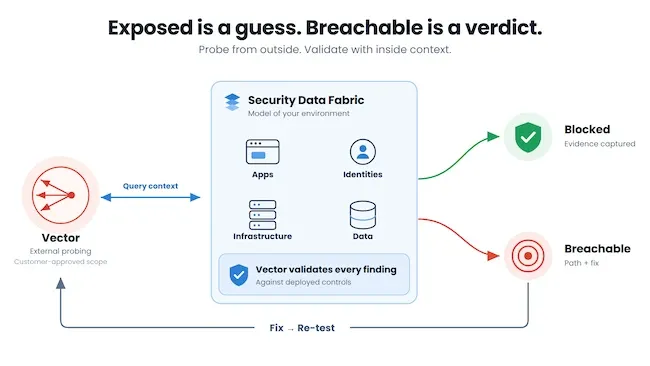
Tuskira Vector внедрява автономен red teaming за валидиране на повърхността на атака
Tuskira обяви Vector – своята автономна агентна възможност за red teaming, която идентифицира експлоатируемата повърхност на атака на дадена организация чрез симулиране на това какво може да извърши даден атакуващ отвън.
Gurucul свързва AI активността с данни за самоличността за по-бърз отговор на заплахи
Gurucul обяви общата наличност на Gurucul AI Risk and Response, внедрявайки поведенчески AI към нарастващата повърхност на атака, създадена с преминаването на AI от асистент към активен субект. Със стотици AI детекции, свързващи активността със самоличността, достъпа, данните и по-широката телеметрия за сигурност, решението помага на екипите в SOC и тези за вътрешен риск да видят кой или какво действа, да разпознават заплахите в процеса на тяхното развитие, да разследват доказателствата и да реагират преди рискът да ескалира.
Cloud Range позволява на SOC екипите да сравняват AI агенти с човешки защитници
Cloud Range обяви официалното пускане на своите AI Validation Range и Cloud Range AI Readiness Framework. Те предоставят на организациите структуриран начин да тестват AI модели и агенти в реалистични среди, да валидират тяхната готовност за оперативна отговорност и безопасност и да определят кои роли и задачи са най-подходящи за изпълнение от AI в сравнение с човешки експерти.
- Akeyless
- Akuity.io
- BitSight
- Cloud Range
- Cohesity
- Dataminr
- Gurucul
- Nozomi Networks
- Ping Identity
- Scytale
- Securin
- Tuskira