MacSync, бързо променящ се зловреден софтуер за кражба на информация (information stealer) за macOS, се завърна с по-сложна верига за доставка, насочена към хора, които използват криптовалута и инструменти за разработка.
Вместо да разчита предимно на поставена команда в Terminal, последната активност започва със злонамерени файлове с дискови изображения (disk-image), които се представят за истински приложения. Операторите могат да променят начина на доставка между различните кампании.
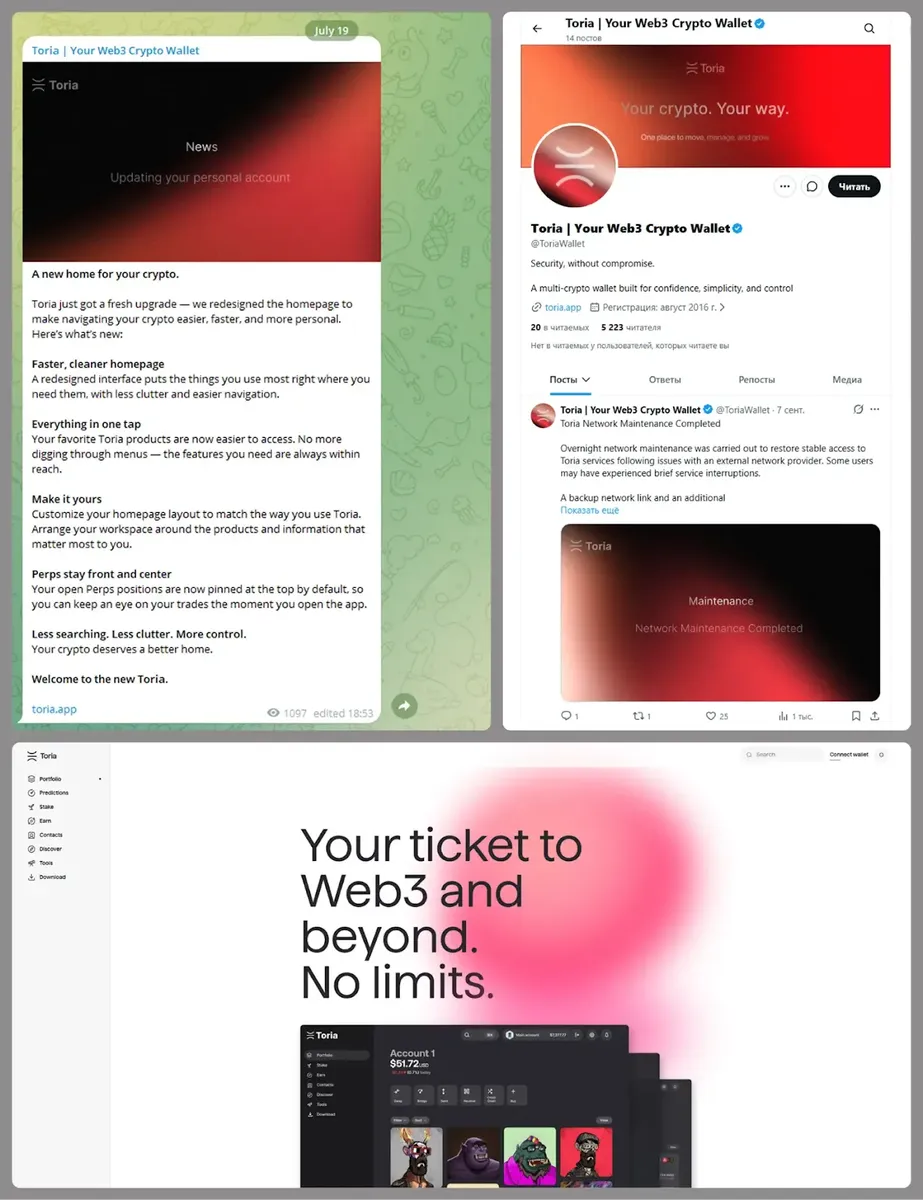
Жертвите могат да срещнат зловредния софтуер чрез фалшив или пиратски софтуер, включително несъществуващо приложение за крипто портфейл, наречено Toria.
След като бъде отворено, приложението може да премахне карантинните атрибути на macOS, да изтегли допълнителен код и в крайна сметка да инсталира инструменти, създадени за кражба на пароли, данни от портфейли и работни идентификационни данни. Атакуващите популяризираха измисления портфейл в социалните мрежи.
Анализатори от Securelist идентифицираха новата верига през септември 2026 г., отбелязвайки ясна промяна от доставка, базирана предимно на скриптове, към компилирани компоненти, написани на Swift и Objective-C.
От Kaspersky заявяват в доклад, споделен с Cyber Security News (CSN), че промяната прави MacSync по-гъвкав, като същевременно дава на атакуващите повече начини да скрият активността си както на Apple Silicon, така и на Intel Mac компютри. Не всяка кампания на MacSync използва тази верига.
Откраднати браузърни сесии, облачни ключове, SSH настройки, данни от системи за контрол на изходния код и материали от портфейли могат да разкрият лични профили и потенциално да дадат на киберпрестъпниците път към корпоративни среди, както показват по-ранни доклади за атаки с фалшиви инсталатори на MacSync. Изследователите не са публикували брой на жертвите, така че мащабът на инфекциите остава неизвестен.
New MacSync Malware Turns macOS Apps
Кампанията започва със злонамерен DMG файл, съдържащ пакет с приложение (application bundle). При един от маршрутите той изпълнява компилиран JXA скрипт директно в паметта.
При друг, зареждачът (loader) преминава през няколко дропъра (droppers), преди да изтегли крайните компоненти – значително развитие спрямо по-ранния метод за доставка ClickFix. И двата маршрута доставят инструменти за кражба и отдалечен контрол.
Един от зареждачите възстановява криптиран адрес и, поне в един случай, извлича публичен календар в iCloud. Събитието крие команди в своето описание.
Тези команди изтеглят архив, съдържащ друго приложение, премахват неговите маркировки за сигурност, добавят ad-hoc подпис и го изпълняват. Използването на публичен календар превръща обикновена функция за споделяне в неочаквана стъпка за доставка на зловреден софтуер.
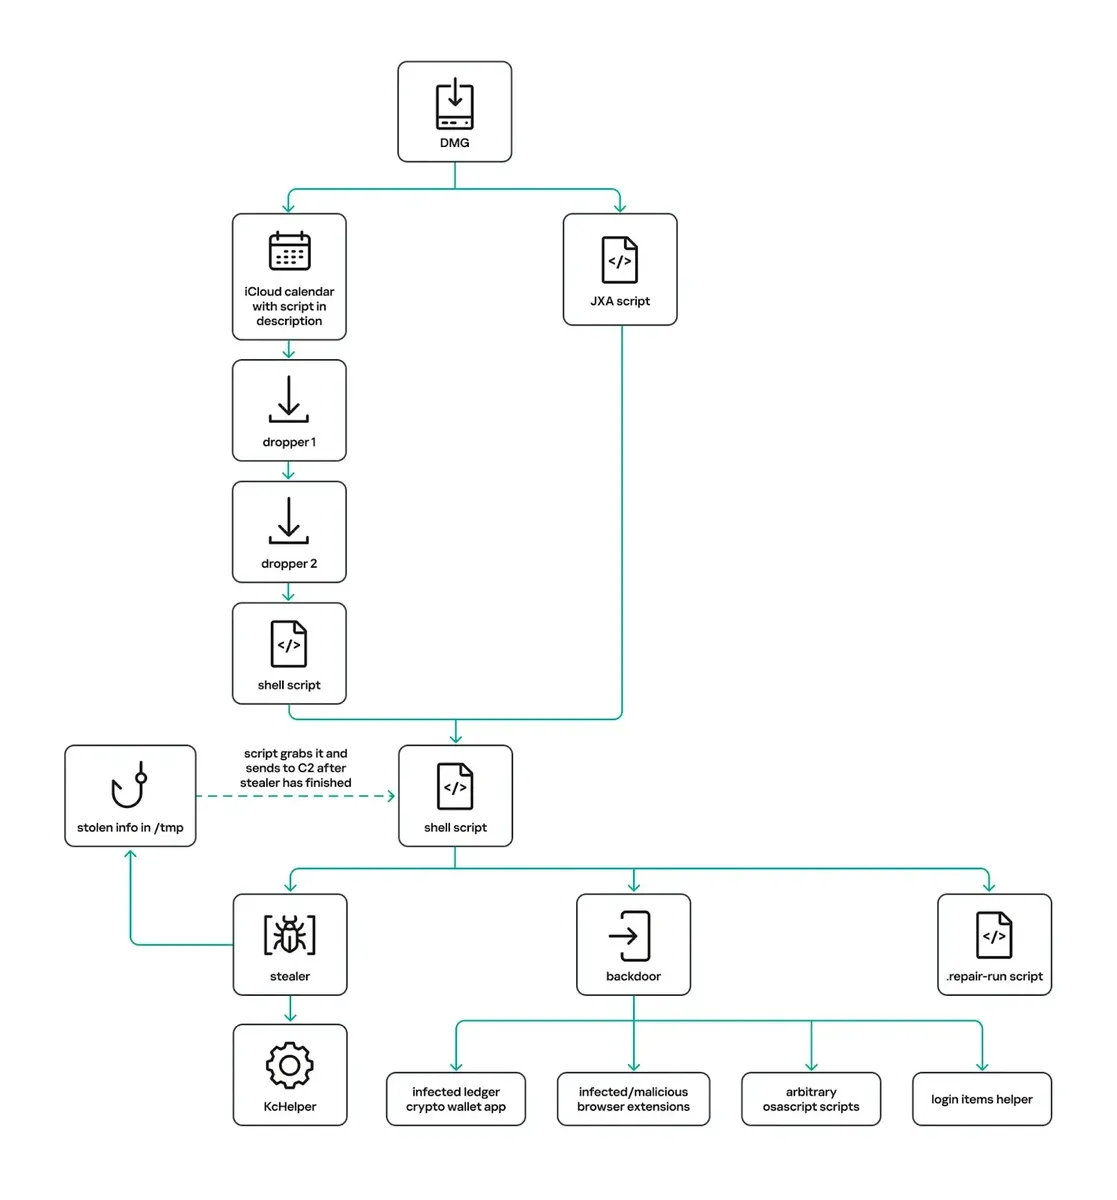
По-късните етапи декриптират софтуер за кражба на информация (information stealer) и задна врата (backdoor). Временните файлове и заключващите файлове (lock files) помагат за управлението на изпълнението, докато завършените модули изтриват логовете и другите следи.
MacSync също така проверява за виртуални машини и блокира дебъгери, което затруднява разследването. Те също така усложняват проверките на инфектирани устройства. Зловредният софтуер може да се маскира като Finder и да остане активен чрез LaunchAgent, ZSH настройки при стартиране и глобални Git hooks.
Неговата процедура за възстановяване възстановява файлове и подтиска известията при стартиране. Това поддържане на присъствието (persistence) е от значение, тъй като премахването на първото злонамерено приложение може да не прекрати неоторизирания достъп.
Passwords, Wallets, and Developer Data at Risk
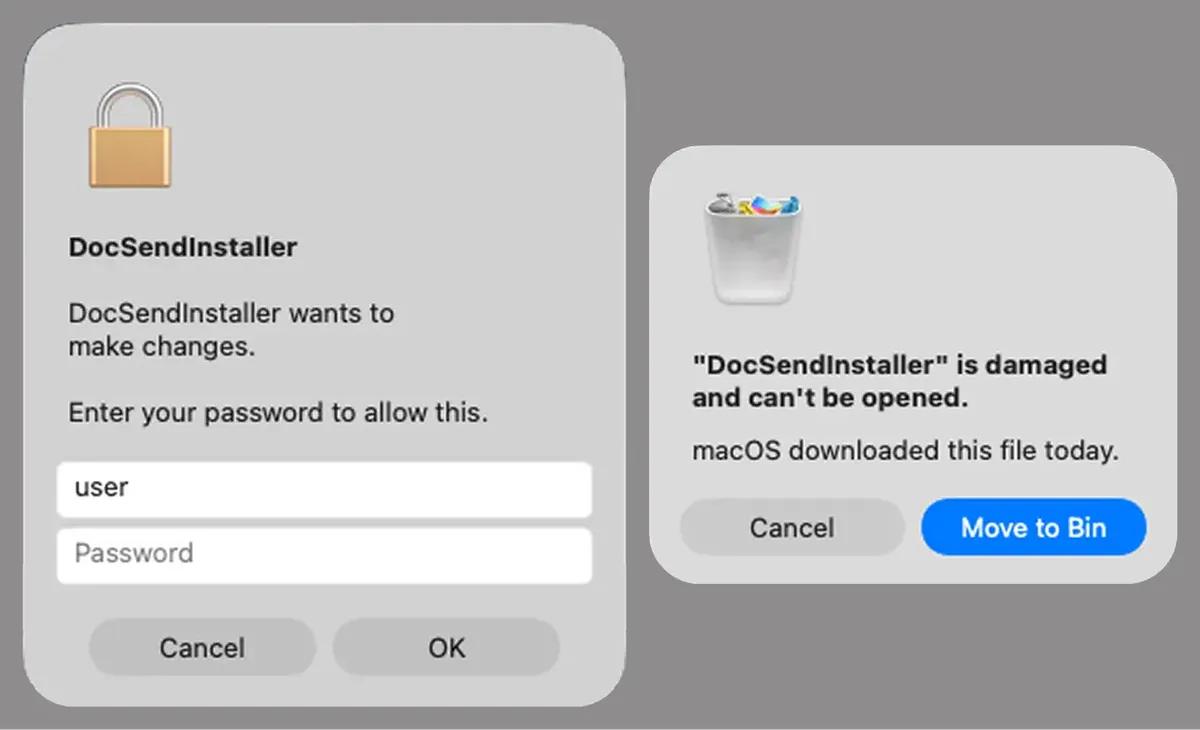
Инструментът за кражба, базиран на Swift, изисква администраторската парола чрез прозорец, пригоден според приложението, което имитира. След като жертвата отговори, той показва фалшиво предупреждение за повредено приложение.
Той потвърждава паролата чрез интерфейсите за автентификация на macOS, вместо чрез по-стария метод с команден ред. Предупреждението кара неуспешната инсталация да изглежда като нещо обичайно.
Той събира история на браузъра, бисквитки, запазени данни за вход, данни от разширения за портфейли, Keychain файлове, информация от Telegram и подробности за устройството.
Той също така търси конфигурационни файлове и истории, свързани с SSH, ZSH, AWS, Kubernetes и Git, разширявайки обхвата си в работните процеси за разработка на софтуер. Такива файлове могат да съдържат подробности за достъп до облачни услуги или хранилища, увеличавайки рисковете извън инфектирания Mac.
Задната врата (backdoor) комуникира през HTTP и може да получава команди, да качва файлове, да внедрява разширение за браузър или да замени инсталиран Ledger портфейл със злонамерена версия.
Неговата функция за наблюдение на браузъра в реално време може да позволи прихващане на трафика в браузъра, въпреки че изследователите не можаха да определят точната цел на помощния модул. Изследователите не разполагаха със самите скриптове с команди.
Потребителите трябва да получават софтуер само от потвърдени сайтове на разработчици и да избягват безплатни или пиратски копия. Те не трябва да заобикалят предупрежденията на macOS, да поставят непотвърдени команди в Terminal или да одобряват неочаквани подканвания за парола.
Екипите трябва да разследват непознати елементи при стартиране, променени Git hooks и съмнителни изходящи качвания, прилагайки наученото от ротацията на домейни на MacSync и злоупотребата с подписани macOS приложения.
Ако се подозира компрометиране, изолирайте Mac компютъра, прекратете сесиите и сменете идентификационните данни от доверено устройство. Прегледът на всички точки за поддържане на присъствието (persistence points) е от съществено значение, преди Mac компютърът да бъде върнат онлайн.
Indicators of compromise (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| MD5 | 26a0f7cdb9f7dc5ace9a40af825b1538 | Зареждащ модул от първи етап. |
| MD5 | 2d69812584269699fade26622e6490c5 | Зареждащ модул от първи етап. |
| MD5 | 7df1049cbd56c0bfa4a3364a379b4c2c | Зареждащ модул от първи етап. |
| MD5 | 9f15fe9c4415cd668334339f705b94d8 | Зареждащ модул от първи етап. |
| MD5 | fb90887592655a8c989e443c640167aa | Зареждащ модул от първи етап. |
| MD5 | 6791dad263cac6d63ebba6a4b57e7d71 | Зареждащ модул от първи етап. |
| MD5 | 3ded1d71a822b53b12c3b67bcaf633f5 | Злонамерен календар, втори етап. |
| MD5 | 781ce50001d4b449600afa347c9b0208 | Дропър от трети етап. |
| MD5 | 8e84b01d5ac9624f0b181ade0e737193 | Дропър от трети етап. |
| MD5 | 980e2134679bc0c609f7659882883d77 | Дропър от трети етап. |
| MD5 | 4203ec932bfcc0907f91732440d6d997 | Дропър от трети етап. |
| MD5 | eb760d5c88f13f7ee0f8f86ba3407123 | Дропър от трети етап. |
| MD5 | f9f70096aabb4d22a6657014f4853a53 | Дропър от трети етап. |
| MD5 | 3deeed48fd38f22e369f5c3092bd68a1 | Дропър от четвърти етап. |
| MD5 | f97d24212fa6a21be0c4d211e10f044c | Скрипт от пети етап. |
| MD5 | 00d12d842596bf5ee1805effb4571d30 | Скрипт от шести етап. |
| MD5 | 9a0043d900a9ac78c886c59c9a328fd0 | Скрипт от шести етап. |
| MD5 | 7212229c85852c3bffaf9740002b2f39 | Спомагателен скрипт за възстановяване. |
| MD5 | c53d0ea45dbc622afb7f16ea3eec78bc | Софтуер за кражба на информация (Infostealer). |
| MD5 | fc3ba5ed282d77127efd0b0f2403531b | Заден вход (Backdoor). |
| MD5 | 8dc8561349d144d4661bc66f2ec49f9f | Спомагателен инструмент за автоматично стартиране. |
| URL | hxxps://toria[.]app/ | Фалшив уебсайт за портфейл. |
| URL | hxxps://warpcast[.]asia/Toria.dmg | Местоположение на зловреден дисков образ. |
| URL | hxxps://streamyard.appstore.com[.]mx/installer.sh | Местоположение на инсталационен скрипт. |
| URL | hxxps://slack.apple03cloudstore[.]com/installer.sh | Местоположение на инсталационен скрипт. |
| URL | hxxps://toria.apple03cloudstore[.]com/ | Докладван злонамерен URL адрес. |
| URL | hxxps://waaako.appstore.com[.]mx/installer.sh | Местоположение на инсталационен скрипт. |
| URL | hxxps://toria.apple03cloudstore[.]com/e3c1a6b00bc31e14/stage2.enc | Шифрован злонамерен код от втори етап. |
| URL | hxxps://docsend.appstore.com[.]mx/dcc737d157ef4271/stage2.enc | Шифрован злонамерен код от втори етап. |
| URL | hxxps://docsend.appstore.com[.]mx/dcc737d157ef4271/CoreUpdate.pkg.enc | Шифрован пакет. |
| URL | hxxps://docsend.appstore.com[.]mx/dcc737d157ef4271/Helper.pkg.enc | Шифрован помощен пакет. |
| URL | hxxp://caldav.icloud[.]com/published/2/MTk1NDMwMDMzNTUxOTU0M1aHCZ-nMxiyGzBTzPiodOf44DtKJ6PpjftAG28_ui2NCYMpL_vu4pF4ddsJ8ysg0QI7pR0VEIEbZYdilVZRw08 | URL адрес на календар, показан в анализа на веригата на инфектиране. |
| URL | hxxps://caldav.icloud[.]com/published/2/MTk1NDMwMDMzNTUxOTU0M1aHCZ-nMxiyGzBTzPiodOf44DtKJ6PpjftAG28_ui2NCYMpL_vu4pF4ddsJ8ysg0QI7pR0VEIEbZYdilVZRw08 | URL адрес на календар, включен в списъка с IoC в доклада. |
| URL | hxxps://gateway.icloud[.]com/caldav/1_MTk1NDMwMDMzNTUxOTU0M0pybtJB186GzhogprwCQUjY3oZNiDFHH8WVo6bmgUtI/attach/4GE4TKNBTGAYDGMZVGUYTSNJUGOAALDAFMDOJBGWNUCYJLZRNDCLCO2YMQ3I64RLGMNXVG3KYBPWQOGYIEI7MPBDDYHECFDYVENTXIYFNDCPOVRMCTYI236RCYZAE63V5U3RTUYGUMO2CO7PKCLWMCXE73M7OPTHSGRWH5DXQ4PCUQU4ELZTLW54JSTK2H7VQ6PD26WOA2R7PPIQ6RTJWDEWP34U3HB4YWMXXC6EJ6PKWILSPYRSDEVY6QGMWSIUN6PR5W35KO3D4QZE7CFPUVBAEKI/Loader.app.tar.gz/YXR0YWNoYXR0YWNoYXR0YRhrE8mQ0E-b_dTUSGStQgTQ0ULFxCanei3Ke-EuEyQL | Прикачен архив в iCloud. |
| C2 URL | hxxps://docsend.appstore[.]com[.]mx | Адрес за командване и контрол (C2). |
| C2 URL | hxxps://toria.apple03cloudstore[.]com | Адрес за командване и контрол (C2). |
| HTTP access token | b8b4b88205a8f594b95a841bc37342898f34cad8a5a9e4a22ce69a31a1208650 | Наблюдавана стойност за заглавката X-Upload-Token. |
| HTTP access token | ff3ab9ef841630364818396f62e696b72aed162cf0b895b6643ef25dad79b51d | Наблюдавана стойност за заглавката X-Upload-Token. |
| File artifact | /tmp/.sys-<16-digit random value> | Шаблон за временен път на дропъра. |
Забележка: IP адресите и домейните са нарочно деактивирани (напр. [.]), за да се предотврати случайно разрешаване на имена или създаване на хипервръзки. Възстановете ги в активен вид само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.