Атакуващ предлага „десктоп приложения“ за три големи американски платформи за заплати и човешки ресурси (HR), които никога не са пускали такива, установяват от Allure Security. Всеки, който стартира инсталатора, получава копие на ScreenConnect — легитимен инструмент за отдалечен достъп, конфигуриран така, че да позволи на атакуващия да контролира компютъра без знанието на потребителя.
Според Райън Мерит, директор по изследвания на сигурността в Allure Security, и трите доставчика предоставят своите продукти като уеб приложения с достъп през браузър, както и с придружаващи мобилни приложения, като нито един от тях не предлага десктоп приложение за текущата си платформа. Изследователите не разкриват кои доставчици са били имитирани.
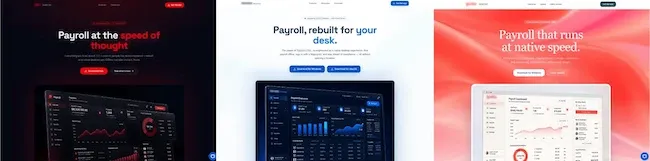
Три примамки с десктоп приложения за заплати (Източник: Allure Security)
Хората, които е най-вероятно да инсталират такова приложение, са тези, които обработват заплатите. Мерит заявява, че неприсъственият достъп до тяхната машина е „път към отклоняване или източване на целия фонд работна заплата на компанията“.
Страниците примамки са създадени с Lovable — базиран на изкуствен интелект инструмент за изграждане на приложения, който превръща текстов промпт в уеб страница. Извършителят не е премахнал метаданните от изграждането, а етикетите, оставени в страниците, показват работния процес. Атакуващият е изградил всяка страница в Lovable, запазил е прегледа ѝ като единичен HTML файл с разширение за браузър, наречено SavePage WE, и е хоствал файла във Vercel.
Метаданните показват, че копието е направено от собствения предварителен преглед на извършителя в Lovable. Всяка страница е съдържала логото на марката, екранни снимки на продукта, модул за чат на живо и бутон за изтегляне.
Страниците са хоствани зад екрана за проверка срещу ботове на Vercel. „Автоматизираните скенери достигаха до страницата с проверката и спираха, без да получат достъп до примамката. Ето защо страниците не оставиха почти никаква публична следа при сканиране, докато бяха активни“, добави Мерит.
Бутонът за изтегляне е препращал към файл от версия в хранилище на GitHub. Един профил в GitHub е поддържал отделно хранилище за всяка марка, като всяко от тях е публикувало един и същ файл под специфично за съответната марка име.
Файлът представлява инсталатор с размер около 64 MB, създаден с NSIS (Nullsoft Scriptable Install System). При стартиране той първо отваря автентичния, подписан от Microsoft инсталатор на .NET Desktop Runtime 8.0.26 с прозорец за напредъка, който завършва със съобщение за успех. След това изпълнява msiexec с параметър /qn, който инсталира ScreenConnect във фонов режим без потребителски интерфейс. Между двете стъпки се появява стандартно системно съобщение на Windows за повишаване на привилегиите.
„Така единственото, което жертвата вижда, е реален инсталатор на Microsoft, който завършва нормално. Обещаното приложение за заплати никога не се отваря, защото не съществува, а единственият прозорец, който се е появил, е принадлежал на Microsoft. Нищо на екрана не изглежда като зловреден софтуер“, пише Мерит.
Клиентът на ScreenConnect е конфигуриран за неприсъствен достъп, като банерът „под контрол“, иконата в системната лента и известията за връзка са деактивирани. Клиентът се инсталира като системна услуга на Windows, работи в Safe Mode, създава планирани задачи и се зарежда на екрана за влизане в Windows, което позволява достъп преди потребителят да влезе в системата.
Всеки инжектиран код се свързва с контролиран от атакуващия сървър на ScreenConnect на адрес jyleatyg[.]com (89.213.118[.]127) на порт 8041, разположен в Германия.
Един извършител зад кампанията
Трите страници примамки са използвали един и същ акаунт в LiveChat и един и същ акаунт в GitHub, като всеки зловреден код се е свързвал с един и същ сървър на ScreenConnect, което според изследователите свързва кампанията с един оператор.
Сървърът и функциониращият зловреден код са били в употреба още през август — месец преди появата на брандираните страници. Тези инсталатори са били подписани със сертификат, издаден на името на „Dennis Miller“ от SSL.com, който е отменил сертификата на 24 юли 2026 г., датата на издаването му. Пробите от септември са били неподписани.
Файловете от GitHub са изтеглени 291 пъти — цифра, която включва изследователи и изолирани среди. Към момента на анализа 32 от 70 антивирусни системи са маркирали инсталатора като злонамерен.
„По отношение на обхвата числата са скромни, но когато вземете предвид потенциалните последици от източване на фирмени сметки за заплати, те не са за подценяване“, отбелязва Мерит.
Начинът, по който жертвите са достигали до страниците — чрез реклами, резултати от търсене или имейли — все още не е установен.
През март 2026 г. Microsoft съобщи за кампания, която имитира работни приложения като Teams, Zoom и Adobe Reader за внедряване на ScreenConnect и други инструменти за отдалечен достъп. Huntress съобщи през септември 2026 г. за компрометирани клиенти на ScreenConnect, разпространявани чрез примамки за техническа поддръжка.
Изследователите са открили и фалшиви десктоп приложения за платформи за обмен на криптовалути, портфейли и DeFi марки, използващи същите инструменти и същия тип зловреден код със ScreenConnect. Те ги приписват на отделна група извършители с различен издател на сертификати, профили за хостинг на код и лицензи за чат на живо.
Трите фалшиви страници за заплати, командно-контролният домейн и профилът в GitHub, хостващ инсталаторите, междувременно са спрени от Allure Security.
„Ако вашата компания използва облачна платформа за заплати или HR, най-полезното нещо, което можете да направите тази седмица, е да проверите дали доставчикът ви изобщо предлага такава десктоп версия и да обясните на служителите, че изтегляне, което доставчикът не предоставя, не е надграждане. Това е атаката“, заключава Мерит.