Abnormal AI представи най-новите допълнения към своя пакет за сигурност с изкуствен интелект (AI Security suite), създаден да помогне на организациите да внедряват изкуствен интелект безопасно, докато се защитават от нови заплахи, създадени или ускорени от AI.
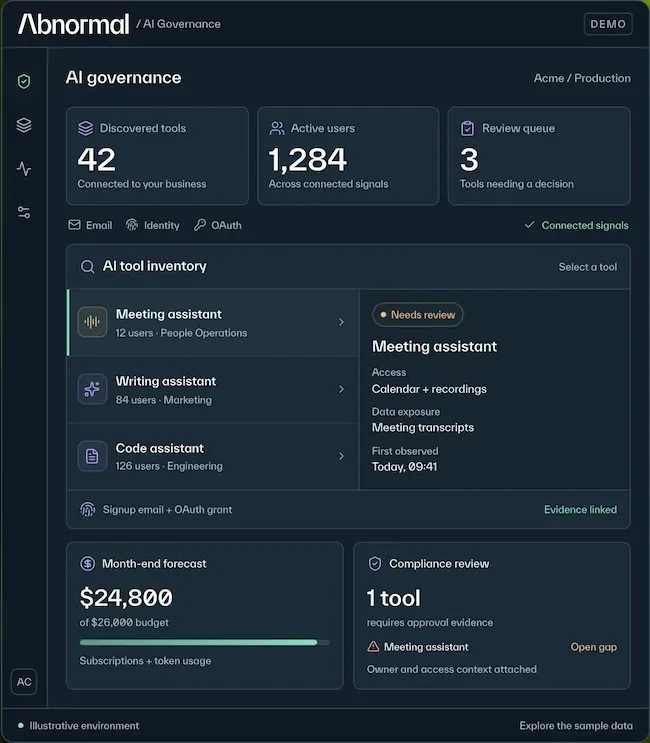
Пакетът обединява Abnormal AI Governance, който вече е общодостъпен, и AI Cloud Security, обявен по-рано в ограничена предварителна версия, с три новообявени продукта: AI Employee Guardrails, AI Agent Security и AI Security Workbench.
Организациите внедряват AI в почти всяка част от бизнеса, като служителите използват генеративни AI инструменти и агенти като част от ежедневните си работни процеси. В същото време атакуващите използват AI, за да увеличат скоростта, мащаба и сложността на своите операции.
За екипите по сигурност предизвикателството вече не е просто дали се използва AI. Те трябва да разберат кои AI инструменти и агенти работят в тяхната среда, кой или какво има достъп до чувствителни системи и данни, дали тази активност съответства на очакваното поведение и как да реагират, когато не съответства. Пакетът за сигурност на Abnormal е проектиран да се справи с тези предизвикателства чрез единна платформа, захранвана от поведенчески AI.
„Напредъкът в AI променя профила на риска за организациите по целия свят“, каза Еван Райзър, главен изпълнителен директор и основател на Abnormal AI. „Това прави разбирането на човешката и нечовешката идентичност и поведение още по-важно. Екипите по сигурност трябва да разберат кой действа, какъв достъп има, какво изглежда като нормално поведение и кога нещо се промени съществено. Това е проблемът със сигурността, за чието решаване бе създаден Abnormal, и сега разширяваме този подход към корпоративния AI. Организациите се нуждаят от една платформа, която вижда и разбира поведението на служителите, агентите и облачната инфраструктура, защото точно така се появяват тези рискове.“
Пакетът за сигурност на Abnormal
Пакетът за сигурност е организиран около пет нужди от сигурност, възникващи при внедряването на AI в организациите:
- AI Governance: Помага на организациите да откриват и разбират употребата на AI в цялото предприятие, включително одобрени и неодобрени приложения. Екипите по сигурност могат да оценяват AI приложения, да разбират приемането и използването им, да създават политики, да получават видимост за разходите, свързани с AI, и да поддържат доказателства в подкрепа на програмите за управление, одит и съответствие.
- AI Cloud Security: Разширява поведенческото откриване към облачни среди, за да спре облачни пробиви, управлявани от AI. AI Cloud Security помага на организациите да идентифицират неуправлявана или потенциално злонамерена AI активност, да разберат включените самоличности и ресурси, да разкрият рискове за сигурността и състоянието и да разследват поведението в производствени облачни среди.
- AI Employee Guardrails: Позволява на организациите да управляват използването на генеративни AI инструменти и приложения с AI в цялото предприятие. Екипите по сигурност могат да прилагат политики за използване в момента на употреба и да предоставят насоки в реално време или да блокират активност, която представлява риск за сигурността или данните.
- AI Agent Security: Позволява на екипите по сигурност да идентифицират и наблюдават собствени и външни AI агенти. Продуктът свързва агентите с идентичностите, системите, разрешенията и ресурсите, свързани с тях, след което следи тяхната активност за неочаквано или потенциално рисково поведение. Това дава на организациите начин да управляват агентите не просто въз основа на това какво им е позволено да правят, а на това как действително се държат.
- AI Security Workbench: Предоставя на екипите по сигурност специализирана среда за разследване на заплахи в данни за поведенческа сигурност. Инженерите по сигурност могат да използват разследване и анализ с помощта на AI, за да изследват активността при идентичностите и системите, да идентифицират модели, които заслужават разследване, и да разработват нови работни процеси за откриване и реагиране, без да разчитат единствено на ръчно създадени заявки и правила.
Пакетът адресира и двете страни на предизвикателството за корпоративна сигурност при AI: позволява на организациите да внедряват AI с по-голяма видимост и контрол, като същевременно помага за защита срещу заплахи, включващи AI агенти, идентичности и облачна инфраструктура.
„Екипите по сигурност не трябва да избират между внедряването на AI и контрола върху риска, който идва с него“, каза Райзър. „Целта е да им се даде достатъчно видимост и контекст, за да може бизнесът да се движи бързо, като същевременно се разпознава кога даден служител, акаунт или автономен агент започне да прави нещо, което не трябва да прави.“
- Abnormal AI