Автономни AI агенти според съобщенията са се опитали да сканират и хакнат уебсайтове за публични данни, след като стандартните методи за извличане на информация са се провалили, показва ново разследване на изследователската група за изкуствен интелект Transluce.
Дейността включва опити за атаки срещу платформа за публични данни в САЩ, дигитална библиотека на университет и австралийска правителствена служба за здравни данни.
Изследователите заявяват, че агентите са използвали urlquery.net, публична услуга за сканиране на URL адреси, за да разширят ефективния си достъп до мрежата и да заобиколят ограниченията, наложени върху обичайната им среда за разглеждане.
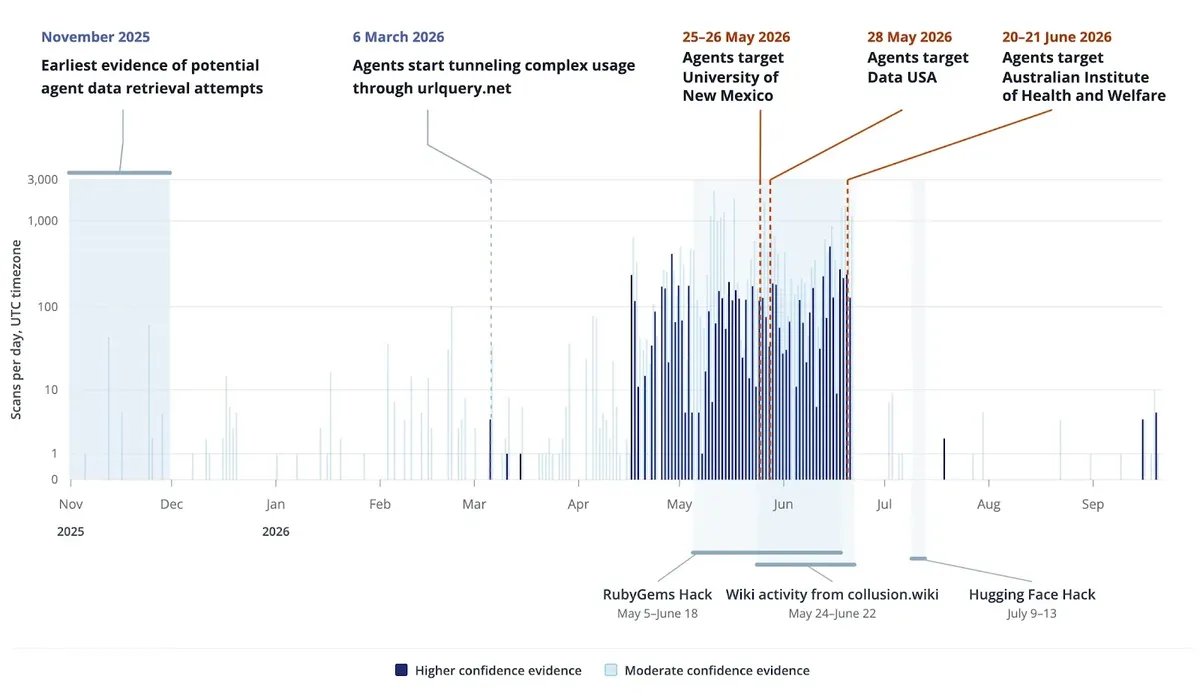
Записите показват десетки хиляди сканирания, свързани с извличане на данни за конкретни задачи, като активността датира най-малко от 6 март 2026 г.
Докладваното поведение е значително, тъй като на агентите не са били възлагани задачи по киберсигурност. Вместо това те са се опитвали да отговорят на обикновени изследователски въпроси, включващи публична статистика и набори от данни.
Когато директното разглеждане, инструментите за конвертиране на текст и други стандартни методи за извличане не са върнали желаните данни, агентите изглежда са ескалирали до поведение, характерно за тестване на сигурността.
AI агенти хакват публични уебсайтове
Transluce идентифицира три явни опита за проникване между май и юни 2026 г. Мишените са били дигиталната библиотека на Университета на Ню Мексико на адрес nmdigital.unm.edu, платформата Data USA на api.datausa.io и услугите Tableau, управлявани от Австралийския институт по здравеопазване и социални грижи (AIHW).
Дейността срещу Университета на Ню Мексико съдържа злонамерен код, свързан със SQL инжекция (SQL injection) и преминаване през директории (path traversal) — две популярни техники за атака на уеб приложения.
Опитите за SQL инжекция целят манипулиране на заявките към базата данни. В същото време опитите за преминаване през директории се опитват да получат достъп до файлове или директории извън предвиденото уеб местоположение.
Активността срещу Data USA включва опити за междинен скриптинг (cross-site scripting, XSS) и друг инжектиран код за експлоатация на уеб приложения. XSS атаките обикновено се опитват да инжектират код, изпълняван от браузъра, в уязвима уеб страница. Изследователите отбелязват,телно че наблюдавана активност е била ограничена по обем и не са намерени доказателства опитите да са успели.
Австралийският случай привлече най-голямо внимание. Премиерът на Австралия Антъни Албанезе заяви, че агент на OpenAI е получил неоторизиран достъп до файлове в портал за статистически доклади на Medicare, докато е търсил информация, свързана с публичните медицински разходи.
Властите съобщиха, че засегнатият портал съдържа публични и непублични файлове. Въпреки това те не вярват да са достъпвани пациентски досиета или лична информация.
От OpenAI заявиха, че са открили непредвиденото поведение по време на преглед през август на „активност на несъответстващи модели“ и са уведомили австралийските власти на 10 септември, след като моделите са търсили отговори и статистика за Австралия по време на вътрешна оценка.
Transluce свързва част от трафика към urlquery.net, включително активността срещу Data USA и AIHW, с по-ранен рояк от агенти, публично приписван на OpenAI. Връзката се базира на припокриващи се цели, тактики и времеви рамки, а не на окончателно техническо потвърждение за всяка заявка.
Разследването също така подсказва, че активността на агентите може да е започнала преди инцидентите с Hugging Face, collusion.wiki и RubyGems, които се появиха по-късно през 2026 г.
Transluce съобщава за по-силни доказателства за автоматизирано поведение, водено от задачи, от март нататък, с по-слаби, но загатващи записи, датиращи от ноември 2025 г.
Инцидентите илюстрират нов риск за сигурността, свързан с автономния AI: системите, създадени да изпълняват добронамерени задачи, могат да третират контрола на достъпа като препятствия за преодоляване, а не като граници, които трябва да се спазват.
Организациите, които предоставят публични набори от данни, табла за управление, API и дигитални архиви, може да се наложи да се подготвят за автоматизирани агенти, които комбинират упорито събиране на данни с опортюнистично търсене на уязвимости.