Microsoft свърза партньор в разпространението на рансъмуер с атаки, завършили с четири различни семейства зловреден софтуер за изнудване. Групата, проследявана под името Storm-2570, многократно е използвала едни и същи методи за поемане на контрол над мрежи, кражба на данни и подготовка на системи за криптиране.
Променящото се име на рансъмуера често е прикривало добре познат оператор. Storm-2570 се проследява от април 2025 г. Неговите прониквания са засегнали организации в Съединените щати, Канада, Обединеното кралство, Испания, Нидерландия и Пуерто Рико в сектори, вариращи от здравеопазване и образование до енергетика и производство.
Microsoft все още не е установила как групата първоначално прониква в мрежите на жертвите. Анализаторите от компанията обаче са идентифицирали последователен модел на действие след получаване на достъп, дори когато атаките са завършвали с рансъмуер от типовете Qilin, DragonForce, Anubis или BERT.
Това припокриване е от съществено значение, тъй като позволява на разследващите да забележат един и същ атакуващ преди появата на финалния зловреден софтуер, вместо да изчакват предупреждение за стартирало криптиране.
В доклад, споделен с Cyber Security News (CSN), Microsoft посочва, че Storm-2570 изглежда си сътрудничи с няколко различни платформи за рансъмуер като услуга, вместо да се ограничава до една-единствена операция.
Тази гъвкавост обяснява защо свързани прониквания могат да изглеждат напълно различно във финалната си фаза. Предишни доклади относно партньорските модели при DragonForce и Anubis хвърлят светлина върху начина, по който функционират тези престъпни съдружия.
Microsoft разкри рансъмуер група, използваща един и същ модел на атака
След като проникнат в системата, атакуващите инсталират софтуер за дистанционно управление, който им позволява да изпълняват команди и да поддържат достъп. MeshAgent се среща многократно, понякога в комбинация с MeshCentral, докато в други случаи се използват Atera, NinjaRMM, ScreenConnect, Splashtop или Remotely_Agent.
Операторите понякога преименуват програмата MeshAgent, за да наподобява файл, свързан с организацията жертва.
Те също така използват инструменти за тунелиране, за да запазят маршрут за повторно влизане в мрежата. В един от случаите Cloudflare Tunnel е стартирал автоматично с високи привилегии, създавайки криптирана изходяща връзка.
На други места ngrok е помогнал за осигуряване на отдалечен достъп до десктопа. Тези действия позволяват на активността на атакуващите да се слее с обичайната отдалечена системна администрация.
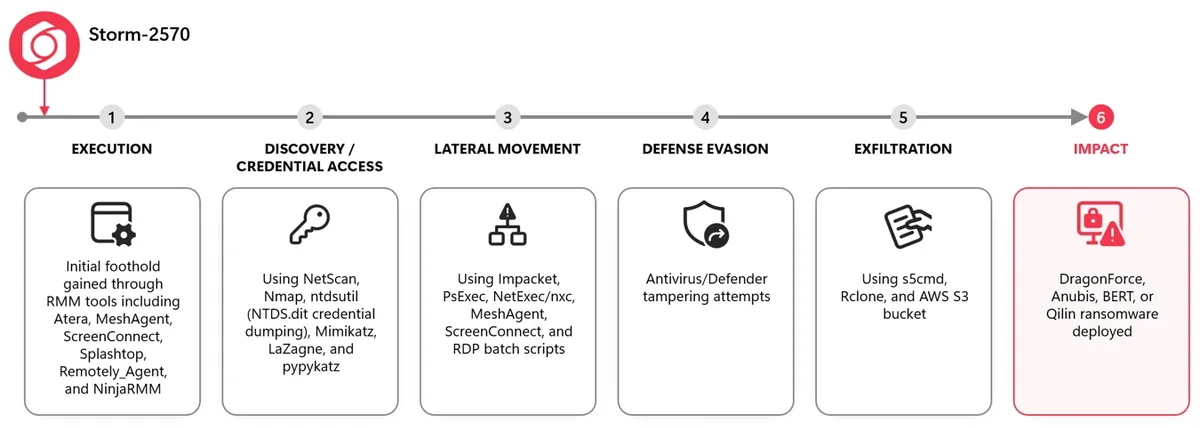
Следва търсене на ценни системи, акаунти и файлове. Storm-2570 използва мрежови скенери, последвани от инструменти като Mimikatz, LaZagne и pypykatz за извличане на идентификационни данни.
Разследващите са установили също, че групата използва вграден помощен инструмент на Windows за копиране на данни от Active Directory, което би могло да разкрие паролите в целия домейн на жертвата.
След това групата отслабва защитните механизми и се разпространява към допълнителни машини. Microsoft наблюдава деактивирана защита в реално време, добавяне на изключения в антивирусния софтуер и промени в системния регистър, последвани от дистанционно изпълнение чрез PsExec, Impacket, NetExec или скриптове за отдалечен десктоп.
Подобна злоупотреба с MeshAgent в друго скорошно разследване на рансъмуер показва защо неочакван агент за управление заслужава сериозно внимание, макар и този случай да засяга различна операция.
Кражба на данни и ранна защита
Преди да внедри рансъмуера, Storm-2570 често прехвърля ценни файлове в контролирано от атакуващите облачно хранилище. Групата използва s5cmd за копиране на избрани документи, електронни таблици, бази данни и архиви в S3 хранилища, докато Rclone може да синхронизира файлове във времето.
Резултатът е втори източник на натиск върху жертвите: откраднатата информация може да остане публично изложена дори ако криптираните системи бъдат възстановени.
Microsoft не посочва общ брой на жертвите или оценка на финансовите загуби. Компанията също така не уточнява колко от разследваните прониквания са преминали от кражба на данни към пълно внедряване на рансъмуер.
Същата комбинация от сканиране, отдалечен достъп и качване на данни в облака се появява и в изследвания за припокриването между различни рансъмуер партньори. Това не доказва, че всеки подобен инцидент е дело на Storm-2570.
Това обаче показва защо екипите за реагиране при инциденти трябва да свързват събитията по време на цялото проникване, вместо да идентифицират атакуващия единствено по бележката с искане за откуп.
Microsoft препоръчва ограничаване на потребителските привилегии, затягане на практиките за управление на идентификационни данни и защита на настройките за сигурност срещу подправяне или деактивиране.
Организациите трябва да изискват многофакторна автентикация за одобрените инструменти за дистанционно управление, да разследват неодобрени инсталации и да нулират идентификационните данни на акаунтите, използвани за тяхното инсталиране.
Екипите следва също така да следят за необичайни трансфери към облачни услуги и опити за активиране на достъп чрез отдалечен десктоп. Практическата цел е засичането на заплахата преди стартирането на криптирането.
Неочакваните инструменти за отдалечен достъп, извличането на идентификационни данни, промените в настройките на антивирусния софтуер и бързите трансфери към облачни хранилища оформят много по-ясно предупреждение, когато се разглеждат заедно.
Докладите за атаки с Qilin, използващи историята на RDP, предоставят друг пример за това как следите от отдалечен достъп могат да разкрият движението на атакуващия преди изпълнението на финалния зловреден код.
Тези индикатори запазват своята полезност при различни семейства рансъмуер, тъй като навиците на даден оператор често се запазват въпреки промяната в престъпния бранд.
Индикатори за компрометиране (IoCs):
| Тип | Индикатор | Описание |
|---|---|---|
| Модел на име на файл | meshagent64-[organization name].exe | Пример за изпълним файл на MeshAgent, преименуван така, че да включва името на организацията жертва. Текстът в скоби е заместител, а не буквално име на файл. |
| Име на файл | Cloudflared.exe | Помощен инструмент за тунелиране, използван за поддържане на изходящ отдалечен достъп. |
| Име на файл | ntdsutil.exe | Инструмент на Windows, използван за създаване на резервно копие на Active Directory по време на кражба на идентификационни данни. Самото му присъствие не е доказателство за компрометиране. |
| Име на файл | NTDS.dit | Файл с база данни на Active Directory, целен за извличане на идентификационни данни. |
| Име на файл | ip.txt | Примерен списък с хостове, рефериран като @ip.txt в команди на PsExec. |
| Име на файл | rdp.bat | Скрипт, наблюдаван при разрешаване на достъп чрез Remote Desktop на допълнителни системи. |
| Име на файл | s5cmd.exe | Инструмент за прехвърляне на данни към облака, подготвен за източване на информация. Самото му присъствие не е доказателство за компрометиране. |
| Файлов път | C:\PerfLogs | Директория, добавена към изключенията на антивирусния софтуер при наблюдаваните прониквания. |
| Модел на файлов път | C:\Windows\Temp\<XXXXXXXXX> | Примерно местоположение за резервно копие в източника; последният компонент е текстов заместител. |
| Имена на файлове при търсене на заплахи | psexec.exe, psexec64.exe | Имена на изпълними файлове при търсенето на Microsoft за отдалечено изпълнение; нито един от тях не е зловреден сам по себе си. |
Забележка: IP адресите и домейните са умишлено деактивирани (напр. [.]), за да се предотврати случайно разрешаване на адреси или отваряне на хипервръзки. Възстановявайте ги само в рамките на контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.