Порталът SSPR на Microsoft може да разкрие чувствителни детайли за акаунти на неавтентикирани потребители, включително дали даден акаунт в Entra ID съществува и кои са неговите регистрирани методи за нулиране на парола.
Подобно разкриване може да помогне на атакуващите да прецизират своите фишинг, password-spraying и социално-инженерни атаки срещу корпоративни мрежи.
Функцията за самообслужване за нулиране на парола (SSPR) в Microsoft Entra ID позволява на потребителите да нулират забравени пароли през публичния портал, като въведат своя имейл и изберат регистриран метод за потвърждение.
Изследване на Матю Коуди (Matthew Coady) подчертава проблематичен аспект на портала: отговорите на сървъра варират в зависимост от предоставения акаунт. Тази променливост може да покаже съществуването на акаунт, допустимостта за SSPR и кои опции за потвърждение са налични за eligible потребители.
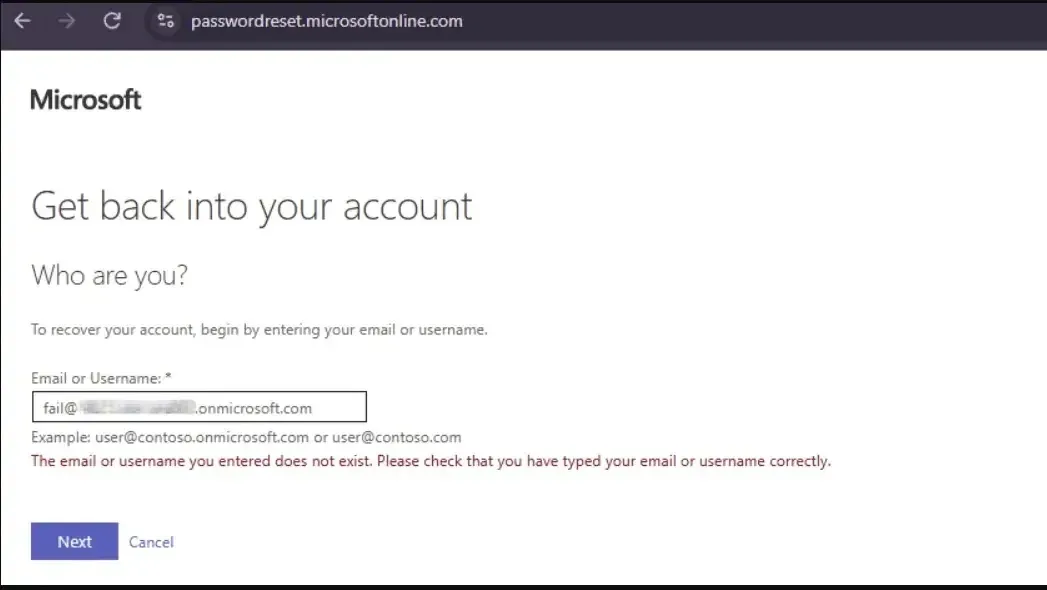
Порталът работи чрез ASP.NET работен поток от форми. Когато се изпрати потребителско име, отговорът на сървъра съдържа поле, наречено CurrentViewName.
За невалидни акаунти порталът остава на екрана за идентификация, докато валидните акаунти могат или да преминат към избор на метод за нулиране на парола, или да генерират съобщение за грешка, свързано с политиките.
Тези отговори относно политиките са от решаващо значение, тъй като все още могат да означават, че акаунтът е бил разпознат, преди да се задействат каквито и да било ограничения. Например, ако потребителят е част от група, за която SSPR не е активиран, отговорът ще се различава от този за напълно несъществуващ потребител.
Microsoft Password Reset Portal Exposes
Тази ситуация създава проблем с преброяването на потребители (user-enumeration). Атакуващ, разполагащ с списък с адреси, придобити от публични източници, течове на данни или предишни фишинг кампании, може да идентифицира валидни корпоративни акаунти, преди да стартира атаки срещу идентификационните данни.
За потребители, които имат право на SSPR, порталът може да покаже регистрирани методи за потвърждение като кодове от Microsoft Authenticator, SMS, гласови повиквания или тайни въпроси. Видът на потвърждението влияе върху устойчивостта срещу атаки.
Акаунти, защитени чрез приложение за автентикация или надежден метод за вход, са трудни цели в сравнение с тези, разчитащи на имейл OTP или SMS. По този начин киберпрестъпниците могат да персонализират опитите си за измама въз основа на тези данни; например идентифицирането на цел, използваща SMS, би могло да улесни SIM-swapping или фишинг на живо.
Изследователят от LevelBlue Матю Коуди също така установи, че привилегированите акаунти могат да бъдат по-лесни за откриване в зависимост от конфигурациите на организацията. Специфични изисквания за нулиране на пароли се прилагат за администраторски роли, докато обикновените потребители могат да бъдат изключени от обхвата на SSPR в дадена организация.
Ако SSPR е ограничен за стандартни потребители, всеки акаунт, който премине към избор на метод, може да показва привилегирован акаунт, което го прави първостепенна цел за атакуващите. Въпреки че не всеки акаунт, преминаващ през портала, е администраторски, моделите в отговорите могат да предоставят полезно разузнаване.
Организациите трябва да разглеждат SSPR активностите като критични за сигурността на самоличността, особено когато наблюдават множество неуспешни опити за нулиране на пароли за множество потребителски имена.
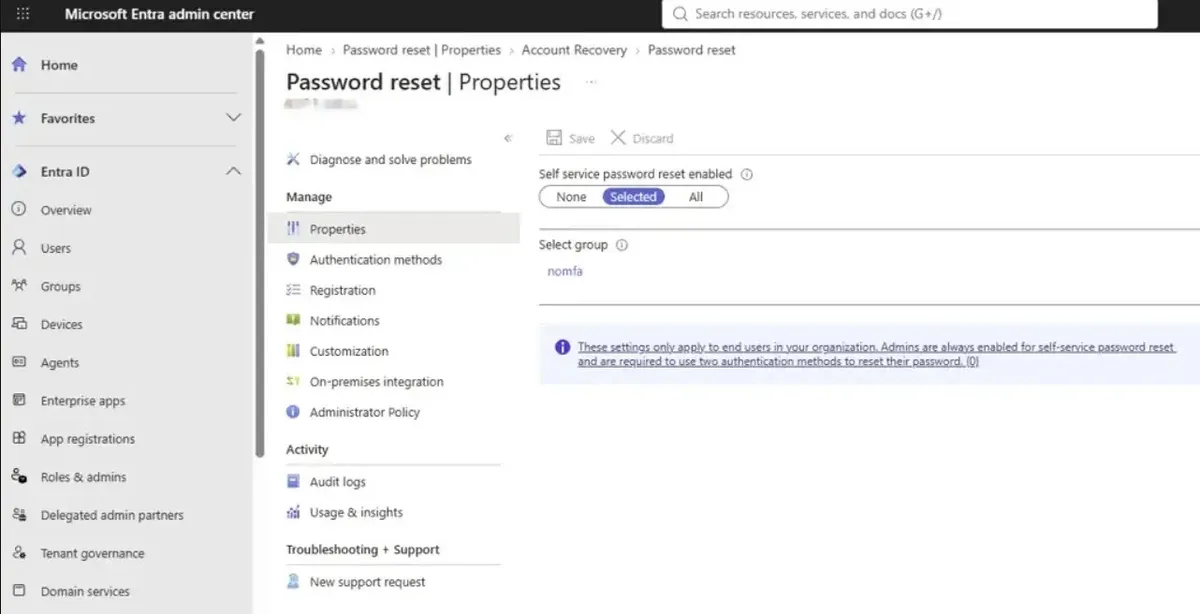
Защитниците трябва да прегледат настройките на SSPR, гарантирайки, че са включени само подходящи потребители. Трябва да се предпочитат силни методи за автентикация, а разчитането на тайни въпроси и алтернативни имейли трябва да се минимизира. Освен това се препоръчва устойчива на фишинг MFA за привилегировани акаунти.
Екипите по сигурност трябва също така да наблюдават логовете за одит и влизане в Entra за модели на повторна активност за нулиране на пароли, необичайни заявки към акаунти на ръководители и грешки при валидиране на акаунти.
Въпреки че Microsoft внедрява защитни мерки като ограничаване на честотата (throttling) в процеса по нулиране на пароли, организациите не трябва да разчитат единствено на тези контроли. Публичните работни потоци за идентичност могат да служат като възможности за разузнаване, когато се наблюдават различаващи се отговори на акаунтите.
Публично достъпната концептуална разработка (proof-of-concept) ResetSpy показва как тези разминавания в отговорите могат да бъдат автоматизирани за преброяване на потребители и оценка на SSPR уязвимости.