Нов вариант на MacSync насочва атаките си към потребители на Mac с инфостийлър и персистентен backdoor (задна врата), проектирани да крадат идентификационни данни, данни за крипто портфейли и файлове, според Kaspersky.
Изследователите са установили, че зловредният софтуер се разпространява чрез приложение за крипто портфейл, наречено Toria, което е имало собствен уебсайт и е било рекламирано в X и Telegram.
MacSync е фамилия от зловреден софтуер за Mac, която се появи през 2025 г. като Mac.c и по-късно бе преименувана. Ранните версии използваха AppleScripts, които тясно напомняха на стийлъра AMOS, докато по-новите варианти добавиха модул за backdoor. Kaspersky откри най-новата версия за първи път през септември 2026 г.
„Новата версия на инфостийлъра MacSync се различава значително от предишно наблюдаваните му варианти. Атакуващите са преработили съществено подхода си към изпълнението на основния злонамерен код на стийлъра и задния вход, преминавайки от AppleScripts към пълноценни изпълними файлове, написани на Swift и Objective-C“, обяснява Сергей Пузан, анализатор на зловреден софтуер в Kaspersky.
„Забележителна е и по-сложната верига на инфектиране: вместо инжектирани или обфускирани shell скриптове, доставени чрез ClickFix атаки, тази версия използва бинарни дропери и зареждащи модули (loaders), някои от които използваха инфраструктурата на Apple като един от междинните етапи за доставяне на злонамерения код“, добави той.
Команди, скрити в събитие от календар
Kaspersky идентифицира два начина, по които инфостийлърът и задният вход са били доставяни в рамките на една кампания, изградена около фалшиво приложение. При първия вариант DMG файлът е съдържал компилиран JXA скрипт, който декодира shell скрипт и го предава директно на интерпретатора, без да го записва на диска.
При втория същият скрипт се появява едва след като е изпълнена верига от дропери и зареждащи модули. Тази по-дълга верига започва с приложение вътре в DMG файла. При стартиране то премахва атрибута за карантина от себе си и декриптира скрита връзка към скрипта за изтегляне от следващия етап.
В някои образци връзката сочи към файл на сървър, контролиран от атакуващите. В поне един случай тя сочи към публичен календар в iCloud. Изтеглящият модул подава файла от календара ред по ред в zsh shell, който третира редовете като невалидни команди, докато не достигне до злонамерените команди, поставени след реда DESCRIPTION:. Тези команди изтеглят архив от iCloud, съдържащ друго приложение, което е подписано с ad-hoc подпис и се стартира.
Това приложение е дропер, който разопакова втори дропер. Вторият проверява дали работи във виртуална машина, блокира прикачването на дебъгери и доставя скрипт, който изтегля следващия етап от сървъра на киберпрестъпниците. Почти на всеки етап зловредният софтуер премахва временните си файлове и логове, след като задачата му приключи.
Фалшиви подкани и дълъг списък с откраднати данни
Стийлърът изисква администраторската парола в прозорец, стилизиран така, че да съответства на приложението, за което се представя. След въвеждане на паролата той показва фалшиво системно известие, че приложението е повредено и предлага то да бъде преместено в кошчето.
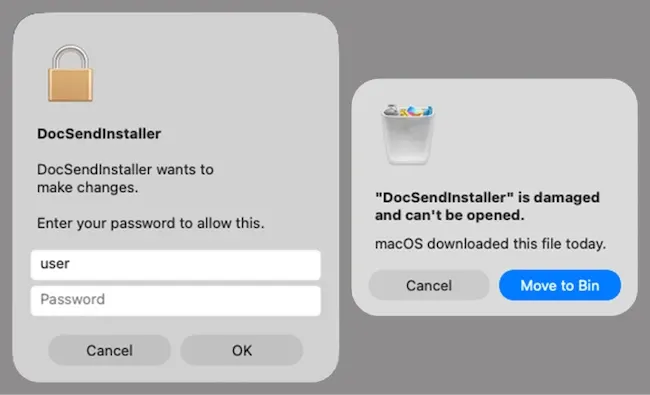
Фалшива подкана за парола и предупреждение за повредено приложение (Източник: Kaspersky)
„Интересното е, че вместо метода, който повечето фамилии зловреден софтуер за macOS използват за проверка на парола — инструмента dscl, атакуващите са използвали API на Pluggable Authentication Modules (PAM). Това е сравнително нова техника за зловреден софтуер за macOS, забелязана за първи път в реална среда през юли 2026 г. при фамилията Pam Stealer“, отбеляза Пузан.
Стийлърът събира история на браузъра, бисквитки, запазени входни данни и пароли, както и данни от разширения за крипто портфейли. Той също така взема данни от приложения за крипто портфейли, данни от Telegram, потребителското име и паролата за достъп до устройството, файла Keychain, както и системна информация като инсталирани приложения, работещи процеси и модела на устройството.
Конфигурационните файлове за SSH, zsh, AWS, Kubernetes и Git също са обект на атака, заедно с историята на командите в zsh и Bash и профилната снимка на потребителя.
Kaspersky откри и функция, която е деактивирана във всички открити досега образци. Тя променя настройките за достъп до записите в Keychain, така че те да могат да бъдат прочетени без потвърждение от потребителя, но в настоящата си форма подканата за потвърждение все още се появява.
Заден вход (backdoor), представящ се за Finder
Задният вход, написан на Objective-C, се маскира като Finder. Той се рестартира чрез LaunchAgent с име com.apple.finder.agent, команда, добавена към файла .zshrc, и команди, добавени към глобалните Git прехващачи (hooks) pre-commit и post-checkout.
Помощен скрипт възстановява задния вход от резервно копие, ако файловете му липсват. Той също така прекратява процесите BTMNotificationAgent, NotificationCenter и BackgroundTaskManagementAgent, за да попречи на macOS да уведоми потребителя за новия LaunchAgent.
Задният вход изпълнява AppleScript, изпратен от сървъра на киберпрестъпниците. Изследователите от Kaspersky не са разполагали с тези скриптове и са установили какво прави всяка команда въз основа на нейното име и съобщенията, върнати към сървъра. Командите позволяват на атакуващите да:
- внедрят разширение за браузър
- заменят инсталираното приложение за портфейл Ledger с версия от сървъра
- съберат отново системна информация и файлове
- изтеглят и стартират файл, наречен sn_relay
Изследователите не са успели да определят какво прави sn_relay. Въз основа на името на командата, която го стартира — live_browser, и съобщенията, изпратени до сървъра, те предпологат, че атакуващите прехващат трафика от браузъра на жертвата.
„Естеството на данните, които атакуващите се опитват да съберат от устройството на жертвата, както и категориите приложения, като които се маскира стийлърът, ясно показват, че тази фамилия зловреден софтуер е насочена основно към разработчици, крипто ентусиасти и други потребители, свързани по някакъв начин с ИТ и крипто сферата“,
„Компрометирането на устройствата на софтуерните разработчици от MacSync създава особени рискове за сигурността както за крайните потребители, така и за корпоративните системи, разкривайки разширени възможности за атакуващите да задълбочат проникването си“, заключи Пузан.