Ръководителите по сигурността продължават да спорят дали изкуственият интелект ще създаде напълно нов клас кибератаки. По-близката промяна е по-тиха и вече се вижда: изкуственият интелект направи неуспешната атака евтина за повторен опит.
Рутинната версия изглежда така. Атакуващ прониква в облачен акаунт с ниски привилегии и първият опит за ескалация на привилегиите не води до нищо. Този задънен край преди струваше часове четене на документация, проверки на разрешения и отстраняване на грешки в скриптове, а много оператори просто забиваха. С модел в процеса грешката се обяснява, скриптът се коригира и нов път за изброяване се тества в рамките на минути.
Никоя стъпка от тази последователност не е нова възможност. Заедно те премахват време, умения и разходи от непривлекателната среда на едно проникване – проучването и отстраняването на неизправности, които стоят между намерението и резултата.
Какво показват докладите за заплахите
Публичните данни проследяват тази тенденция. В началото на 2025 г. екипът Threat Intelligence на Google установи, че държавно подкрепяни злонамерени субекти третират генеративния изкуствен интелект като инструмент за производителност: превод, помощ при писане на скриптове, отстраняване на неизправности, проучвания. До края на 2025 г. същият екип пишеше за образци на зловреден код, които се свързваха с модел по време на изпълнение, и за зреещ подземен пазар за незаконни AI инструменти, докато Anthropic разкри прекратяването на операция за изнудване, разчитаща на AI на почти всеки етап – от разузнаването и събирането на идентификационни данни до поставянето на искания за откуп. През май 2026 г. GTIG съобщи, че киберпрестъпници са открили заобикаляне на двуфакторната автентификация в инструмент за администрация с отворен код и са създали работещи експлойти за него, като въз основа на структурата и съдържанието на тези експлойти екипът оцени с висока увереност, че AI модел е подпомогнал както откриването, така и разработването на експлойта. GTIG работи със засегнатия доставчик по разкриването и прекъсна дейността, а неговата собствена оценка е, че контра-откриването може да е предотвратило използването на експлойта.
Тази последна разлика е важна. Оценената помощ от AI и планираната операция не са същото твърдение като потвърдено внедряване в реална среда, а разликата се губи, след като констатация като тази започне да циркулира. Аттрибуцията е трудна, разпространението е неясно и нито един от тези доклади не е преброяване на глобалната активност. Посоката е това, което има значение, а посоката е към това AI да се намира вътре в работните процеси на атакуващия, а не до тях.
Защитните бариери на доставчиците заслужават признание тук. Класификаторите за безопасност и прекъсването на злоупотреби увеличават разходите за злоупотреба, а случаите на прекъсване по-горе показват, че работата дава резултат. Защитната бариера все още се намира извън предприятието. Операторът може да я тества, докато преформулирана заявка премине, да премести задачата към модел с отворени тегла, да раздели една злонамерена задача на дузина изглеждащи безобидно или да обвие инструменти около модела и напълно да заобиколи слоя с политики. Търкания от такъв вид забавят злоупотребата, без никога да се превърнат в граница за сигурност, и организация, която третира политиката на доставчика като граница, е заменила защитата с успокоение.
Атаките се изпълняват като цикли
Учебниците изобразяват жизнен цикъл на атаката като линия: разузнаване, достъп, ескалация, въздействие. Работещият атакуващ вместо това изпълнява цикъл. Наблюдавай средата, формирай предположение, опитай нещо, прочети върнатия резултат, коригирай предположението. Изкуственият интелект съкращава времето между тези стъпки. Начинаещият остава в играта по-дълго. Експертът провежда повече експерименти на ден.
Защитата трябва да прави цикли по същия начин. Сигналът се задейства, събира се контекст, формира се хипотеза, потвърждава се обхватът, прилага се действие и резултатът се връща обратно в откриването. На практика опашките и предаването на задачи прекъсват този цикъл при всяка връзка. Сигналът за тревога stoi неразпределен. Картината на самоличността живее в различна консола. Пропуските в телеметрията се превръщат в елемент от изостаналата работа, а обяснението зад затворено фалшиво положително съобщение умира в тикета, вместо да стигне до собственика на правилото.
Средата отговаря на експеримента на атакуващия за секунди. Отговорът на защитника пристига тогава, когато тикетът бъде взет.
Средното време за потвърждение и средното време за отстраняване прикриват това. Сигнал за тревога може да бъде потвърден за минути и след това да прекара часове в реконструкция: намиране на правилната самоличност, потвърждаване дали крайната точка е била управлявана, повторно излагане на инцидента пред всеки нов собственик по пътя на одобрението. Този интервал на реконструкция е латентност на решението и малко центрове за оперативна сигурност (SOC) го измерват изобщо.
Пет неща, които всяко предаване изпуска
Работата обикновено се описва в пет функции: разузнаване на заплахи, търсене на заплахи (threat hunting), инженерство на откриването, разследване и отстраняване. Това е полезна гледна точка, а не универсална организационна схема. В малък екип един човек носи няколко от тези роли. В голямо предприятие те са разпределени между SOC, екипите за самоличност, крайни точки, облак и бизнес екипите, а MDR доставчик може да притежава разследването, без да притежава правомощия за ограничаване.
Функциите рядко са проблемът. Прехвърлянето между тях е. Разузнаването на заплахи разбира защо дадена техника е важна. Търсенето на заплахи може да каже къде би се появила тя. Инженерството на откриването носи непосочените предположения на правилото. Разследващият държи следата от доказателства, която е установила присъдата. Екипът, който действа, може да посочи действията, които биха прекъснали бизнеса. Всяко прехвърляне свива това знание в индикатор, сигнал за тревога или тикет, а това свиване е със загуби.
Това е ръкостискането със загуба на информация, изложено в скорошна поредица от три части, и описите на това какво трябва да носи едно предаване си струва да се запазят цели:
- Самоличност на субекта: действителният потребител, устройство, работно натоварване или бизнес процес в центъра на случая
- Доказателства и произход: наблюденията зад заключението, техният произход и техните времеви печати
- Хипотеза и увереност: водещото обяснение, все още стоящите алтернативи и сигурността зад избора
- Достатъчност на телеметрията: кои твърдения наличните данни могат да подкрепят, кои не могат и кой липсващ източник ограничава увереността
- Собственост върху решенията и ограничения: кой има правомощия да действа, кои одобрения стоят на пътя и какво може да счупи действието
Загубете първото и два екипа ще се окажат разследващи един и същ потребител под различни имена. Загубете последното и правилна препоръка ще седи в опашка, докато проникването старее. Доказателство без произход е просто украса.
Един инцидент, пет гледни точки
Примерен случай от тази поредица прави загубата видима в движение.
Финансов служител се влиза от хостинг доставчик, който акаунтът никога не е използвал. MFA е премината. В рамките на 10 минути ново правило за пощенска кутия започва да препраща към външен адрес и акаунтът започва да изтегля файлове от финансов SharePoint сайт по модел, който никога не е показвал. Никоя отделна проява не доказва компрометиране. Последователността заслужава внимание.
Разузнаването за заплахи проследява вълна от phishing с атаки от тип „adversary-in-the-middle“, създадени с цел кражба на автентикирани сесии, поради което успешното MFA не може самостоятелно да изчисти акаунта от подозрение. Този контекст се препредава нататък като кратко предписание (advisory) с индикатори и ID-та на техники. Поведенческата последователност и локалните условия, при които тя има значение, остават назад.
Киберловецът (hunter) превежда предписанието в заявки и научава две неща, за които предписанието никога не е питало: данните за съответствие на устройствата покриват само част от средата, а одиторските записи от SharePoint се появяват с часове закъснение. Търсенето на заплахи изпраща списък със подозрителни акаунти. Уговорките относно обхвата на покритието остават назад.
Разработването на детекции (detection engineering) изгражда логика, която се задейства само когато непознатата мрежа, успешното MFA и новото правило за пренасочване се групират в кратък времеви прозорец, знаейки много добре, че правилото няма видимост върху състоянието на устройствата за част от потребителите. Това, което излиза към следващото ниво, е ниво на сериозност и поле с описание. Допусканията и очакваните модели на фалшиво-позитивни резултати остават назад.
Сигналът за тревога (alert) достига до аналитик по време на смяната му, показвайки влизане в системата и правило за пощенска кутия без нито един от доводите, които ги свързват. Аналитикът възстановява картината наново през четири консоли: самоличност (identity), сигурност на електронната поща, SIEM и инвентар на активите. Две обяснения остават активни. Потребителят може да пътува или да изпробва легитимна нова услуга, което обяснява непознатата мрежа, но не и външното правило за пренасочване и модела на достъп, който акаунтът никога не е показвал. Или е била открадната автентикирана сесия, което обяснява цялата последователност. Второто съответства на доказателствата, а обхватът на крайното устройство (endpoint) остава неизвестен, тъй като устройството е неуправлявано и няма телеметрия от процеси или мрежа, която да бъде проверена. Случаят се приключва с препоръка за деактивиране на акаунта. Конкуриращото се обяснение, нивото на увереност и крайното устройство, което никой не е могъл да прегледа, остават назад.
Тикет пристига при екипа по самоличност (identity team): деактивирайте този акаунт. Екипът знае нещо, което SOC никога не е виждал: акаунтът е по средата на изпълнение на ведомостта за заплати и едно грубо деактивиране прекъсва критичен за времето бизнес процес. Това не дава на финансовия отдел право на вето върху изолирането (containment). Това означава, че решението за изолиране и решението за непрекъснатост на работата трябва да бъдат взети от хора, които виждат и двете страни. Прекратяването на активните сесии и премахването на правилото за пренасочване са ходовете с нисък риск. Временното спиране на акаунта попада под политиката за инциденти и принадлежи на този, който притежава тези правомощия. Преместването на процеса по заплатите зависи от това дали съществува резервен оператор и дали той е свободен да го поемат. Повторното отваряне на достъпа чака нулиране на идентификационните данни, повторно регистриране в MFA и управлявано устройство, а някой все още трябва да потвърди, че действията са влезли в сила.
Всяка функция си е свършила работата. Системата все пак е принудила всяка от тях да възстановява инцидента от нулата и е дала на единствения екип, държащ бизнес контекста, задача от един ред вместо решение.
Аналитикът „еднорог“ е симптом
Когато организациите усетят тази загуба, рефлексът е обява за работа: някой, който владее самоличности, крайни устройства, облак, електронна поща, анализ на зловреден код, логика за детекция и комуникация с ръководството, зачислен към опашката за сигнали за тревога. Митичният аналитик „еднорог“ не е стратегия за таланта. То е заобиколен път за справяне с липсващото състояние на системата.
Опитният аналитик успява, защото знае неща, които никое табло (dashboard) не показва. Кой източник на логове лъже. Кой сервизен акаунт никога не трябва да се докосва. Кой собственик на приложение вдига телефона в 2 ч. сутринта. Истинското наръчно ръководство (runbook) на компанията живее в тази една глава и напуска, когато човекът напусне. Значителен дял от бърнаута (прегарянето) на аналитиците се дължи точно на това – повторно извеждане на онова, което организацията вече е знаела, но не е успяла да запази.
Най-скъпата загуба настъпва след приключването на инцидента. Да кажем, че истината се оказва безобидна: служителят е пътувал и правилото за пренасочване е било одобрено. Собственикът на правилото се нуждае от доказателствата, които са променили присъдата. Собственикът на телеметрията трябва да чуе, че покритието на устройствата е било частично. Това, което системата запазва, е причина за затваряне. Присъдата оцелява; поуката се изпарява. Ето защо шумно правило остава шумно с години и защо всеки нов аналитик преоткрива същото сляпо петно по време на собствената си смяна.
Какво помни SOC, поддържащ състояние (stateful SOC)
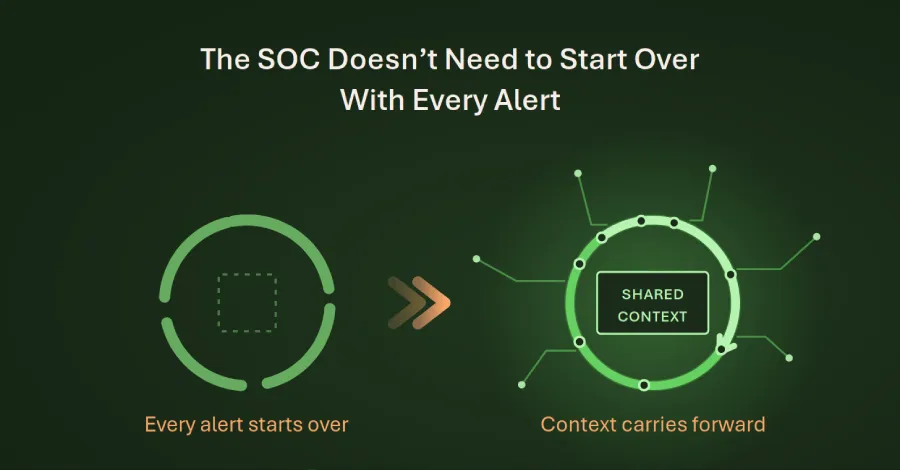
Решението е архитектурно. Поредицата стига до конкретно предписание: SOC трябва да започне да поддържа състояние (to become stateful). Центровете за операции по сигурността (SOC) не са с амнезия. Те запазват доказателства и истории на случаи, често за години наред. Това, което обикновено не оцелява при предаване на задачата, са разсъжденията около тези доказателства, несигурността, която ги е квалифицирала, и ограниченията върху това кой е могъл да действа. Те остават погребани в която и да е система, която ги е генерирала, вместо да информират следващото решение. Алтернативата е споделена оперативна памет, пет вида състояние, които всеки работен поток чете и записва:
- Състояние на средата (Environmental state): съществуващите самоличности, устройства, работни товари (workloads) и бизнес услуги, техните взаимовръзки, техните собственици и кои от тях са привилегировани, изложени на риск или неуправлявани
- Състояние на доказателствата (Evidence state): всяко наблюдение, неговият източник, неговият времеви момент и път обратно до първоначалното събитие
- Състояние на решението (Decision state): текущата хипотеза, разгледаните алтернативи, доказателствата „за“ и „против“, и какви нови доказателства биха променили отговора
- Състояние на контрола (Control state): действията на масата, одобренията, които изискват, собственикът на засегнатата система и всичко, което трябва да бъде запазено преди изолирането
- Състояние на обучението (Learning state): корекциите, които аналитиците са направили, провалилите се допускания, дали отстраняването на уязвимостта е издържало и какво трябва да се промени в търсенето на заплахи (threat hunt), правилото или сценария (playbook) в резултат на това
Споделен модел по тези линии позволява на SIEM, EDR, платформата за самоличности и системата за управление на случаи (case system) да допринасят за едно решение. Нито един от тези инструменти не бива заменен от него.
Най-трудната дисциплина в този списък е третирането на „неизвестно“ като легитимен отговор. Когато телеметрията от крайното устройство липсва, защото устройството е неуправлявано, слабата система записва констатацията като „Не е намерена активност от зловредни процеси“. Изречението е технически вярно и оперативно подвеждащо. Система, поддържаща състояние, записва, че крайното устройство изобщо не е могло да бъде проверено, намалява декларираната си увереност в обхвата на крайното устройство и насочва пропуснатото покритие към този, който притежава управлението на устройствата. Пропускът става част от случая, вместо да изчезне в успокояващо изречение.
Агентите се нуждаят от задачи и граници
Агентният AI (Agentic AI) навлиза в тази картина последен и то съвсем нарочно, защото добавянето на агенти към SOC без състояние (stateless SOC) просто дава повече скорост на един счупен оперативен модел. Ограничените работни потоци, работещи от споделена памет, са съвсем различна концепция. Разузнаването за заплахи решава дали външна заплаха има значение на местно ниво и показва доводите си. Търсенето на заплахи докладва популациите, които е покрило, редом с онези, които не е могло да види. Детекцията проверява дали средата може да подаде на дадено правило данните, от които то се нуждае, преди това правило да влезе в реална употреба. разследването опакова времевата линия, конкуриращите се обяснения, доказателствата и увереността като единен обект. Отстраняването (remediation) съпоставя решението спрямо наличните действия, собственици и одобрения.
Правата и правомощията остават отделени от степента на увереност. Рамката различава четири режима за всяко действие: наблюдение и събиране на допълнителни доказателства; предоставяне на препоръчително действие и неговата логика на човек, който притежава съответните правомощия; изпълнение само след изрично одобрение; или автоматично изпълнение единствено когато условията за политика, увереност, тип обект и потенциално въздействие са едновременно изпълнени. Режимът се намира в състоянието на контрол, поддържа версии и се подлага на одит. Наратив, който звучи уверено, не носи на агента абсолютно нищо по отношение на права за изпълнение.
Същата предпазливост важи и за обучението. Единична фалшиво положителна оценка от един анализатор е слабо доказателство за промяна на производствената логика за откриване. Анализаторите правят грешки, а някои случаи са просто изключения. Система със запазване на състоянието (stateful) улавя доказателствата зад корекцията, събира подобни казуси, изготвя проект на предложение за промяна и го насочва към собственика на правилото. Тази стъпка на преглед е това, което разграничава обучението от самокомпрометирането.
Работата на анализатора се издига на по-високо ниво
Частта от разследването, свързана със събирането на доказателства, е вече приключена, когато анализаторът се включи. Първият ход на анализатора е да подложи под съмнение структурирания случай: дали хипотезата е издържана, дали не е пропусната алтернативна хипотеза, дали предложеното действие е съразмерно с доказателствата и какво променя бизнес контекстът.
Измерването на ефективността се движи в същата посока. Отчитането на броя завършени задачи от агента ласкае софтуера. Четири въпроса вършат работата по-добре: отваря ли анализаторът случай, който вече съдържа контекста; записва ли случаят онова, което не е могло да бъде видяно; достига ли коригираната оценка до собственика на правилото, докато корекцията все още има значение; и дали всяко автоматизирано действие е останало в рамките на политиката с налична одитна следа зад него. Преразгледаните федерални насоки сочат в същата посока: актуализираните препоръки за реагиране на инциденти на NIST в SP 800-61r3 разглеждат реагирането като част от по-широкото управление на риска в организацията, а не като самостоятелна дейност на SOC.
Цикълът на атаките се затяга все повече и чакането на пълната автономия да пристигне е бавен начин да се предаде инициативата. Началните точки не са бляскави: измерете къде един и същ контекст продължава да се сглобява ръчно, запишете какво разследването не е могло да види до това, което е заключило, решете кой притежава всяко действие и кой го одобрява, докато обстановката е спокойна, и върнете наученото от разследването обратно към търсенето на заплахи (threat hunting) и откриването им.
Акаунтът на финансовия служител бива спрян и в двата случая. В единия SOC поуката се изпарява заедно с причината за затваряне и проблемът с ведомостта за заплати изплува постфактум. В този със запазване на състоянието хората, които действат, могат да видят какво разследването не е могло да види, пропускът в покритието има отговорник, а следващият анализатор наследява памет, вместо просто опашка от задачи.
Бележка: Тази статия е базирана на поредица от три части от Jonathan Waknin, директор „Архитекти на решения“/CISO в Conifers.ai.