TWEAKOS краде акаунти в приложения за съобщения и ги превръща в артикули за продажба. Операцията комбинира стийлър за Windows с Telegram бот за управление на жертвите и продажба на откраднатия достъп.
Заплахата се появи, след като нейният изходен код беше публикуван в Pastebin. Изследователите recovered два свързани компонента на Python, но не знаят как стийлърът достига до жертвите или колко хора са засегнати. Стартирането му може да изложи на риск акаунти в Discord и да създаде за многократна употреба сесия за вход в Telegram.
Анализатори от Flare свързаха компонентите чрез техните споделени идентификационни данни за бота и операторски акаунти. Един и същ Telegram бот поддържа кражбата, операторския достъп и продажбите на акаунти.
За разлика от друг зловреден софтуер, насочен към двете платформи за съобщения, тази операция изгражда и магазин около откраднатия достъп. Открадната сесия може да позволи на някого да действа като собственик на акаунта, докато валиден Discord токен дава на нападателя достъп до акаунта.
От Flare заявяват в доклад, споделен с Cyber Security News (CSN), че изследователите са открили и двете възможности в кода, но не са потвърдили дали разкритият бот е останал достъпен.
Зловредният софтуер TWEAKOS превръща Telegram в инфостийлър
На инфектирана система с Windows, стийлърът се организира да се изпълнява отново, когато потребителят се влезе в системата. Пакетирана версия се копира в папката Startup на потребителя, докато версия под формата на скрипт добавя потребителски запис за автостартиране.
Нито един от двата метода не изисква администраторски привилегии, което улеснява продължаването на работата на програмата след рестартиране. След това кодът търси токени за автентификация на Discord в локалното хранилище, използвано от Discord, неговата тестова версия и профила по подразбиране на Chrome.
Той проверява възможните токени с Discord и изпраща валидните на операторите чрез Telegram. Търсенето в Chrome е ограничено: то не чете запазени пароли в браузъра, бисквитки или ключове за криптиране на браузъра.
Това се различава от по-широката кражба от браузъри, описана в предишни доклади за Discord стийлъри. TWEAKOS се фокусира върху токени, за които може да потвърди, че все още работят, след което изпраща самоличността на акаунта заедно с тях.
Кодът също така прави опит за отделно превземане на Telegram, което изисква директна интеракция от лицето, което го стартира. За това превземане програмата иска телефонен номер и код за потвърждение, след което изисква облачна парола, ако акаунтът изисква такава.
Тя използва тези отговори, за да се влезе чрез Telethon и да създаде нова сесия. Ако файлът със сесията съществува, тя изпраща копие до два операторски акаунта, което им позволява да използват повторно този вход.
Кодът може да генерира нов низ за парола, когато няма такъв, но всъщност никога не променя паролата на акаунта. Тази разлика е важна: рискът е от оторизирана сесия в чужди ръце, а не доказателство, че паролата на жертвата е била нулирана. В доклада не се посочва конкретен примамлив контекст за разпространение.
Вътре в магазина в Telegram
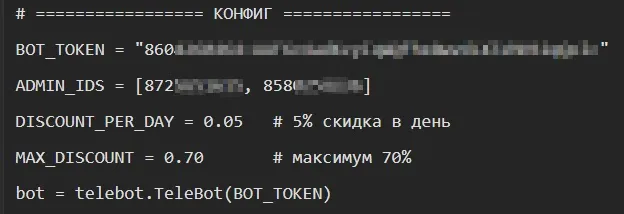
Втори компонент на Python управлява Telegram бота, като поддържа записи за жертви, купувачи, продукти и завършени поръчки в локална база данни.
Неговият магазин предлага акаунти в Telegram и Discord, издава фактури в Telegram Stars и изпраща закупените идентификационни данни на купувачите след плащане. Цените спадат с 5% на ден до 70% отстъпка, с минимум една Star.
Този модел напомня на предишни доклади за пазари в Telegram, въпреки че TWEAKOS свързва магазина директно със своята операция за кражба. Операторите могат също така да преглеждат записи на жертвите, да изпращат съобщения и да задействат скрипт, който показва повтарящо се предупреждение на екрана на жертвата.
Друга опция се позовава на уж предполагаем зловреден код за актуализация на сигурността, но изследователите не са възстановили файла и не са успели да потвърдят какво прави той.
Връзката между кражбата и воденето на записи е несъвършена. Откраднатият материал отива директно в чатовете на оператора, докато модулът за обработка на базата данни на бота обработва входящи съобщения от лица, които не са оператори.
Неговата проверка в Discord също очаква различен регистър на буквите от изходните данни на стийлъра. В резултат на това записите в базата данни могат да пропуснат компрометирани акаунти, дори когато операторите са получили техните данни.
За разследвания Flare препоръчва проверка на записите в чата на оператора, вместо да се разчита само на базата данни. Защитниците трябва да следят за необичайни записи в автостартирането, достъп до хранилището за токени на Discord, последван от заявки за валидация, и трафик към Telegram след появата на нови файлове със сесии.
Засегнатите потребители трябва да прекратят валидността на Telegram сесиите, да отменят изложените токени в Discord и да активират многофакторна автентификация; неочаквани заявки за кодове за вход или облачни пароли заслужават незабавно съмнение.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| Domain | api.telegram.org | Telegram Bot API хост, използван за съобщения към оператори и прехвърляне на файлове със сесии; легитимна споделена инфраструктура. |
| URL | discord[.]com/api/v9/users/@me | Discord API крайна точка, използвана за проверка дали събраните токени работят. |
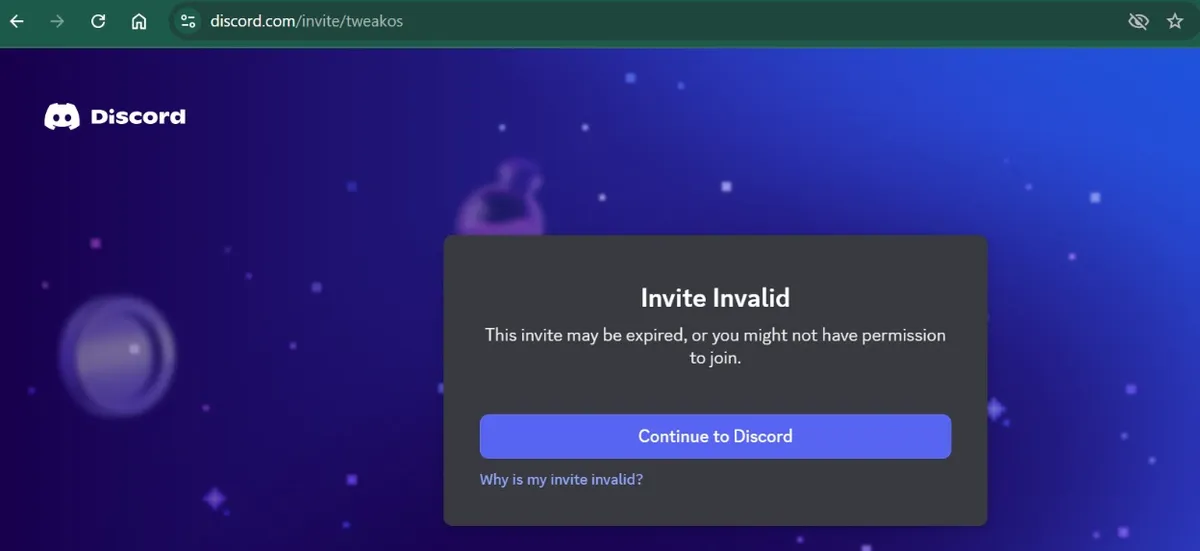
| URL | https://discord[.]gg/tweakos | Покана, показана в принудителното съобщение на екрана; изследователите установиха, че е невалидна по време на анализа. |
| File name | SystemHelper.exe | Файл за персистентност, използван от пакетираната версия за Windows. |
| Registry key and value | HKCU\Software\Microsoft\Windows\CurrentVersion\Run → SystemHelper | Персистентност на потребителско ниво, използвана от версията със скрипт. |
| File path | %APPDATA%\Microsoft\Windows\Start Menu\Programs\Startup\ | Папка Startup, където пакетираната версия поставя своя файл за персистентност. |
| File name pattern | {phone}.session | Telegram файл със сесия, за който стийлърът проверява и изпраща на операторите. |
| File name pattern | session_{uid}.session | Име, използвано, когато ботът запазва входящ файл със сесия. |
| File name pattern | blocker_{uid}.vbs | Скрипт за отделна жертва, който показва принудителното предупреждение. |
| File name | WindowsSecurityChecker.exe | Рефериран последващ зловреден код; изследователите не са възстановили бинарния файл. |
| File name | tweakos_data.db | База данни на бота, използвана за записи на жертви, продукти, купувачи и поръчки. |
Забележка: IP адресите и домейните са нарочно неутрализирани (напр. [.]), за да се предотврати случайно отваряне или автоматично съставяне на хипервръзки. Възстановете ги само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.