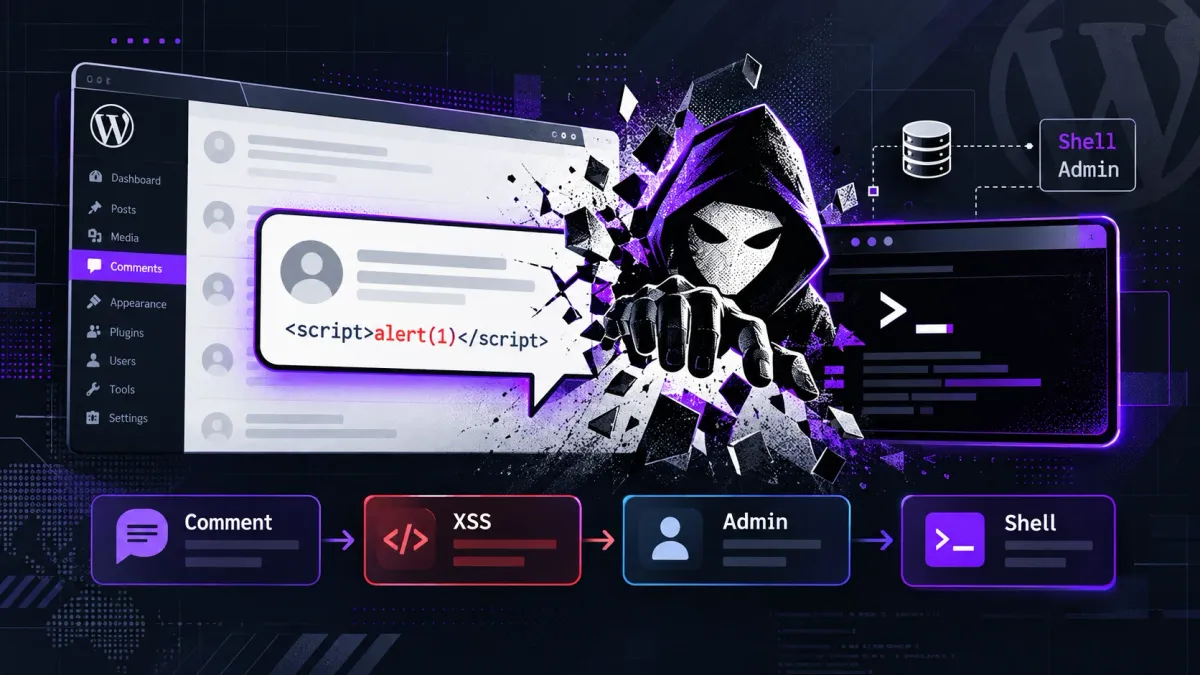
Администраторите на WordPress са призовани незабавно да отстранят уязвимост с висока степен на сериозност в ядрото на платформата, която може да превърне анонимен коментар в изпълнение на команди на сървъра.
Уязвимостта се следи под обозначението CVE-2026-93485 и бе демонстрирана с концептуално доказателство (proof-of-concept), наречено Comment2Shell. Проблемът представлява уязвимост за съхранен cross-site scripting (XSS) без необходимост от автентификация във форматиращата функция wpautop() на WordPress. Екипът на WordPress отстрани уязвимостта във версия 7.1.1 и посъветва собствениците на сайтове да обновят системите си незабавно.
Comment2Shell показва как наглед безвредно маркиране може да стане изпълнимо едва когато WordPress визуализира съхранен коментар. Специално формиран символ за нов ред вътре в атрибута cite на позволен blockquote елемент преминава успешно първоначалната санитаризация на KSES.
По време на показване функцията wpautop() заменя този нов ред със заместител на HTML коментар, докато дефектен регулярен израз спира при първата затваряща ъглова скоба и вмъква параграфен елемент вътре в атрибута.
Последващото форматиране кара браузъра да интерпретира контролираните от атакуващия атрибути onfocus и autofocus, задействайки JavaScript автоматично при зареждане на страницата.
Резултатният XSS се изпълнява с правата на потребителя, който разглежда публикацията. Ако този посетител е влязъл в системата администратор, злонамереният код може да получи достъп до административните функции на WordPress, да извлече токена (nonce) за инсталиране на разширения, да състави ZIP архив в браузъра и да качи webshell, дегизиран като разширение.
Уязвимостта Comment2Shell в WordPress
Публикуваното от Syed Wajeeh-ul-Hassan Rizvi концептуално доказателство след това изпълнява команда и премахва PHP шела и директорията на разширението, намалявайки явните следи. Не се изисква профил на атакуващия или предварително придобит токен (nonce), въпреки че администратор с привилегии трябва да прегледа засегнатата публикация.
Успешната експлоатация зависи също от това дали коментарите са активирани, дали се приемат анонимни коментари и дали злонамереният коментар стане видим.
Демонстрираната верига от атаки разчита на поведението при визуализация на блокови теми; класическите теми може да не задействат същата трансформация на атрибути. Одобрението на коментари може да ограничи непосредствения риск, но не трябва да се разглежда като граница за сигурност, тъй като предварително одобрени профили и функционалността за предварителен преглед могат да позволят появата на модифицирано съдържание.
CVE-2026-93485 има CVSS 3.1 оценка 7.1 и засяга версии на WordPress от 4.7 до 7.1.0, като за поддържаните клонове има издадени коригирани версии чак до 4.7.36.
Rafie Muhammad от Awesome Motive съобщи за основната уязвимост във функцията wpautop() чрез процеса за координирано разкриване на WordPress; проектът Comment2Shell обединява независимо намерената уязвимост в Python скенер без външни зависимости, лабораторна среда, демонстрация на експлойт, Nuclei шаблон и проверка за индикатори за компрометиране (IOC).
Екипите за защита трябва да обновят до WordPress 7.1.1 или най-новата коригирана версия за съответния поддържан клон. Те трябва също да проверят таблицата wp_comments в базата данни за необичайни комбинации от blockquote, cite, onfocus или autofocus; да прегледат заявките към wp-comments-post.php и wp-admin/update.php; както и да търсят наскоро създадени непознати PHP файлове в директорията wp-content/plugins.
Докато инсталирането на корекциите за сигурност завърши, изключването на коментарите може да намали риска. Всяко съмнително качване на разширение трябва да задейства процедура за реагиране на инциденти с преглед на административните сесии, файлове, логове, идентификационни данни и механизми за запазване на достъпа.
Към момента на оповестяване изследователите не съобщават за активна експлоатация, но публичното концептуално доказателство улеснява пресъздаването на атаката. Организациите трябва приоритетно да обновят своите сайтове и да разглеждат всяка необяснима активност при коментарите или директориите с разширения като доказателство за компрометиране.