Атакуващите превръщат рутинните бизнес оплаквания в капани със зловреден код. Съобщение за повредена пратка или искане за възстановяване на сума може да изглежда съвсем обикновено, но едно щракване отвежда служителите до фалшива страница за изтегляне и вреден ZIP архив.
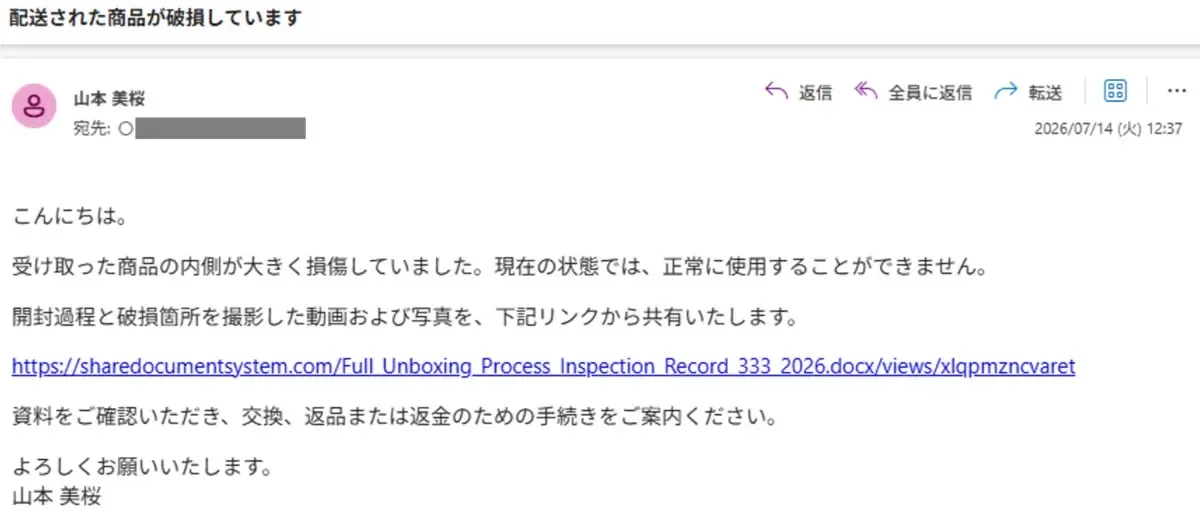
Кампанията беше насочена към организации със съобщения на японски и корейски език в периода между юли и август 2026 г. Повреда на продукти, проблеми с доставката и искания за замяна създаваха усещане за спешност, докато връзките изглеждаха така, сякаш съдържат документи или видеоклипове.
Анализатори от ITOCHU Cyber & Intelligence Inc. идентифицираха тази активност и откриха страници, предлагащи виетнамски, английски, китайски, японски и корейски език. Този избор на езици подсказва, че операцията може да се разпростре в Източна и Югоизточна Азия.
Въздействието надхвърля рамките на един опасен прикачен файл. Жертвите могат да получат PureRAT, инструмент за отдалечен достъп, или PureLogs, софтуер за кражба на информация. И двата представляват рискове за чувствителни бизнес данни и предоставят на атакуващите начини да поддържат достъп.
От ITOCHU Cyber & Intelligence Inc. заявяват в доклад, споделен с Cyber Security News (CSN), че кампанията многократно е променяла софтуера, използван за инсталиране на нейния зловреден код. Обикновеното блокиране на базата на файлове може да пропусне варианти, особено когато заети екипи обработват рутинна кореспонденция с клиенти.
Превръщане на бизнес имейлите в машини за доставка на зловреден код
Примамките звучат като нормална последваща бизнес кореспонденция. На получателите се съобщава, че дадена артикул е пристигнал повреден, че има наличен запис или че искане за възстановяване на сума трябва да бъде прегледано. Съобщението ги пренасочва към сайт, маскиран като услуга за споделяне на документи или преглед на видеоклипове.
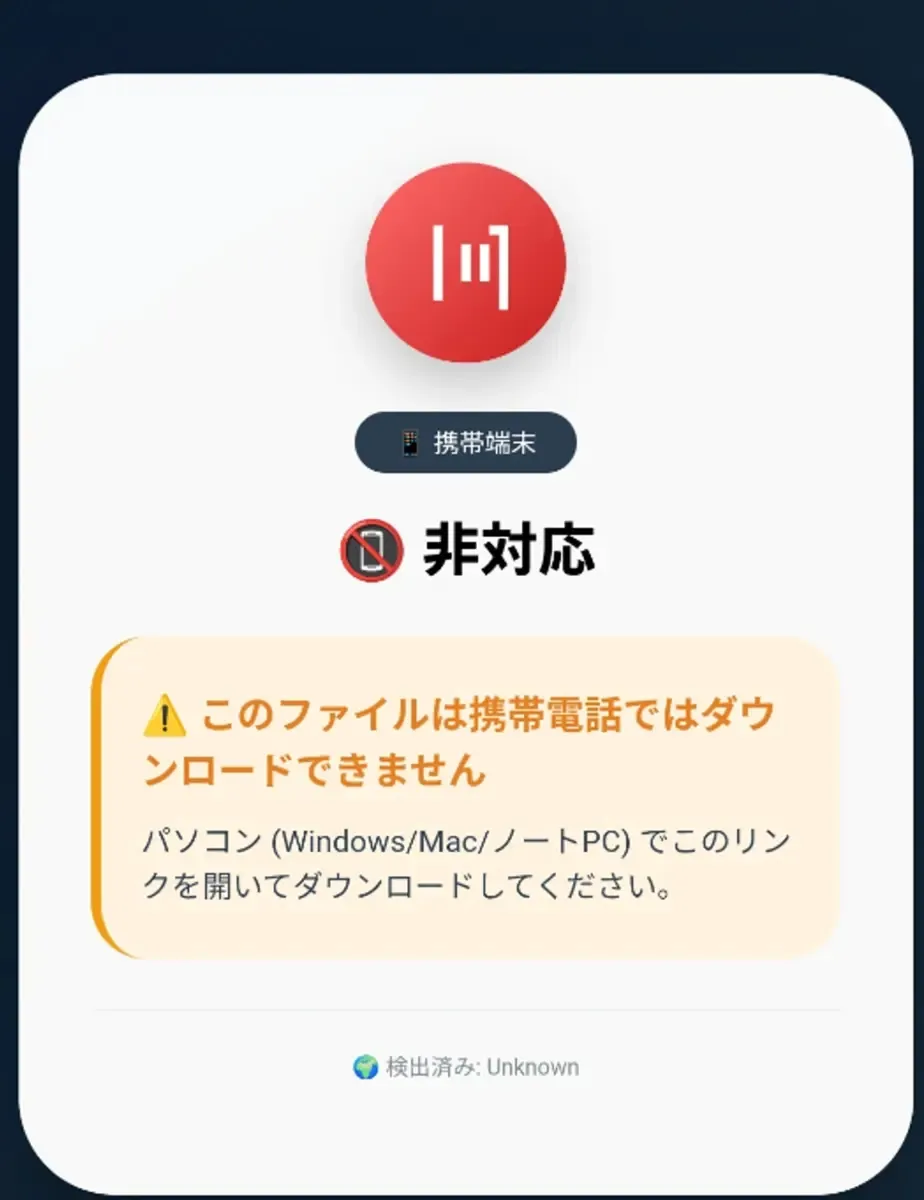
Целевата страница твърди, че файлът е твърде голям за преглед, и иска от посетителите да изтеглят ZIP архив. Някои страници променят езика си въз основа на настройките на браузъра и местоположението, докато посетителите от мобилни устройства виждат съобщение, което предотвратява изтеглянето, ограничавайки излагането при проверка.
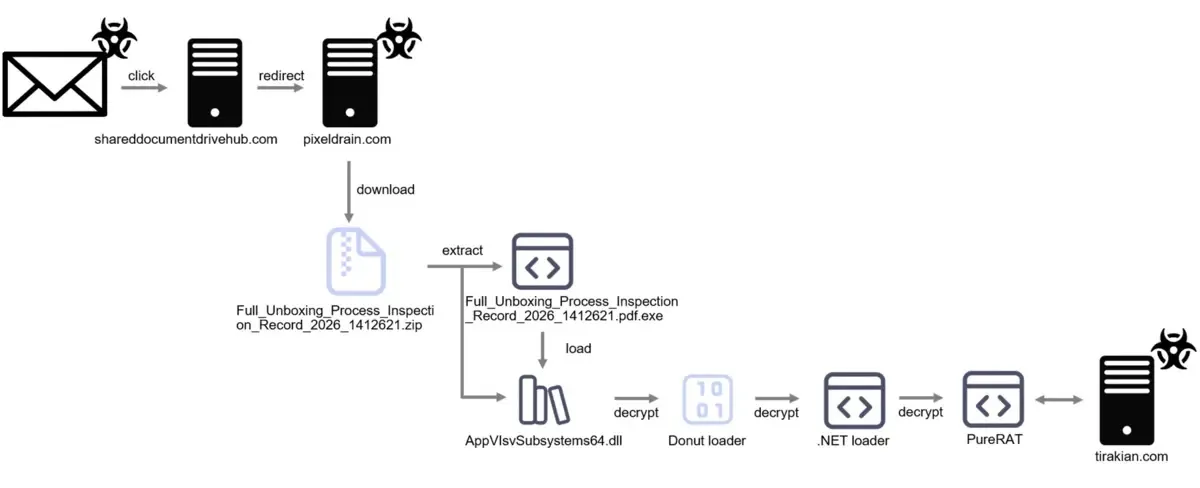
Това наподобява по-ранни атаки със зловреден код в архиви, при които даден архив крие изпълним файл зад познато име на документ. Тук един от образците използва двойно разширение, за да накара EXE файл да изглежда като PDF.
Архивите обикновено сдвояват изпълнимия файл с DLL. Един от образците използва легитимна програма, подписана от Microsoft, за зареждане на злонамерен DLL файл, който е бил скрит и допълнен с ненужни данни.
Този допълнителен обем може да затрудни инструментите за сигурност, които имат ограничения за размера на файла, позволявайки на веригата за инфектиране да продължи, преди алармите да достигнат до екипа по сигурността.
Заглавните части на имейлите предоставят улики. Видимият подател изглежда като адрес за поддръжка, но Reply-To сочи към несвързан профил в Outlook или Hotmail. Споделените идентификатори и общият формат на изпращане подсказват, че съобщенията произхождат от една и съща среда за доставка.
Организациите трябва да потвърждават неочакваните искания за възстановяване на суми чрез отделен, доверен канал, преди да отварят връзки. Филтрите могат да маркират съмнителни сайтове за споделяне, докато персоналът трябва да докладва за непоискани оплаквания, които изискват изтегляне на архив.
Смяната на товарачите крие кражбата на данни
След като бъдат отворени, файловете стартират многослойна верига на инфектиране. Изследователите съобщават за комбиниран софтуер на Python, модифициран товарач Donut и код, който се изпълнява в паметта, като всеки маршрут е проектиран така, че да скрие крайния зловреден код.
Вариантите осигуряват устойчивост чрез преки пътища в Startup, планирани задачи или записи в системния регистър (Registry). Други се опитват да отслабят сканирането и регистрирането на събития в Windows, докато един използва подписан, но уязвим драйвер, за да прекрати процесите на продукти за сигурност.
Това повтаря атаките с злоупотреба с доверени драйвери, при които атакуващите се възползват от достъп с високи привилегии в системата, за да заглушат защитите. Екипите по сигурността трябва да разследват неочаквани инсталации на драйвери, нови услуги, планирани задачи и спрели процеси за сигурност.
PureRAT докладва детайли за операционната система, активните прозорци, потребителските имена, продуктите за сигурност, състоянието на уеб камерата и екранни снимки към своя управляващ сървър. Той може да краде информация от браузъри, портфейли за криптовалута и приложения за съобщения, превръщайки първоначалния имейл във входна точка към по-широко компрометиране.
PureLogs събира бисквитки и профили от браузъри, данни от Discord, екранни снимки и резултати от търсене на файлове. Крайният зловреден код остава разпознаваем сред различните образци, но променящите се товарачи правят откриването въз основа само на известни файлови хешове ненадеждно.
Защитниците трябва да блокират посочените индикатори, да следят за архиви, съдържащи маскирани изпълними файлове, и да преглеждат предупрежденията за зареждане отстрани на DLL (DLL side-loading) и промени в устойчивостта.
Неотдавнашните фишинг кампании с фалшиво споделяне на файлове показват защо изглеждащите като доверени портали заслужават същото внимание, както и неочакваните прикачени файлове в имейли.
Комбинирането на проверки на имейли, мониторинг на поведението и бързо докладване от страна на служителите предлага по-силна защита от която и да е единична файлова сигнатура. Искането за обезщетение за щети може да е нормален бизнес трафик, но изненадата под формата на заявка за изтегляне заслужава по-обстойно внимание.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| URL | hxxps://sharedocumentsystem[.]com/Full_Unboxing_Process_Inspection_Record_333_2026.docx/views/xlqpmzncvaret | Злонамерена подканваща стръв за споделяне на документи |
| URL | hxxps://shareddocumentdrivehub[.]com/Full_Unboxing_Process_Inspection_Record_333_2026.docx/views/xlqpmvcznaert | Злонамерена подканваща стръв за споделяне на документи |
| URL | hxxps://globaldocumentsharingcenter[.]com/Full_Unboxing_Process_Inspection_Record_333_2026.docx/views/zxczcczlkcjaslda | Злонамерена подканваща стръв за споделяне на документи |
| URL | hxxps://documentcloudlink[.]com/Complete_Unboxing_And_Damage_Inspection.mp4/views/mxqvcznplrtei | Фалшива подканваща стръв за преглед на видео |
| URL | hxxps://drive[.]careernetwork[.]co[.]nz/download.php/Complete_Unboxing_And_Damage_Inspection?f=6d90494c1119bb8cc67a85a9ac9aeaca | Подканваща стръв за изтегляне на зловреден софтуер |
| URL | hxxps://drbox[.]august-brokers[.]co[.]nz/download.php/Package_Condition_Recordingmp4?f=5331793d7c89907eeff77081d021d10d | Подканваща стръв за изтегляне на зловреден софтуер |
| URL | hxxps://customerreviewproduct[.]com/Complete_Unboxing_And_Damage_Inspection.mp4/views/iOpLkJhGfDsAtp | Фалшива подканваща стръв за преглед на видео |
| URL | hxxps://customersrespondedpositively[.]com/Complete_Unboxing_And_Damage_Inspection.mp4/views/PqsTVwXyZatii | Фалшива подканваща стръв за преглед на видео |
| URL | hxxps://cloudflare[.]carriernetworks[.]top/?sharingcenterDelivery_Unboxing_Verification.MP4 | Фалшива подканваща стръв за предварителен преглед на видео |
| IP адрес | 103[.]153[.]74[.]201 | Инфраструктура за доставка на електронна поща |
| IP адрес | 103[.]82[.]26[.]183 | Инфраструктура за доставка на електронна поща |
| IP адрес | 103[.]82[.]20[.]17 | Инфраструктура за доставка на електронна поща |
| IP адрес | 103[.]179[.]189[.]169 | Инфраструктура за доставка на електронна поща |
| IP адрес | 103[.]179[.]188[.]9 | Инфраструктура за доставка на електронна поща |
| IP адрес | 103[.]179[.]188[.]216 | Инфраструктура за доставка на електронна поща |
| IP адрес | 103[.]179[.]188[.]236 | Инфраструктура за доставка на електронна поща |
| IP адрес | 103[.]82[.]20[.]60 | Инфраструктура за доставка на електронна поща |
| IP адрес | 103[.]153[.]75[.]131 | Инфраструктура за доставка на електронна поща |
| Файл SHA-256 | 2e05d97ed7bfabea8f7370ba627e0705ec2c0fbf3974b39437e9d95d45d1a76d | Full_Unboxing_Process_Inspection_Record_2026_1412621.pdf.exe, PureRAT |
| Файл SHA-256 | e55412555b4699c6d3ce2ac60df81eb1ee0d5aa412a303555c8f64037d5633d0 | AppVIsvSubsystems64.dll, PureRAT |
| Файл SHA-256 | c1a2b48d4f639b46cf6cde8322666f0991531ef32ffe571140418ae40342ffe8 | PureRAT зловреден код |
| Файл SHA-256 | 8cd271f946d84423c554992eb0176be395cdd7bf6179efe1822759d019c94f34 | Complete_Unboxing_And_Damage_Inspection.exe, Тип 1 |
| Файл SHA-256 | eb20fb4e1de2844717270e600af05abac06b359be711eabf14a3d91bfbf966e6 | AppVIsvSubsystems32.dll, Тип 1 |
| Файл SHA-256 | ad0c3182b18b5d7ba8771d830f4d51b4ada7e26f8d05223f4379e6312aba65fa | PureLogs, Тип 1 |
| Файл SHA-256 | 2e05d97ed7bfabea8f7370ba627e0705ec2c0fbf3974b39437e9d95d45d1a76d | Full_Unboxing_Process_Inspection_Record_9862_2026.exe, Тип 2-1 |
| Файл SHA-256 | 9e54486f204d8c9ff9c539c5b2119b79a6da21e3dfdb7f51ee8ebba62f851174 | AppVIsvSubsystems64.dll, Тип 2-1 |
| Файл SHA-256 | af4ee79582992e348a8739579da478d50daccbaa6ec97420311916a2ac0fc503 | PureLogs, Тип 2-1 и Тип 2-2 |
| Файл SHA-256 | afdb4a8384812e907a73b59df0fb303af2ba94994b5f4bbb66a51ce2b04e7c32 | Full_Unboxing_Process_Inspection_Record_9862_2026.exe, Тип 2-2 |
| Файл SHA-256 | 1b5cf526a28bae9283acf91b2c0ccae3163d24706e40d9a0aea38c4b79e65d36 | AppVIsvSubsystems64.dll, Тип 2-2 |
| Файл SHA-256 | 567fc6e35bb45a6ecf5d870e454c813613032078a5ba01fcd374544930598703 | propsys_1f520a24.cache, Тип 2-2 |
| Файл SHA-256 | 719f689b34f47be8ca105ce8484948474dafde0e106bab599e4a89326070c3d0 | Delivery_Unboxing_Verification_Details.exe, Тип 3 |
| Файл SHA-256 | aee2aefbc73dbf5f65e455ef18e74e158290e21803bf3dd64a05d087bfaceb18 | uxtheme.dll, Тип 3 |
| Файл SHA-256 | 5ab36c116767eaae53a466fbc2dae7cfd608ed77721f65e83312037fbd57c946 | BootRepair.sys, Тип 3 |
| Файл SHA-256 | afd31f096c93776888454e1321654477cfd97eb0c6a75bea624d8f7d891e0a61 | PureLogs, Тип 3 |
| Домейн | shareddocumentdrivehub[.]com | Инфраструктура за доставка на зловреден софтуер |
| Домейн | globaldocumentsharingcenter[.]com | Инфраструктура за доставка на зловреден софтуер |
| Домейн | pixeldrain[.]com | Услуга за доставка на файлове, наблюдавана в кампанията |
| Домейн | tirakian[.]com | C2 (command-and-control) сървър на PureRAT |
| Домейн | logs[.]uvexio[.]com | C2 (command-and-control) инфраструктура на PureLogs |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно решаване на имена или хипервръзки. Възстановете ги само в рамките на контролирани платформи за анализ на киберзаплахи като MISP, VirusTotal или вашата SIEM система.