Sauron Loader се появи при атаки срещу германски организации, предоставяйки на атакуващите начин за доставяне на допълнителен зловреден софтуер. Новият инструмент не е задължително първото нещо, с което жертвата се сблъсква.
В разгледаните случаи той се появява в края на вериги от атаки, изградени върху заблуда, а не върху новооткрит софтуерен дефект. Някои жертви са били изправени пред фалшиви подкани в стил ClickFix, опитващи се да ги накарат да изпълнят вредни инструкции.
В други случаи нападателите първо са заляли пощенските кутии със спам, след което са се обадили, представяйки се за ИТ поддръжка. Тази последователност създава проблем и предлага фалшиво решение, правейки злонамереното действие да изглежда като помощ.
Анализатори от блога DCSO CyTec идентифицираха зловредния софтуер в скорошни разследвания и го свързаха с публикация за продажба в ъндърграунд средите.
DCSO заявява в доклад, споделен с Cyber Security News (CSN), че инструментът е бил рекламиран пред рускоезични киберпрестъпници. Неговият продавач твърди, че има ограничения за таргетиране, въпреки че те не идентифицират нападателите.
Притеснението идва от това какво прави лоудърът, след като спечели предмостие. Той може да извлича и стартира допълнителни програми, да събира информация за компютъра на жертвата и да изпраща материали обратно към своите контролери. Разследващите не са определили точния брой засегнати системи, нито са идентифицирали финалния зловреден код във всеки отделен случай.
Зловредният софтуер Sauron Loader използва DLL Side-Loading и декриптиране в паметта
Една от анализираните атаки е използвала инсталатор на Windows, за да постави легитимен изпълним файл до две злонамерени помощни библиотеки. Когато доверената програма се стартира, тя зарежда съседна библиотека, предоставена от атакуващия.
Това е DLL side-loading: видимата програма може да изглежда рутинна, докато добавената библиотека стартира злонамерената верига. Подобни атаки за доставка чрез инсталатори при ClickFix показват защо тази комбинация заслужава внимание.
Първата злонамерена библиотека съдържа основния код на лоудъра в криптиран вид. След това тя извиква втората библиотека, която декриптира този код директно в паметта на компютъра и му предава контрола.
Запазването на работещия код скрит до момента на изпълнение може да направи сканирането на файлове по-малко ефективно. Зловредният софтуер също така прави пауза по време на декриптирането — забавяне, за което изследователите смятат, че може да осуети автоматизирания анализ.
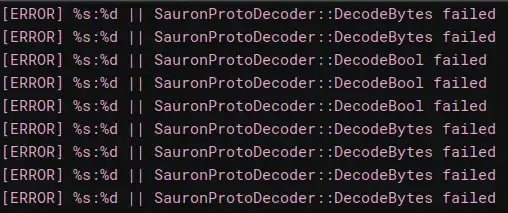
Тази втора библиотека също така създава планирана задача (scheduled task), за да стартира лоудъра отново през определени интервали. Комбинацията от доверен изпълним файл, прикрит код и повторни стартирания дава на атакуващите множество възможности да запазят достъпа си, без да показват очевидна самостоятелна злонамерена програма.
Докладите за доверен софтуер, зареждащ злонамерени библиотеки, илюстрират по-широкия проблем с откриването, въпреки че описват отделна заплаха.
Инсталационният образец е само един от маршрутите, изследвани от специалистите. Те са открили и свързани образци със същото основно поведение, но с различна контролна инфраструктура.
Тази вариация има значение, тъй като блокирането на един-единствен сървър или разпознаването на един инсталатор не гарантира покритие за всеки екземпляр от семейството на този зловреден софтуер.
Отдалечени задачи и следи за защита
След като стане активен, Sauron Loader прочита скрита конфигурация, която му указва къде да се свърже и как да оперира. Той регистрира заразения компютър, включително подробности като име, потребител и версия на Windows, след което проверява за инструкции.
Трафикът му използва криптирани HTTPS заявки с променящи се уеб пътища, което прави действителните команди по-трудни за засичане единствено чрез мрежов трафик.
Операторите могат да му укажат да изтегли допълнителни файлове директно или да ги заяви чрез своя контролен сървър. Лоудърът поддържа изпълними файлове, библиотеки, инсталатори, скриптове и други типове зловреден код.
Той също така може да прави екранни снимки и да ги връща на по-малки части. Тези възможности превръщат инфекцията в платформа за доставка, вместо в доказателство, че конкретен зловреден код от по-късен етап е бил изпълнен във всеки един инцидент.
Социалното инженерство е също толкова важно, колкото и техническата маскировка. Други атаки с имейл спам (email bombing) и фалшива поддръжка са използвали същата тактика на натиск за осигуряване на отдалечен достъп, но това не свързва директно тези кампании със Sauron.
В един от разследваните инциденти със Sauron обаждащият се е инструктирал жертвата да стартира сесия за отдалечена помощ. За защитниците изследването препоръчва проверка за неочаквана активност на инсталатори, необичайно зареждане на библиотеки от иначе легитимни програми, новосъздадени повтарящи се задачи и необясними криптирани изходящи връзки.
Проверявайте неочакван контакт от звеното за поддръжка чрез установен вътрешен канал, особено след наводняване на входящата поща, и не изпълнявайте команди, представяни като бързи решения.
DCSO публикува материали за засичане заедно с констатациите си за екипите, разследващи подозрения за инфекции, преди да пристигне допълнителен зловреден код.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| SHA-256 | ee727d639eaa4ee2e0d7cafbe496e14aaac8df0955d9fb599f2c11dfa1d0f8f2 | Анализиран MSI инсталатор |
| SHA-256 | 194d7e8870ff783ce1e4e4e3015c895cc67ae52fd5e063c89dd1c069400d3991 | Легитимен изпълним файл, използван за side-loading |
| SHA-256 | 5606afdc5191d42f38d3c4f1692eda0a629c88810e29bfe78528733284ad1bf8 | Зловредна библиотека на лоудъра |
| SHA-256 | 6551293e996d19755ba497f50b30a18c178f0d6e2a73b29ae742b8171e2985b7 | Зловредна библиотека за декриптиране и устойчивост |
| Име на файл | rnpkeys.exe | Легитимен изпълним файл, поставен от инсталатора |
| Име на файл | rnp.dll | Side-loaded злонамерена библиотека |
| Име на файл | tdwp.dll | Зловредна библиотека за декриптиране и устойчивост |
| Директория | C:\ProgramData\keyroll | Твърдо кодирано местоположение за извлечените файлове |
| Планирана задача | keyroll | Задача, която периодично стартира лоудъра |
| C2 URL | https[://]api[.]namsb-show[.]com | Конфигурирана крайна точка за командване и контрол |
| C2 URL | https[://]api[.]quinlantours[.]com | Конфигурирана крайна точка за командване и контрол |
| C2 URL | https[://]api[.]virtual-magic[.]com | Конфигурирана крайна точка за командване и контрол |
| C2 URL | https[://]api[.]lahaina-shores[.]com | Конфигурирана крайна точка за командване и контрол |
Забележка: IP адресите и домейните са умишлено деактивирани (напр. [.]), за да се предотврати случайно разрешаване на имена или хипервръзки. Възстановявайте ги само в рамките на контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.