Групата за откупничен софтуер Clop премести своя сайт за изтичане на данни на нов Tor адрес, след като потвърди, че предишният ѝ сървър е бил компрометиран и дефейснат чрез некоригирана уязвимост в Grav CMS, за която BleepingComputer научи, че е уязвимост от тип path traversal без автентикация.
Сайтът за изтичане на данни на Clop беше пробит по-рано този месец от рекетьорската група ShinyHunters, която първоначално качи малък текстов файл, а по-късно замени сайта с цялостна дефейсмент страница, показваща нейното лого с Pokémon Umbreon и връзка към собствения ѝ сайт за изтичане на данни.
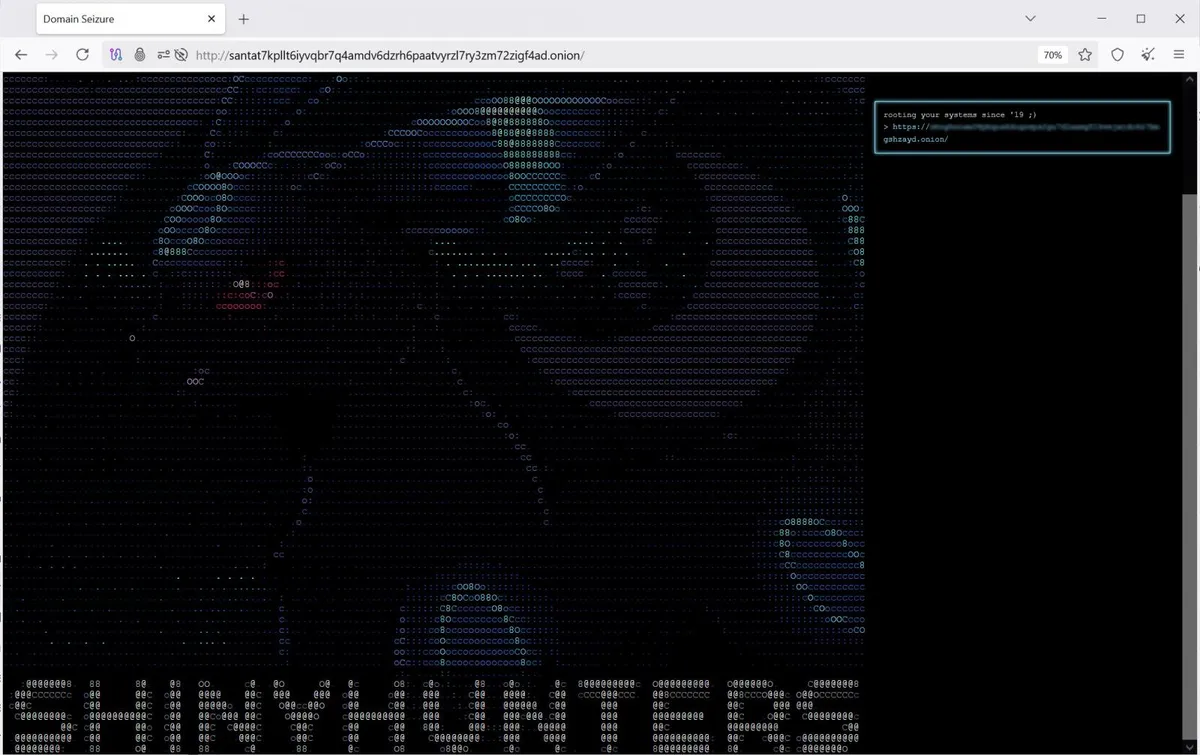
По-късно ShinyHunters заяви на собствения си сайт за изтичане на данни, че е откраднала изходен код, плъгини за Grav CMS, сървърни логове и частните ключове, използвани от Tor onion услугата на Clop. След това групата отправи искане за откуп, заплашвайки да публикува откраднатите файлове, ако Clop не плати.
Clop вече обяви нов onion адрес и заявява, че стария домейн ще остане временно достъпен, преди да бъде спрян от употреба.
Clop също така отрече да има каквито и да било отношения или текущи преговори с ShinyHunters.
„Не ги познаваме, никога не сме работили с тях и в момента не сме в контакт с тях; освен това не сме им предоставили никаква информация, нито ще го направим — както сега, така и в бъдеще“, заявиха от Clop пред BleepingComputer.
Запитани дали групата е установила как ShinyHunters е пробила сайта за изтичане на данни, от Clop потвърдиха, че тяхната инсталация на Grav не е била напълно обновена.
Руската група за откупничен софтуер обаче оспорва твърденията на ShinyHunters, че от компрометирания сървър са били откраднати ценни оперативни или финансови данни.
„Не бяхме обновили плъгина на Grav — въпреки че това в крайна сметка се случи — но сървърът не съдържаше нищо освен съдържание (което означава, че там абсолютно нямаше никакви данни или финансова активност, нито би могло да има). Ето защо тяхното твърдение е безвредно и безценно — както и техните думи“, казаха от Clop.
Въпреки че Clop казват, че не комуникират с другите киберпрестъпници, оттогава те бяха тихомълком премахнати от сайта за изтичане на данни на ShinyHunters, което обикновено се случва, когато се водят преговори.
Запитани относно премахването, от ShinyHunters заявиха пред BleepingComputer, че не желаят да отговарят на повече въпроси по тази тема.
Grav потвърждава уязвимостта, използвана при атаката
От Grav CMS потвърдиха, че подробностите за уязвимостта и експлоатацията, споделени от ShinyHunters с BleepingComputer, са точни.
От ShinyHunters съобщиха пред BleepingComputer, че компрометираният сървър на Clop е работил с Grav CMS 1.7.43 и твърдят, че са експлоатирали уязвимост за качване на файлове без автентикация при обработката на качените формуляри в Grav.
Според атакуващия, уязвимият код е използвал стойности, подадени чрез POST параметри, свързани с формуляри, при създаване на временни директории за качване, без първо да ги валидира като безопасни компоненти от пътя на файловата система.
Групата конкретно посочи параметъра __unique_form_id__ и каза, че стойността е била добавена във временен път като:
tmp/forms/<session_id>/<unique_id>
ShinyHunters твърди, че чрез подаване на последователности за обхождане на директории, като например ../../../shhq, за уникалния идентификатор на формуляра, е могла да предизвика Grav да създаде път за качване извън предвидената директория tmp/forms.
Каченият файл след това е можел да бъде записван на друго място в инсталацията на Grav.
След като BleepingComputer сподели техническите подробности с Grav, разработчиците на CMS потвърдиха, че описанието на субекта на заплахата е точно.
„Да, това е легитимна уязвимост и описанието на атакуващия е точно“, заявиха от Grav пред BleepingComputer.
От Grav казаха, че уязвимостта се проследява като CVE-2026-42608 и представлява уязвимост от тип path traversal, която е била конфиденциално докладвана и коригирана в Grav 2.0 (2.0.0-beta.2) по-рано тази година, като официалното предупреждение е публикувано на 27 април.
Корекцията за сигурност добави функция sanitizeId(), която приема само идентификатори, съответстващи на разрешения списък:
[A-Za-z0-9,_-]{1,64}От Grav потвърдиха, че този метод за санитаризиране е същата мярка за ограничаване на риска, описана от ShinyHunters пред BleepingComputer.
Въпреки това, докато текущите версии на Grav 2.x вече са били защитени, корекцията не е била пренесена към по-стария клон Grav 1.7, оставяйки инсталации като тази на Clop с версия 1.7.43 уязвими.
„Пропускът беше в линията 1.7“, заявиха от Grav пред BleepingComputer. „Grav 2.0 е текущата основна версия, но много сайтове все още са на 1.7 и тази корекция все още не беше пренесена там.“
След като BleepingComputer сподели подробностите за експлоатацията с Grav, разработчиците пренесоха корекцията към клона 1.7 и вчера пуснаха Grav 1.7.53.4.
От Grav също така уточниха, че уязвимостта се намира в ядрото на Grav, а не в плъгина Form.
„Грешката е в ядрото на Grav, а не в плъгина Form, така че версията на плъгина Form (7.3.0 в техния пример) не променя това дали даден сайт е уязвим. Версията на ядрото е това, което има значение“, казаха от Grav.
От Grav настоятелно съветват всеки, който все още използва клона 1.7, да актуализира до версия 1.7.53.4. Потребителите на текущите версии на Grav 2.x вече са защитени от уязвимостта от месеци.