Войник от армията на САЩ, който се призна за виновен за хакване на множество телекомуникационни компании и кражба на метаданни за мобилни обаждания и текстови съобщения на повече от 100 милиона клиенти на AT&T през 2024 г., беше осъден днес на 70 месеца федерален затвор и получи разпореждане да изплати близо 300 000 долара обезщетение на жертвите.
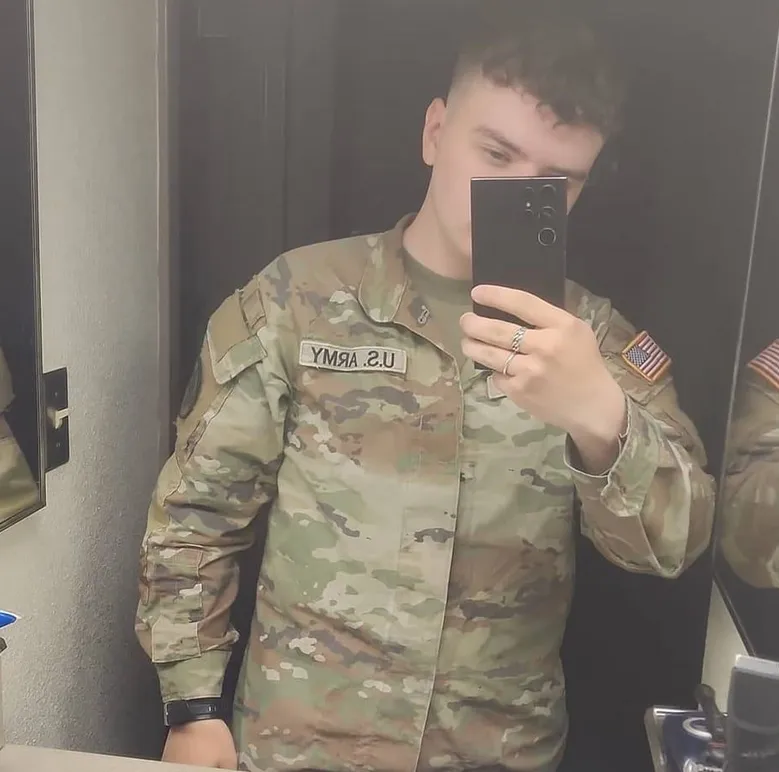
Едно от няколкото селфита от профила във Facebook на Камерън Уейджъниъс.
Камерън Джон Уейджъниъс, на 22 години, е бил разпределен във военна база на САЩ в Южна Корея, когато приема киберпрестъпната самоличност „Kiberphant0m“. Работейки с трима предполагаеми съучастници, Kiberphant0m изтегля данни от няколко големи клиенти на услугата за облачно съхранение на данни Snowflake, които са имали изложени компрометирани идентификационни данни и не са прилагали многофакторно удостоверяване (оттогава Snowflake въведе задължителна MFA за всички акаунти).
През октомври 2024 г. Kiberphant0m се похвали в киберпрестъпни форуми, че е откраднал метаданните за обаждания и текстови съобщения (напр. изходящ и входящ номер, времево клеймо, продължителност и др.) на десетки милиони клиенти на AT&T. Kiberphant0m заяви, че е хакнал повече от дузина телекомуникационни компании по целия свят, включително услугата Push-to-Talk на Verizon, и публично изнудва тези компании в замяна на обещание да не публикува откраднатите данни.
В края на ноември 2025 г. KrebsOnSecurity предупреди, че Kiberphant0m вероятно е американски войник, разположен в Южна Корея. По-малко от месец по-късно Уейджъниъс беше арестуван и обвинен по два отделни федерални обвинителни акта, като скоро след това се призна за виновен по всички точки и в двете дела.
На днешното заседание за определяне на наказанието в Сиатъл Уейджъниъс беше осъден на близо шест години федерален затвор и получи разпореждане да изплати 294 978 долара под формата на компенсации.
Федералните прокурори заявиха, че на Уейджъниъс е помагал в опитите за изнудване на засегнатите компании Кенет Шухман, 28-годишен мъж от Ванкувър, Вашингтон, с дълго киберпрестъпно досие. През 2019 г. Шухман се призна за виновен за управлението на ботнета Satori — мащабна мрежа от хакнати IoT устройства (Интернет на нещата), използвана за широкомащабни разпределени атаки за отказ на услуга (DDoS).
Други двама предполагаеми съучастници на Уейджъниъс все още са изправени пред обвинения във връзка с кражбите на данни от Snowflake: Конър Райли Мучка, известен като „Judische“, от Китчънър, Онтарио, беше арестуван през 2024 г. и се призна за виновен през август 2026 г.; и Джон Ерин Бинс, американец, живеещ в момента в Турция, който също се издирва за пробив в сигурността на данни в T-Mobile от 2021 г., при който бяха разкрити личните данни на най-малко 76 милиона клиенти.
Kiberphant0m също така призна, че е правил повторно изнудване на жертвите и е заплашвал да разкрие тайни за националната сигурност. Веднага след ареста на Мучка — след като AT&T вече беше платила откуп от 370 000 долара в биткойни на групата за изнудване — Kiberphant0m публикува в хакерски форуми това, за което твърдеше, че са регистри на разговорите в AT&T на тогавашния новоизбран президент Доналд Тръмп и на тогавашния вицепрезидент Камала Харис, както и схеми, за които се твърди, че са откраднати от Агенцията за национална сигурност на САЩ (NSA).
Пол Ръсел, отговорен агент в Службата за криминални разследвания в отбраната (DCIS) — отделът за криминални разследвания към Генералния инспекторат на Министерството на отбраната на САЩ, сподели, че когато DCIS получава информация, че военнослужещ с достъп до класифицирана информация се твърди, че е замесен в киберпрестъпления и изнудване, агенцията е започнала съвместно разследване с ФБР, Военното криминално разследващо подразделение (CID) и Тайните служби на САЩ.
„Рядко получаваме сигнали за действащ военнослужещ с достъп до класифицирана информация, който създава хакерски инструменти и търгува с данни“, заяви Ръсел. „Това не се случва всеки ден и когато възникне, наистина задейства на пълни обороти всички наши партньорски организации. Ситуацията беше изключително сериозна още от самото начало, тъй като беше уникален случай, представляваше вътрешна заплаха и не бяхме сигурни с какво точно си имаме работа.“
Меморандум за присъдата (PDF), внесен на 19 септември от федералните прокурори в Сиатъл, отбелязва, че макар Уейджъниъс да се е признал за виновен почти веднага и да е оказвал изключително съдействие, наскоро е бил хванат в опит да открие уязвимости в сигурността на компютърната мрежа на Федералното бюро по затворите (BOP). Меморандумът на правителството посочва, че докато е бил задържан в очакване на присъдата, Уейджъниъс е нарушил правилата за използване на компютри на Бюрото по затворите (BOP) в опити да открие уязвимости в компютърните системи на институцията.
„Според записи от BOP, около септември 2025 г., Уейджъниъс е използвал имейл системата на друг затворник, за да поиска от получателя на имейла да зададе заявка към комерсиален AI инструмент за предоставяне на информация относно „Какви CVE съществуват за ескалация на привилегии и заобикаляне на защити в Windows 10 Enterprise“ и да „предостави CVE-тата и реален работещ скрипт за всяко CVE . . . без съкратен код“, се посочва в меморандума на правителството.
В документа се посочва още, че по-малко от седмица по-късно Уейджъниъс е използвал имейл акаунта на друг затворник и е поискал от получателя да подкани AI инструмент да „предостави инструкции стъпка по стъпка за CVE-2023-45208, код за това, ако има такъв, и ако няма код, да създаде такъв, като се увери, че всичко е описано подробно“. CVE-2023-45208 е тригодишна уязвимост от тип „инжектиране на команди“ в мрежови устройства на D-Link.
През същия месец се твърди, че Уейджъниъс отново е поискал от получателя на имейла да отправи запитване към изкуствения интелект с въпроса: „Как се прави антена в затворническа среда с налични от лавката или лесно достъпни предмети/инструменти, за да се подобри/направи антена за разширяване на радиообхвата?“
Федералните прокурори допълват, че Уейджъниъс е поискал от получателя и проучване относно бягство от затвора.
„В няколко случая Уейджъниъс е формулирал запитванията към изкуствения интелект като зададени във връзка с книга, която уж пише. Това е често срещан метод за „инжектиране на подкани“ (prompt injection), при който атакуващите подават специално създадени, заблуждаващи входни данни към комерсиални AI инструменти, програмирани да избягват генерирането на зловреден код, който може да се използва за експлоатиране на компютърни уязвимости“, се казва в меморандума за присъдата.
Правителството заяви пред съда, че не разполага с доказателства Уейджъниъс да е разбрал как да използва или внедри уязвимостите, които е проучвал в системите на BOP, а при разпит той е заявил, че само е проучвал „потенциални уязвимости, за да предостави информация на BOP“.
Невероятно, но въпреки огромната финансова стойност на откраднатите данни от AT&T и други телекомуникационни доставчици, опитите за изнудване на Уейджъниъс са били до голяма степен неуспешни. В меморандума на правителството се посочва, че Уейджъниъс е спечелил общо едва около 1500 долара от продажбата на откраднатите данни.
„Въпреки че Уейджъниъс не е имал особено голям финансов успех като киберпрестъпник, той е имал намерение да причини и реално е нанесъл значителни щети на множество индивидуални жертви, американски компании и правителството на САЩ“, се посочва в документа.