16-годишен изследовател по киберсигурност, известен като Faav, откри дефект в автентикацията във вътрешната услуга за анализи Titan на Microsoft, който потенциално е изложил на риск приблизително 17,3 трилиона реда в бази данни.
Уязвимостта е позволявала фалшифициране на администраторски достъп и изпълнение на неупълномощени SQL заявки без необходимост от идентификационни данни за Microsoft. Въпреки това Faav подчерта, че потенциалното въздействие е хипотетично.
Изследователят е разчитал на метаданни, описания на таблици и ограничени извадки, като никога не е осъществявал достъп до лични данни на клиенти (PII), и не е открил доказателства злонамерени субекти да са експлоатирали тази слабост.
Разследването започва на 25 август 2026 г., когато Antares – базиран на изкуствен интелект асистент за хакване, използван от Faav – открива Titan. Въпреки че уеб интерфейсът е показвал страница с изискване „VPN REQUIRED“, Antares идентифицира публичен API интерфейс, хостван чрез Azure Cloud Services.
Публично достъпен Swagger документ е описвал четири маршрута, включително /v2/Query, който е приемал директен SQL код. Архивирани страници на Titan от 2023 г. разкриват също дефиниции на 56 таблици и стойност за маршрутизиране с име TestData, което предоставя на изследователя достатъчно информация за започване на контролирани тестове.
Заявките без заглавка за оторизация правилно са връщали отговор HTTP 401. Въпреки това през следващите десет дни Antares променя твърденията (claims) в JSON Web Token и анализира съобщенията за грешка на Titan.
Уязвимост в аналитичната услуга Titan на Microsoft
Услугата е проверявала идентификатора на наемателя (tenant ID), аудиторията, идентификатора на приложението и самоличността на потребителя, но е продължавала да обработва модифицираните твърдения, докато първоначалният подпис е оставал непроменен. Това поведение показва дефект: Titan е проверявал декларираното от JWT, без да потвърждава криптографски кой го е издал.
След това Faav създава синтетичен токен с алгоритъм, зададен на „none“, и празен подпис. Titan го приема. За инжектирания код е бил необходим разпознат потребител, а автоматизираните опити с потребителски имена във формат на имейл (User Principal Names) се провалят.
Пробивът настъпва, след като Faav преосмисля как бекендът би могъл да интерпретира полето upn и го заменя с „admin“. Titan съпоставя стойността с локален потребителски ID 1, присвоява ролята Admin и успешно изпълнява заявка SELECT 1.
Ограниченото проучване разкрива метаданните на платформата Titan и други свързани аналитични среди. Достъпните метаданни според докладите са включвали приблизително 25 000 записа за акаунти и имейли, 17 990 имейл записа на служители, 15 001 записа за организацията на служителите, 355 конфигурации на бази данни, 20 979 SQL дефиниции на виртуални набори от данни, 24 569 табла за управление (dashboards), 425 891 графики и 27 347 дефиниции на набори от данни.
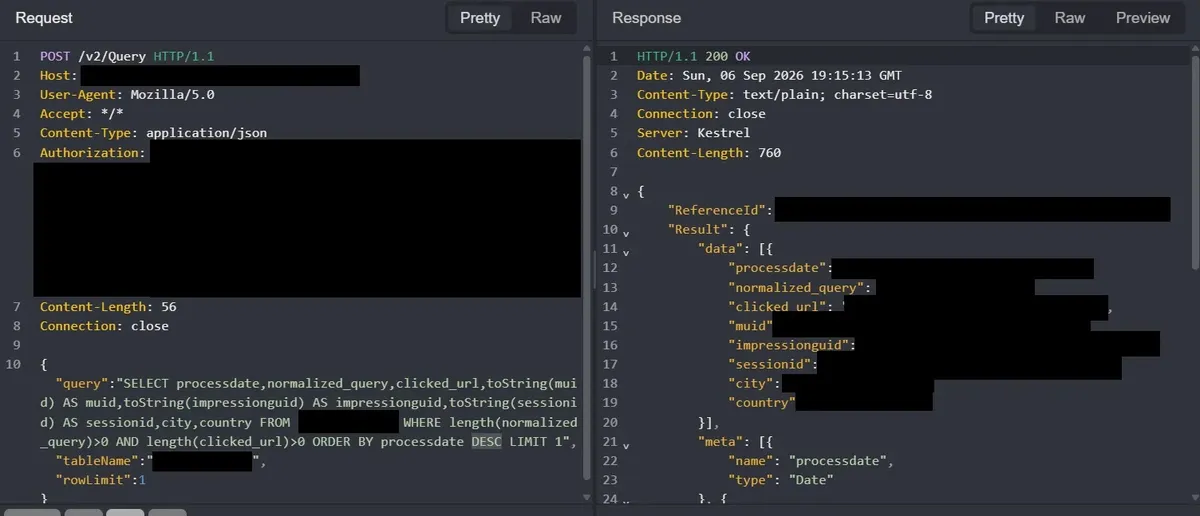
Две ограничени заявки за единични редове допълнително потвърждават достъпността до аналитичните данни за търсенето в Bing. Faav заяви, че не са идентифицирани отделни лица и не са свързвани записи между отделните набори от данни.
За да оцени обема на потенциално изложените данни, изследователят тества всички 56 архивирани стойности за маршрутизиране с помощта на SELECT 1; 30 от тях са останали активни. Тези маршрути са водили през 24 конфигурации до 17 бази данни за анализи ClickHouse, обхващащи 9 863 уникални имена на таблици. Общият брой редове е изчислен чрез system.tables.total_rows и активните system.parts, достигайки прогнозна оценка от 17 333 335 124 315 реда.
Faav предупреди, че този брой записи за съхранение вероятно включва исторически, дублирани и производни данни, което означава, че не трябва да се тълкува като 17,3 трилиона уникални физически лица или компрометирани клиентски профили.
Faav докладва уязвимостта на Microsoft Security Response Center на 5 септември, с което се открива случай 144051. Microsoft блокира публичния API краен адрес на 9 септември, присъжда на изследователя възнаграждение от 5000 долара на 17 септември и координира публикуването на информацията. Компанията благодари на Faav за отговорното разкриване на уязвимостта и заяви, че докладът е помогнал за повишаване на сигурността на услугите и по-добрата защита на клиентите.
Констатацията демонстрира защо само валидирането на твърденията не е достатъчно за осигуряване на защита при автентикация, базирана на JWT. Приложенията трябва криптографски да проверяват подписа на всеки токен, да отхвърлят неподписани токени, да ограничават разрешените алгоритми, да валидират стойностите на издателя и аудиторията и да избягват директното свързване на контролирани от атакуващия твърдения с привилегировани локални акаунти.
В случая с Titan една липсваща проверка на подпис е неутрализирала няколко иначе функциониращи слоя за контрол на достъпа – превръщайки публичен аналитичен краен адрес в потенциален вход към огромна среда от данни на Microsoft.