Google предупреждава за подновена масова експлоатация на известна уязвимост в сигурността на Oracle PeopleSoft като част от кампания, насочена към множество сектори в световен мащаб.
Свързаната с ShinyHunters активност включва използването като оръжие на CVE-2026-35273 (CVSS оценка: 9.8) — критична уязвимост в сигурността, която може да доведе до неавтентифицирано отдалечено изпълнение на код.
Уязвимостта за първи път бе експлоатирана като нулев ден при атаки срещу академични институции с цел разузнаване, внедряване на софтуер за отдалечен достъп като MeshCentral агент за трайно присъствие, странично придвижване по SSH, стартиране на шел скрипт за свързване през SSH към други вътрешни PeopleSoft машини чрез известни комбинации от потребителско име и парола, както и кражба на данни.
По онова време притежаваната от Google компания Mandiant съобщи, че е започнала да уведомява над 100 глобални организации, чиито IP адреси съвпадат с уязвими крайни точки, повечето от които се намират в САЩ.
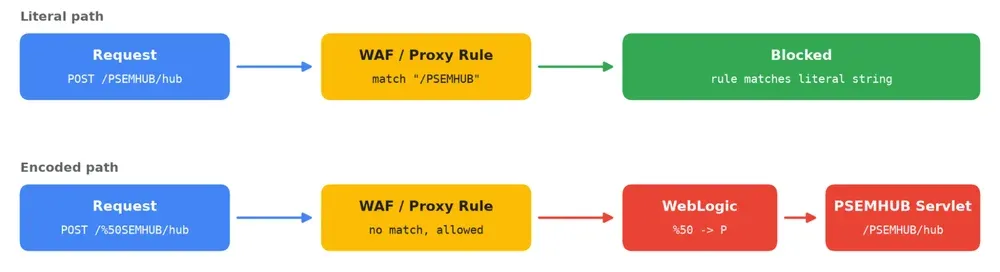
„Тази нова вълна от активност произтича от това, че UNC6240 модифицира своя експлойт, за да заобиколи правилата на защитната стена за уеб приложения (WAF), блокиращи уязвимата крайна точка Environment Management Hub (PSEMHUB)“, заявиха от Mandiant.
„Киберпрестъпникът заобиколи тези базирани на низове WAF правила чрез URL кодиране на един знак в пътя на заявката, заявявайки /%50SEMHUB/ вместо /PSEMHUB/. Много правила на WAF и обратен прокси сървър сравняват буквалния път преди URL декодирането, докато PeopleSoft сървърът за приложения декодира заявката и я насочва към уязвимия сървлет.“
Засегнатите от последната активност включват организации от сферата на висшето образование, технологиите, ИТ услугите, здравеопазването, селското стопанство, транспорта и държавния сектор, като атакуващите са внедрили уеб шелове в десетки системи.
Цялата верига на атаката протича по следния начин -
- Идентифициране на уязвими цели чрез изпращане на POST заявки към „/%50SEMHUB/hub“, съдържащи сериализиран Java обект.
- Заобикаляне на WAF правилата чрез използване на кодирана форма на знака P (т.е. „%50“) в POST заявките: „/%50SEMHUB/hub“.
- Злоупотреба с Java десериализацията в PSEMHUB hub сървлета за внедряване на уеб шелове и постигане на изпълнение на команди без файлове.
- Качване на два JSP уеб шела в директорията PSEMHUB.war с цел да се минимизира откриването от WAF по време на последващата експлоатация: „x.jsp“ позволява междуплатформено изпълнение на команди, докато „u.jsp“ позволява качване на файлове на части (chunked) към сървъра и изпълнение на команди чрез „cmd.exe“.
- Използване на „u.jsp“ за качване на валиден, подписан троянизиран инсталатор („Ple64.exe“), който зарежда в паметта SIDEEYE — C++ задна врата (backdoor), която комуникира с външен сървър („162.219.30[.]165“) по TCP за улесняване кражбата на идентификационни данни от браузъри и десктоп приложения, управление на процеси и файлове, интерактивен обратен шел и възможности за обратен прокси сървър.
„Заедно с внедряването на Ple64.exe, атакуващият е подготвил инструментариума с отворен код за тунелиране Neo-reGeorg“, заявяват от Google. „За установяване на траен достъп след разполагането на уеб шел върху Linux системи, UNC6240 е внедрил легитимния RMM инструмент MeshAgent.“
Около една четвърт от командите на киберпрестъпника са били изпълнени като root или NT Authority\SYSTEM, което им предоставя пълен контрол върху операционната система. Останалите команди са били изпълнявани под служебни профили на PeopleSoft или WebLogic.
За да се противопоставят на заплахата, от организациите се изисква да предприемат следните стъпки -
- Да инсталират корекции за сигурност за CVE-2026-35273.
- Да деактивират услугата Environment Management Hub (EMHub) при конфигурации с множество сърври или напълно да премахнат приложението PSEMHUB при конфигурации с един сървър.
- Да претърсят дневниците за достъп на WebLogic за заявки към „/PSEMHUB/“ и всякакви вариации с процентно кодиране.
- Да проверят директорията „PSEMHUB.war“ за JSP уеб шелове и други зловредни артефакти.
- Да подменят идентификационните данни, които са достъпни за четене от служебния профил на приложението PeopleSoft.
- Да сканират PeopleSoft и базата данни за големи архивни файлове във временни или достъпни през уеб директории.
- Да прегледат одиторските дневници на базата данни за масови заявки или експорт на данни от таблици с ЧР, заплати и студентски досиета.
- Да наблюдават изходящия трафик от хостовете на PeopleSoft.
„UNC6240 има добре познат модел на изнудване чрез кражба на данни — т.е. открадване на информация и заплахи за нейното публикуване в сайт за изтичане на данни, освен ако жертвата не плати откуп“, казват от Google. „Засегнатите организации трябва да се подготвят за съобщения за изнудване и да наблюдават за евентуално публично разкриване на откраднати данни.“
Разкритието идва в момент, когато групата ShinyHunters е пробила портала FBIJobs.gov на Федералното бюро за разследване на САЩ (който към момента на писане остава недостъпен) и е откраднала около 2-3 TB чувствителни данни, за да оспори обвиненията, отправени от агенцията срещу групата в предупреждение от май 2026 г.
„Искаме да потвърдим и подчертаем, че НИЕ НЕ изнудваме ФБР“, заяви говорител на ShinyHunters пред The Hacker News. „Това НЕ Е финансово мотивирано. Това НЕ Е откуп или изнудване. Всичко, което се опитваме да направим, е да изясним истината и да защитим имиджа на нашата организация.“
Говорителят също така сподели пред изданието, че порталът за работа във ФБР е бил компрометиран чрез уязвимост от тип нулев ден в Oracle PeopleSoft, която е различна от CVE-2026-35273. В отделно изявление, споделено с The Register, групата заяви, че първоначално е започнала под името GnosticPlayers, преди да се ребрандира на ShinyHunters през 2020 г.