Две среди от трети страни в GitHub Actions, които преди това бяха компрометирани в кампанията Mini Shai-Hulud, бяха активирани отново от техния поддържащ екип и останаха достъпни за повече от седмица, въпреки че все още сочеха към зловреден код.
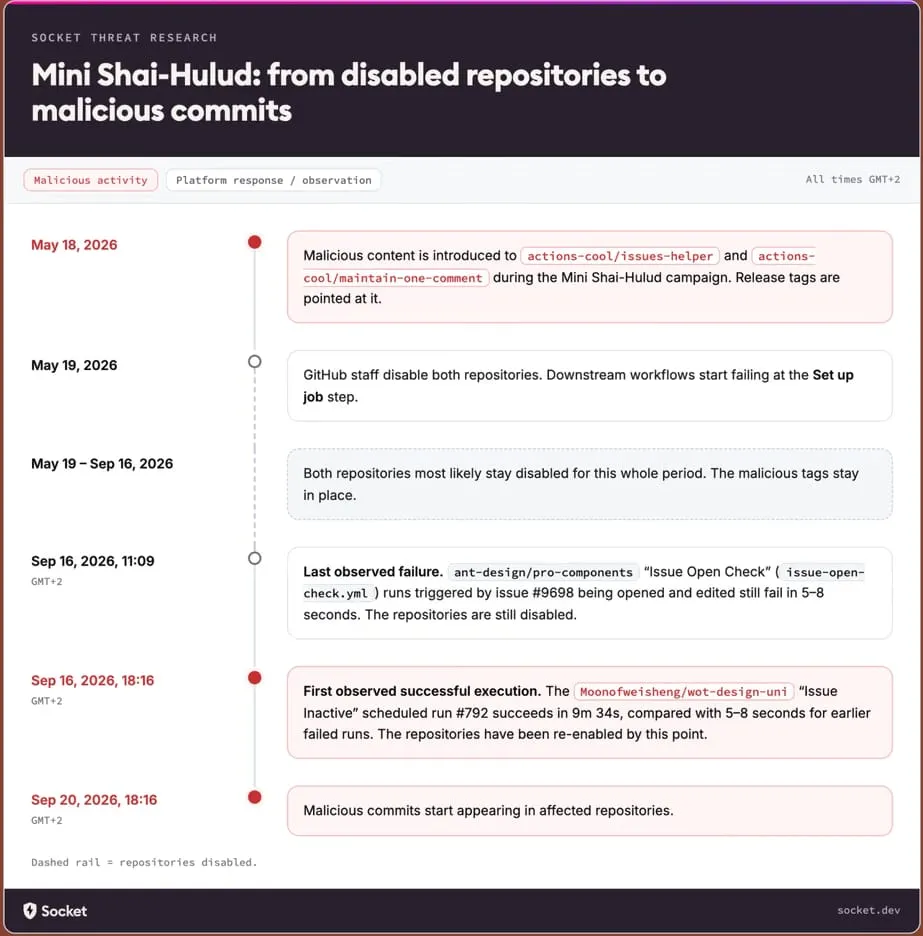
След като бяха компрометирани на 18 май, екипът по сигурността на GitHub премахна actions-cool/issues-helper и actions-cool/maintain-one-comment, предотвратявайки изтеглянето на зловреден софтуер от следващи процеси.
Според изследователи от компанията за сигурност на приложения Socket, започвайки от 16 септември и до 25 септември, двете среди станаха отново активни със същите етикети за версия (release tags), карайки работните процеси, които ги реферират, да изтеглят и изпълняват стария злонамерен код.
Атаката срещу веригата за доставки Mini Shai-Hulud през май засегна 323 пакета и 639 версии на пакети в индекса на Node Package Manager (npm), заразявайки ги със зловреден софтуер, насочен към токени на разработчици, идентификационни данни и тайни в CI/CD среди.
Изследователите от Socket установиха, че миналата сряда етикетите за версия на actions-cool/issues-helper и actions-cool/maintain-one-comment сочат към коммит, съдържащ обфускиран зловреден код във файла „index.js“.
„На 16 септември 2026 г. и двете хранилища станаха отново достъпни. Техните етикети за версия не бяха изчистени предварително“, обясниха от Socket.
„Те все още сочат към зловредното съдържание, въведено на 18 май, така че всеки работен процес, който реферира към някоя от средите чрез етикет за версия, възобнови изтеглянето и изпълнението на инжектирания код при следващото си стартиране.“
Не е напълно ясно защо тези хранилища са били активирани отново, без първо да е извършено необходимото почистване.
От Socket посочват, че графът на зависимостите на GitHub показва около 15 000 хранилища, които зависят от „issues-helper“, въпреки че това не означава, че всички те са били компрометирани.
Изследователите отбелязват, че все още не са установили колко зависими проекта реферират към двете среди чрез променлив етикет вместо чрез фиксиран (pinned) коммит.
Въпреки това те обясниха, че засегнатите действия са тези, които се изпълняват почти ежедневно, тъй като поддържат нуждите по управление на съобщенията за проблеми (issues).
На 25 септември Socket установи, че и двете среди са деактивирани отново в GitHub, което доведе до прекъсване на работните процеси, които ги реферират, вместо да изпълняват зловредния код.
Socket препоръчва откриване на референциите към двете среди, премахването им или фиксиране към потвърден чист коммит, преглед на изпълненията от 16 септември насам и ротация на тайните, до които са имали достъп работните процеси, стартирали засегнат етикет.
Разработчиците, които потенциално са засегнати, трябва да потърсят референции към двете среди и да ги премахнат или да фиксират потвърден чист коммит.
Излагането на риск е започнало на 16 септември между 11:09 и 18:16 GMT+2.