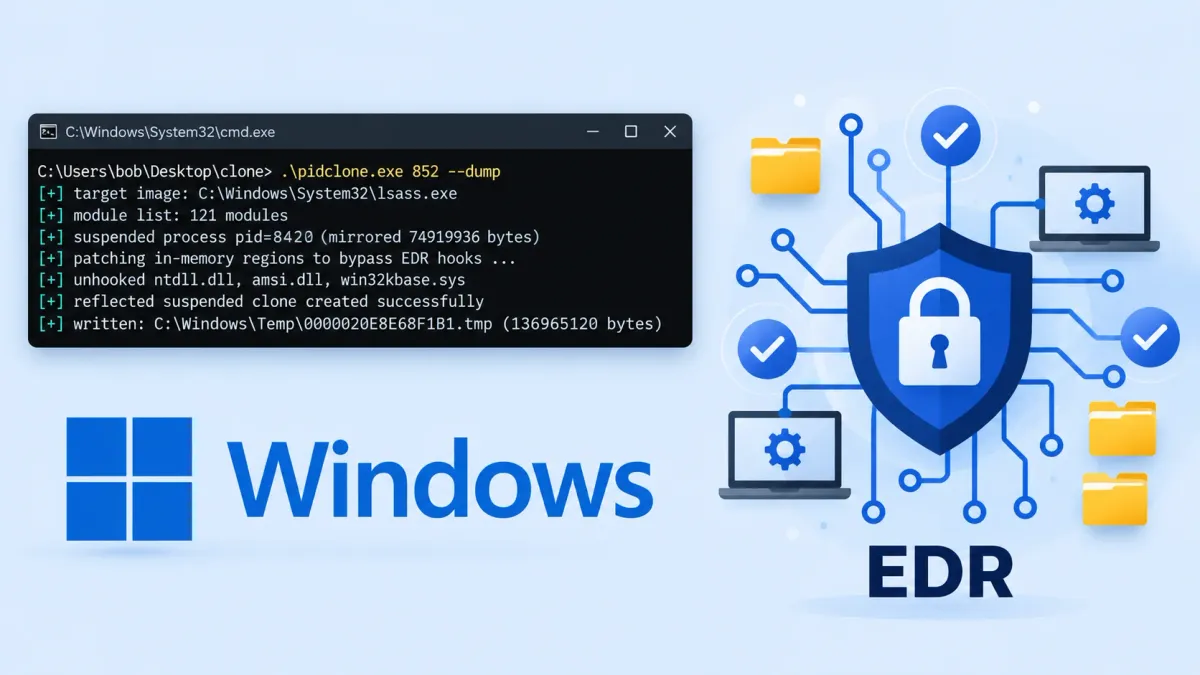
Локално хостван модел с изкуствен интелект без ограничения модифицира инструмент за извличане на идентификационни данни от Windows, докато успее да заобиколи два продукта за защита на крайни точки (EDR) в контролирана лабораторна среда. Това подчертава как достъпният генеративен ИИ може да ускори разработването на персонализирани инструменти за атака.
Експериментът, публикуван от изследователя от Project Black Еди Джанг, е насочен към услугата Local Security Authority Subsystem Service (LSASS), чиято памет може да съдържа автентификационни данни, полезни за странично придвижване (lateral movement), след като атакуващ придобие администраторски достъп.
Проектът започва с нарочно предизвикателен бенчмарк: може ли ИИ да създаде изпълним файл, способен да извлече съдържанието на LSASS паметта, без той да бъде открит от съвременните EDR системи, като същевременно изисква минимални напътствия от човек? Това е съществен тест, тъй като рамката MITRE ATT&CK проследява извличането на памет от LSASS като подтехника T1003.001 за достъп до идентификационни данни (Credential Access). Потребители с административни права или на ниво SYSTEM могат да събират пароли и хешове от паметта на LSASS и да ги използват повторно за автентификация пред други системи.
Според Джанг опитите да се генерира такъв инструмент с Claude Opus 5, Opus 4.8 и Sonnet 5 са довели до незабавен отказ, въпреки че неговата организация разполага с одобрение по програмата Cyber Verification Program на Anthropic.
След това той тества модела с отворен код DeepSeek v4 Flash 0731. След няколко подкани DeepSeek произвежда работещ изпълним файл, който приема идентификатор на процес, създава временно спряно копие (clone) на целта чрез рефлексия, генерира minidump в паметта, криптира го чрез XOR операция и записва криптирания резултат на диска.
Изследователят потвърждава получения файл с pypykatz, проверявайки, че той може да бъде обработен, но първоначалният изпълним файл все още задейства EDR детекция. При поискване да се подобри анонимността и скриването от защитите, DeepSeek задейства защитен механизъм (guardrail).
Затова Джанг прехвърля кода към модифициран от общността модел Qwen 3.8 27B без ограничения, работещ локално на конфигурация за разбиване на пароли, оборудвана с две графични карти Nvidia RTX 4090.
Локален ИИ заобикаля EDR защити
Само с една заявка да направи изпълнимия файл „по-незабележим“, локалният модел връща ревизирана версия, която не задейства никакви детекции в нито една от двете EDR платформи, налични в лабораторията, съобщава Джанг.
Прегледът на кода показва, че Qwen е променил поведението при стартиране на процеса, намалил е маските за достъп, изисквани към целевия процес, добавил е рандомизирани забавяния при създаването на minidump файла, променил е името и пътя на изходния файл и е премахнал разпознаваемите текстови низове от бинарния файл.
Тези промени са от съществено значение, тъй като много защитни системи търсят корелация между познати артефакти: подозрителни родителски процеси, заявки за права с високи привилегии към LSASS, познати низове, създаване на dump файлове и бърза последователност от действия.
Elastic, например, документира правило, независимо от конкретния инструмент, което следи заявките за достъп към LSASS с маски за достъп, често използвани от софтуер за извличане на памет, докато MITRE описва откриването чрез последователност от необичаен достъп до процес, последван от извличане на памет или създаване на файл.
Откритието е значимо, но обхватът му остава ограничен. Имената на EDR вендорите не се посочват, подробности за конфигурацията не са публикувани, а успехът срещу два лабораторни продукта не гарантира възможност за универсално заобикаляне на защитите.
Въпреки това експериментът показва как локални модели без защитни ограничения могат итеративно да пренаписват познат зловреден код, без да изпращат заявки или изходен код към облачни услуги. Това намалява необходимите познания и време за създаване на специфични за дадена среда варианти на атаки.
Екипите по киберсигурност трябва да разглеждат EDR като един слой от защитата, а не като пълна гаранция. Microsoft препоръчва активиране на правилото Attack Surface Reduction за предотвратяване на кражба на идентификационни данни от LSASS с включена защита срещу неоторизирана промяна (tamper protection), стартиране на LSASS като Protected Process Light, внедряване на Credential Guard, ограничаване на RDP администрацията и деактивиране на кеширането на идентификационни данни във WDigest.
Организациите трябва също така да минимизират локалните администраторски права, да разделят привилегированите акаунти, да използват уникални пароли, да следят за необичаен достъп до LSASS и бързо да изолират хостове, показващи поведение на извличане на идентификационни данни.