Хакерската група за изнудване ShinyHunters използва трик с процентно кодиране на URL адреси, за да заобиколи правилата на защитната стена за уеб приложения (WAF), които смекчават уязвимостта CVE-2026-35273 в Oracle PeopleSoft. Това позволява на атакуващите да възобновят масовото експлоатиране на недостатъка при уязвими сървъри.
Екипите Mandiant и Threat Intelligence Group (GTIG) на Google съобщават, че тази нова техника е позволила на киберпрестъпниците отново да атакуват PeopleSoft сървъри, които не са инсталирали корекции за сигурност, а вместо това са блокирали достъпа до уязвимата крайна точка PSEMHUB чрез WAF.
На 10 юни BleepingComputer първи съобщи, че групата за изнудване ShinyHunters атакува Oracle PeopleSoft сървъри чрез уязвимост от тип нулев ден, което е позволило кражба на данни от 100 организации.
На следващия ден Oracle отстрани уязвимостта от тип нулев ден в PeopleSoft, обозначена като CVE-2026-35273, заявявайки, че тя позволява отдалечено изпълнение на код без автентификация.
В същия ден Google също съобщи, че ShinyHunters (проследявани от тях като UNC6240) експлоатират уязвимостта CVE-2026-35273 при атаки срещу сектора на образованието, потвърждавайки информацията на BleepingComputer.
По онова време Mandiant посъветва организациите, които не могат веднага да инсталират актуализациите за сигурност или да деактивират Environment Management Hub, да блокират външния достъп до уязвимата крайна точка /PSEMHUB/*.
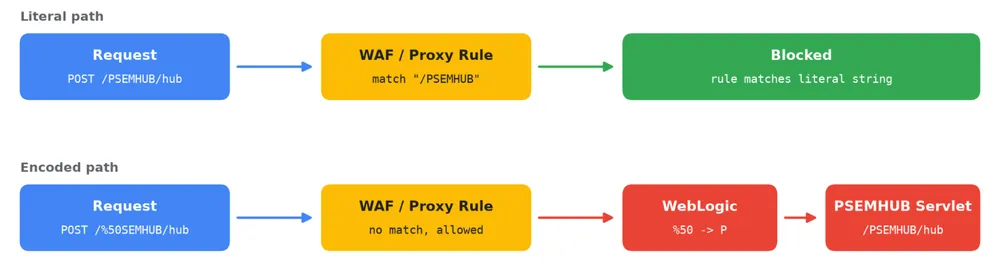
Въпреки това, в нов доклад Google посочва, че ShinyHunters са модифицирали своя експлойт, за да заобикалят WAF правилата, които търсят този буквален път, вместо неговите кодирани версии.
Например, вместо да изпращат заявки към /PSEMHUB/, те изпращат заявки към:
/%50SEMHUB/
Последователността „%50“ е процентно кодираната версия на буквата „P“.
От Mandiant отбелязват, че много WAF системи и обратни проксита сравняват буквала на заявения път преди той да бъде декодиран. Това кара правилата, предназначени да блокират /PSEMHUB/, да пропуснат кодираната версия.
От друга страна, Oracle WebLogic декодира кодираната буква „P“ и пренасочва заявката към уязвимата крайна точка, заобикаляйки правилото на защитната стена.
„Това позволява на атакуващия да достигне до крайната точка в системи, чиито оператори може да са вярвали, че техните WAF правила са неутрализирали рисковете“, обясняват от Mandiant.
Google предупреждава, че ShinyHunters може да не използват винаги вариацията с „%50“ за заобикаляне и биха могли да преминат към други процентно кодирани вариации, смесен регистър на буквите или други разновидности на /PSEMHUB/, за да объркат WAF защитите.
Вместо да се разчита на защитна стена за уеб приложения, Mandiant приканва организациите незабавно да инсталират най-новата корекция за сигурност, за да се защитят срещу CVE-2026-35273.
Препоръчва се също така организациите да претърсят дневниците за достъп (access logs) на WebLogic за заявки към /PSEMHUB/ и кодирани варианти като /%50SEMHUB/, за да открият признаци на компрометиране.
Заобикалянето на WAF води до нови атаки с кражба на данни
Google заявява, че новата вълна от атаки е инсталирала уеб шелове (web shells) на десетки системи по целия свят в сферите на висшето образование, технологиите, ИТ услугите, здравеопазването, селското стопанство, транспорта и държавните институции.
„Mandiant препоръчва на организациите, използващи Oracle PeopleSoft, да предприемат следните незабавни действия. Допълнителни насоки за отстраняване на последиците и засилване на защитата са включени по-долу в тази публикация“, предупреждава Mandiant.
Преди да опитат експлоатация, атакуващите обикновено изпращат между 5 и 15 POST заявки към /%50SEMHUB/hub, съдържащи сериализирани Java обекти.
При уязвимите системи тези заявки връщат информация за операционната система на хоста, без да записват файлове или да прекъсват услугата. Това позволява на ShinyHunters да определят дали даден сървър може да бъде експлоатиран незабележимо.
След като установят, че дадена система е уязвима, злонамерените субекти експлоатират уязвимостта отново, за да изпълняват команди директно в паметта или да инсталират JSP уеб шелове.
От Google съобщават, че атакуващите внедряват уеб шел „x.jsp“ за изпълнение на команди, както и шелове „u.jsp“ и „u2.jsp“ за качване на по-големи файлове.
При компрометирани Windows сървъри ShinyHunters са използвали тези шелове, за да инсталират изпълним файл с име „Ple64.exe“, който се маскира като подписан инсталатор за медийния плейър Light Alloy, но всъщност инсталира задна вратичка (backdoor), проследявана от Google под името SIDEEYE.
Зловредният софтуер SIDEEYE се използва за кражба на компрометирани пароли, за управление на процеси и файлове, за създаване на интерактивни обратни шелове (reverse shells) и за функционалност на обратно прокси.
Киберпрестъпниците са внедрили и инструментариума с отворен код Neo-reGeorg за създаване на тунели чрез файловете „tunnel.jsp“ и „tunnel.jspx“.
Този инструментариум позволява SOCKS5 прокси трафикът да бъде тунелиран през стандартни HTTP и HTTPS връзки, позволявайки на компрометирания PeopleSoft сървър да се използва за хоризонтално придвижване (lateral movement) във вътрешната мрежа.
Mandiant също така е забелязал, че ShinyHunters използват легитимния софтуер за дистанционно управление MeshAgent, за да поддържат достъпа си до компрометирани Linux системи.
Преди това ShinyHunters твърдяха за нова zero-day уязвимост в PeopleSoft
Тези нови атаки идват, след като ShinyHunters заявиха, че са пробили системи на ФБР, използвайки това, което те описаха като нова zero-day уязвимост в Oracle PeopleSoft.
На 22 септември ShinyHunters казаха пред BleepingComputer, че предполагаемата уязвимост е позволявала отдалечено изпълнение на код и е била използвана за достъп до платформата FBI Jobs, след което са се придвижили хоризонтално в инфраструктурата AWS GovCloud на ФБР.
Групата твърдеше, че е откраднала между 2TB и 3TB данни, свързани с настоящи и бивши служители на ФБР, кандидати за работа и други вътрешни системи.
По онова време BleepingComputer не можа независимо да потвърди информацията за предполагаемата уязвимост от тип нулев ден, твърденията за хоризонтално придвижване или обема на откраднатите данни.
От ФБР потвърдиха, че разследват твърдения за неоторизирана дейност, засягаща FBIjobs.gov, но не потвърдиха, че техните системи са били компрометирани или че са били откраднати данни.
ShinyHunters потвърдиха пред BleepingComputer, че са използвали това заобикаляне на WAF срещу FBI Jobs, но продължават да твърдят, че са експлоатирали и „НОВА неизвестна уязвимост в същия PSEMHUB компонент“.