Зловредният софтуер Psychedelic Stealer, разпространяван чрез компрометирани украински уебсайтове с помощта на проверки за верификация от Cloudflare в стил ClickFix, е част от по-широка платформа за зловреден софтуер като услуга (MaaS), наречена Lunex.
Новите констатации идват от Ontinue, които описват активността като четиристепенна верига на атака, насочена към потребители, говорещи украински език.
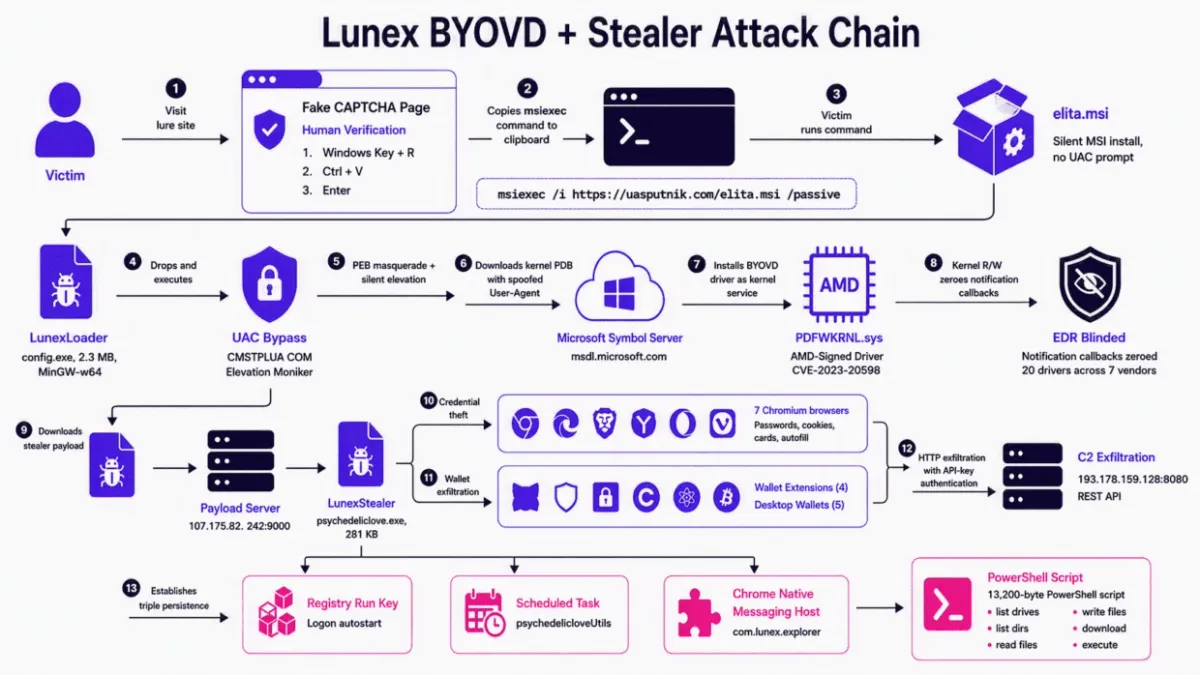
„Веригата на атака започва с фалшива CAPTCHA страница и кулминира в инсталирането на напълно функционален C2 агент“, заявява изследователят по сигурността от Ontinue Рийс Даунинг в технически доклад. „Софтуерът за кражба извлича идентификационни данни и данни от седем браузъра, базирани на Chromium, източва криптовалутни портфейли и установява персистентен отдалечен достъп до файловата система чрез базиран на PowerShell Native Messaging Host, инсталиран в браузъра на жертвата.“
Инфекцията използва фалшиви MSI инсталатори, доставени чрез ClickFix, за да задейства поредица от действия, включително доставяне на зареждащ модул (loader), наречен LunexLoader. Той е проектиран да заобикаля Control на потребителските акаунти (UAC) във Windows чрез COM обекта CMSTPLUA, да използва атака от тип „донеси свой собствен уязвим драйвер“ (BYOVD) за избягване на откриването и накрая да изтегли злонамерения код за кражба на данни.
Използването на техниката BYOVD е значително, най-вече защото рядко се прилага като прекурсор към краен злонамерен код като информационен стийлър (information stealer). Lunex се възползва от уязвим драйвер в режим на ядрото за AMD Radeon Software („PDFWKRNL.sys“), който е уязвим към CVE-2023-20598, за да ескалира привилегии и да заслепи процесите за сигурност, докато ги поддържа работещи.
Psychedelic Stealer бе документиран за първи път по-рано тази седмица от Arctic Wolf Labs, детайлизирайки начина на работа на атакуващия, включващ компрометиране на легитимни уебсайтове на клиника за коса, производител на умалени модели, специализирана книжарница, психологически център, търговец на инструменти и търговец на автомобили с цел инжектиране на iframe елемент, предназначен да сервира примамката ClickFix.
„Нашият анализ на веригата на атака установи, че преди да бъде доставен стийлърът, зловредният софтуер е проектиран да използва легитимен, но уязвим драйвер, за да изключи инструментите за сигурност на устройството на жертвата. С изключени защити, информационният стийлър след това се внедрява за вземане на пароли от браузъри, бисквитки за сесия и данни за криптовалутни портфейли“, заяви Даунинг пред The Hacker News.
Най-ранното споменаване на Lunex в литературата по киберсигурност датира от юни 2026 г., когато Люк Уилкинсън от BlueTeamCoolTeam идентифицира шест активни командни (C2) панела на Lunex Stealer в САЩ, Финландия, Германия, Нидерландия и Украйна.
| LunexStealer (aka Psychedelic Stealer) C2 Panel | Source: BlueTeamCoolTeam |
Заслужава да се отбележи, че както Psychedelic Stealer, така и LunexStealer се отнасят за един и същ компонент от MaaS платформата. „„Psychedelic“ е името на файла със зловреден софтуер, който се изпълнява на устройствата на жертвите, докато Lunex е основната платформа, продавана на множество престъпни групи, което е причината за имената „Lunex“ и „LunexStealer““, обясни Даунинг.
При изпълнение LunexStealer комуникира с панела Lunex на адрес 193.178.159[.]128 през HTTP, за да улесни цялостната кражба на информация -
- Кражба на идентификационни данни от Google Chrome, Microsoft Edge, Brave, Yandex Browser, Opera, Opera GX и Vivaldi.
- Изброяване на пет десктоп криптовалутни портфейла, Bitcoin Core, Litecoin, Exodus, Atomic Wallet и Electrum, и четири портфейла като разширения за браузър, MetaMask, MetaMask Legacy, OKX Wallet и SafePal Wallet, и източване на съответните данни от тях.
- Установяване на персистентност чрез ключ в системния регистър Registry Run, скрита планирана задача с име „psychedelicloveUtils“ и регистриране на хост за хост мост за съобщения в Chrome (NMH), който позволява на стийлъра да извършва допълнителни действия.
„Хостът се поддържа от 13 200-байтов PowerShell скрипт, вграден в секцията .rdata, който имплементира протокола Chrome Native Messaging през стандартен вход и изход“, каза Даунинг. „NMH работи в контекста на процеса на Chrome. Той оцелява при изтриване на бинарния файл на стийлъра, рестартиране на системата и рестартиране на браузъра.“
Скриптът PowerShell поддържа шест действия във файловата система -
- list_drives, за изброяване на всички букви на устройства от C до Z
- list_dir, за изброяване съдържанието на директория с размерите на файловете
- read_file, за четене на произволни файлове на части от по 512 KB и такива до 524 MB
- write, за записване на произволни данни към произволен файлов път
- download, за изтегляне на файлове от системата
- run, за изпълнение на произволни програми
Освен това LunexStealer инжектира злонамерено разширение за Chrome чрез манипулиране на Chrome Secure Preferences и декларира широки разрешения за бисквитки, история, отметки, раздели, съхранение, прокси, скриптиране, declarativeNetRequest и всички HTTP и HTTPS URL адреси. Това дава на разширението пълна видимост и контрол върху активността в браузъра на жертвата.
Анализът на панела Lunex сочи към рускоговорящ разработчик или екип от разработчици, с 28 уникални панела, идентифицирани в 13 държави, което бележи голямо разширение от юни 2026 г. Тези панели се хостват в Русия, САЩ, Обединеното кралство, Нидерландия, Франция, Германия, Турция и Бангладеш.
„Този ръст само за няколко месеца показва, че платформата активно се разширява и се използва от един автор на заплахи или се продава на други субекти, а не е само единичен оператор“, каза Даунинг.
Установено е, че един от панелите, хоствани в Турция, се пренасочва към пет фишингโดмейна -
- account-sams-club[.]com
- teamwork-recover-password[.]com
- namshi-uae[.]com
- whatsappbusineses[.]com
- ibraq-perfumes[.]com
Това показва, че наборът от функции на MaaS платформата се простира отвъд кражбата на идентификационни данни и дава възможност за имитация на марки и фишинг.
„Веригата за доставка чрез BYOVD, използваща PDB-направлявана нулираща функция на ядрени извиквания вместо прекратяване на процеси, представлява по-тихи подходи за неутрализиране на EDR, което оставя продуктите за сигурност работещи, но заслепени“, заявяват от Ontinue.
„Потвърденото тестване показа, че нито HVCI, нито настоящият списък за блокиране на уязвими драйвери на Microsoft пречат на конкретния вариант на PDFWKRNL.sys, използван в тази верига, да се зареди — пропуск, който продължава да съществува, въпреки че хешът на драйвера е каталогизиран в проекта LOLDrivers от март 2026 г.“