Администраторите на Citrix NetScaler се изправят пред доклади за две неразкрити уязвимости за отдалечено изпълнение на код (RCE), за които се твърди, че се експлоатират в реални атаки.
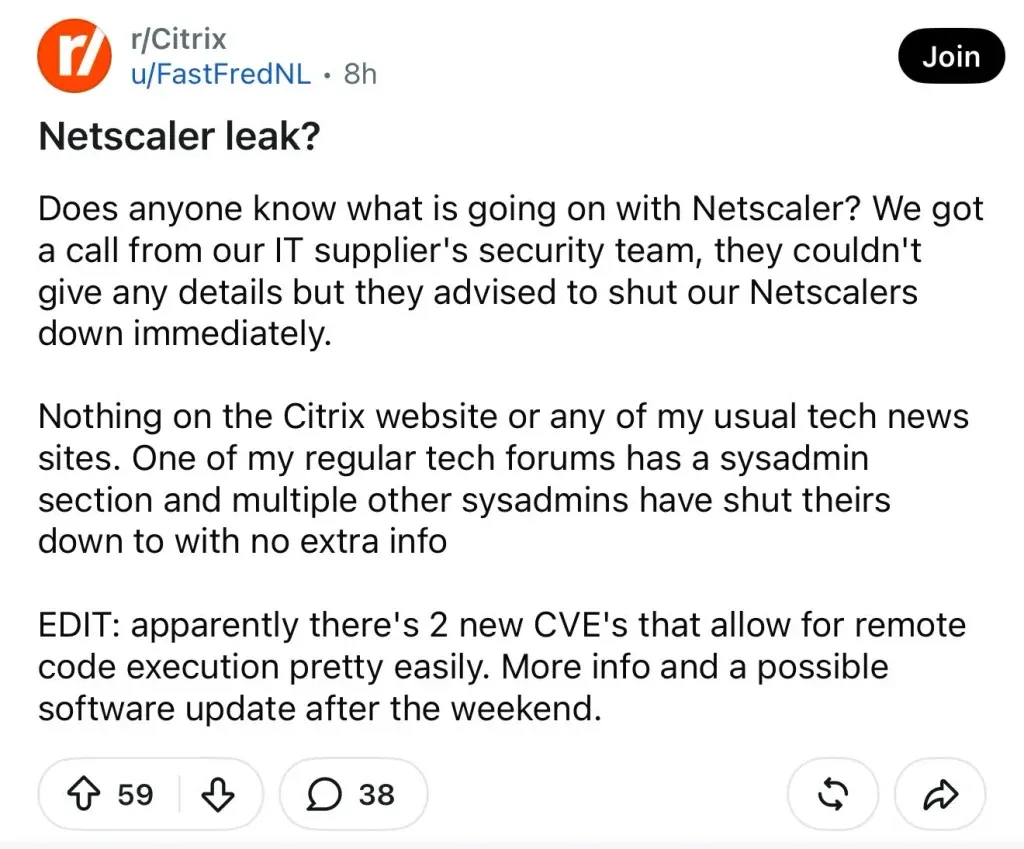
От watchTowr заявиха, че пропуските са некоригирани zero-day уязвимости, идентифицирани по време на криминалистични разследвания, и че официални съобщения и корекции за сигурност от Citrix се очакват в началото на следващата седмица. Към момента на писане обаче Citrix не е публикувала технически детайли, CVE идентификатори, засегнати версии, индикатори за компрометиране (IOC) или бюлетин за сигурност за тези съобщени уязвимости, което принуждава защитниците да вземат решения с голямо въздействие при ограничена потвърдена информация.
Предупреждението започна с съобщения, че множество некоригирани NetScaler RCE уязвимости циркулират в пространството. watchTowr описа информацията като достоверна и по-късно заяви, че две отделни уязвимости могат да позволят отдалечено изпълнение на код.
Компанията не е разкрила публично векторите на експлоатация, предпоставките, зловредния код или криминалистичните артефакти, което прави независимото потвърждение трудно. Твърденията трябва да се третират като сериозно предупреждение, но все още не като напълно потвърдено от вендора разкритие.
Съобщава се, че някои организации са реагирали, като са изключили своите NetScaler устройства, изложени на интернет. Подобно действие може да прекъсне VPN достъпа, предоставянето на приложения, автентикацията и други критични услуги, но периферните устройства заемат привилегирована позиция на мрежовата граница.
Ако защитниците не могат да инсталират корекции за сигурност или надеждно да ограничат потенциално експлоатируема RCE уязвимост, временното премахване на изложените системи от експлоатация може да бъде по-безопасното решение, особено за чувствителни среди.
Появяващото се предупреждение не трябва да се бърка с бюлетина на Citrix от 19 август, покриващ CVE-2026-19490 и CVE-2026-19489. CVE-2026-19490 е критична уязвимост за заобикаляне на автентикацията с оценка 9.3 по CVSS v4.0; тя засяга определени конфигурации на виртуален сървър NetScaler Gateway и AAA, управлявани от клиента.
CVE-2026-19489, оценена с 8.8, е проблем с препълване на паметта, изискващ SIP ALG върху Large Scale NAT група, и може да причини непредвидимо поведение или отказ от услуга (DoS).
Активното експлоатиране на CVE-2026-19490 вече е потвърдено. Агенцията за киберсигурност на Сингапур предупреди на 7 септември, че са наблюдавани опити за експлоатация, докато CISA добави уязвимостта към своя каталог Known Exploited Vulnerabilities на 9 септември. Впоследствие Канадският център за киберсигурност призова за спешно инсталиране на корекции за сигурност и мониторинг за неоторизиран достъп.
Тези факти засилиха несигурността относно това дали последната тревога се отнася за познатото заобикаляне на автентикацията или за наистина нови уязвимости от тип нулев ден; по-късната формулировка на watchTowr изрично окачестви съобщените проблеми като две некоригирани RCE уязвимости.
За августовските уязвимости Citrix съветва да се актуализира NetScaler ADC и Gateway 14.1 до 14.1-73.32 или по-нова версия и 13.1 до 13.1-63.21 или по-нова версия. Коригираните базови линии за специализирани издания са 14.1-73.32 FIPS и 13.1-37.277 за FIPS или NDcPP. Citrix не посочва алтернативни мерки за защита (workaround) за тези уязвимости и нейната информация се отнася до устройства, управлявани от клиента, а не до облачни услуги, управлявани от Citrix.
Докато Citrix не изясни новите доклади за RCE, защитниците трябва да инвентаризират всеки екземпляр на NetScaler, да потвърдят точните версии и излагането на интернет, да ограничат достъпа за управление и да поставят компенсиращи контроли пред публичните интерфейси.
Екипите по сигурност трябва да запазят дневниците (logs) и криминалистичните копия, да прегледат събитията по автентикация, новите сесии, промените в конфигурацията, неочакваните процеси, съмнителните файлове и аномалните изходящи връзки, като избягват изтриването на потенциално компрометирани устройства преди събирането на доказателства.
Организациите, които не са в състояние да приемат остатъчния риск, трябва да изолират или изключат изложените устройства съгласно одобрен процес за непрекъсваемост на бизнеса. Екипите трябва също така да следят канала за бюлетини за сигурност на Citrix за нови корекции за сигурност и насоки за внедряване, вместо да разчитат само на фрагменти от социалните мрежи.
Епизодът за пореден път показва защо интернет свързаната инфраструктура за отдалечен достъп изисква бързо откриване на активи, тествано спешно отстраняване на уязвимости, централизирано регистриране на дневници и отработени процедури за реагиране на инциденти, особено когато защитниците трябва да действат преди пълното техническо разкриване.