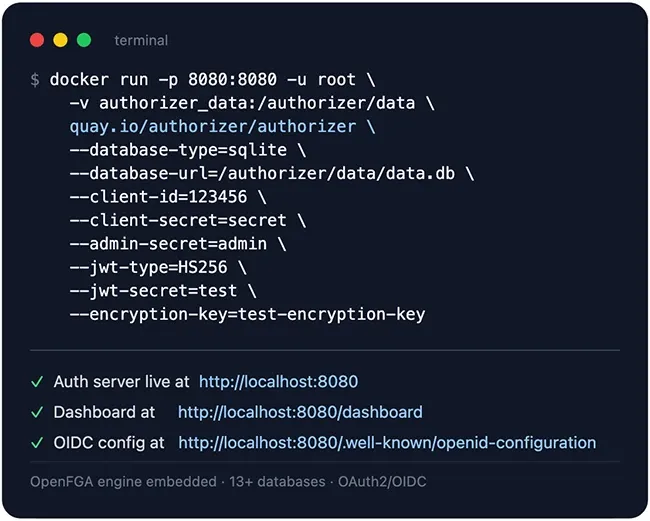
Authorizer е сървър с отворен код за вход и контрол на достъпа в уеб и мобилни приложения. Екипите го внедряват на собствена си инфраструктура и съхраняват потребителските си профили в база данни по техен избор. Неговите разработчици са интегрирали механизъм за разрешения и интерфейс за AI агенти в същата програма на Go, която удостоверява потребителите, така че чатботът може да провери дали потребителят има право да види даден документ, преди да го извлече.
Това засяга всеки екип, който свързва AI асистент с фирмени файлове. Векторното търсене, което представлява търсенето на текст, сходен с даден въпрос, връща близки резултати, без да проверява кой ги изисква. Authorizer предоставя на търсенето списък с документи, които потребителят има право да вижда, а всичко останало се премахва, преди да бъде оценено.
Authorizer поддържа обичайните опции за вход: имейл и парола, магически връзки (magic links), ключове за достъп (passkeys), вход чрез социални мрежи през 10 доставчика и еднократни кодове за многофакторна автентификация. Той също така поддържа единичен вход (SSO) чрез SAML 2.0 и OpenID Connect — протоколите, използвани от корпоративни системи за идентичност като Okta. Сървърът работи с 13 или повече бази данни, включително PostgreSQL, MySQL, MongoDB и DynamoDB.
За подробни разрешения сървърът вгражда OpenFGA — разработка с отворен код, базирана на системата Zanzibar на Google. OpenFGA записва достъпа като релации, като например определен потребител да може да преглежда определен файл. Вграденият MCP сървър, който е интерфейсът, използван от инструменти като Claude Code и Cursor за извикване на външни услуги, предоставя три функции само за четене: profile, check_permissions и list_permissions. Разработчиците заявяват, че той работи само през локален stdio и не може да бъде достъпен през мрежа. Те също така посочват, че агент, действащ от името на потребител, получава само сечението от своите собствени разрешения и тези на съответния потребител.
Authorizer е достъпен безплатно в GitHub.