Хакери са пробили фирмени мрежи, откраднали са клиентски досиета и са използвали тези данни за изпращане на убедителни фалшиви сметки. Кампанията, наречена Operation Master, съчетава заобикаляне на вход за VPN с атаки срещу уеб приложения и мащабна система за измами с фактури, насочена главно към бразилски клиенти.
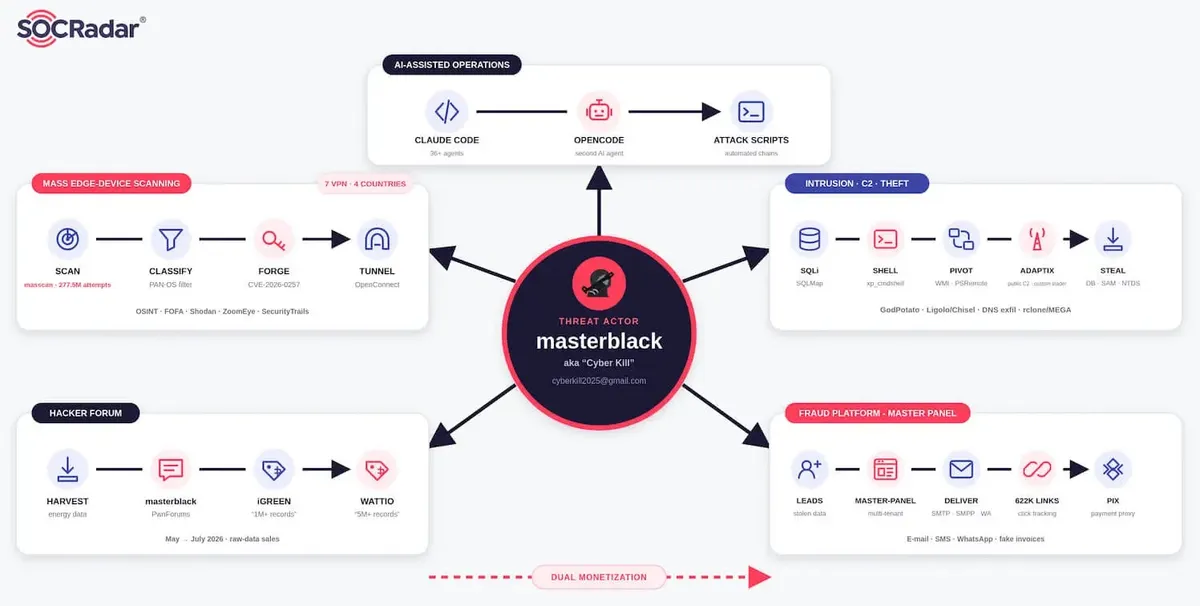
Дейността се е разпростряла от април до средата на септември 2026 г. Разследващите откриха доказателства за неоторизиран достъп през седем портала GlobalProtect в четири държави, заедно с откраднати записи от поне девет системи с бази данни.
По-късно атакуващите са използвали повторно клиентска информация, за да направят исканията за измамни плащания да изглеждат лични и достоверни. Изследователи от SOCRadar идентифицираха операцията, след като проследиха разкрит сървър до последователни системи, контролирани от атакуващите.
От SOCRadar заявиха в доклад, споделен с Cyber Security News (CSN), че пробивите са захранвали платформа, способна да изпраща милиони съобщения чрез имейл и SMS.
Мащабът е бил значителен, но финансовият резултат остава неизвестен. До 16 септември панелът за измами е регистрирал 2 468 335 имейла и 1 487 294 SMS съобщения. Неговите записи за плащания показват опити за измама, а не доказателство, че жертвите са превели пълните искани суми.
Хакери се възползват от уязвимост в GlobalProtect
Атакуващите са се възползвали от CVE-2026-0257, заобикаляне на автентификацията в GlobalProtect, за да създадат VPN сесии без валидни идентификационни данни на потребители.
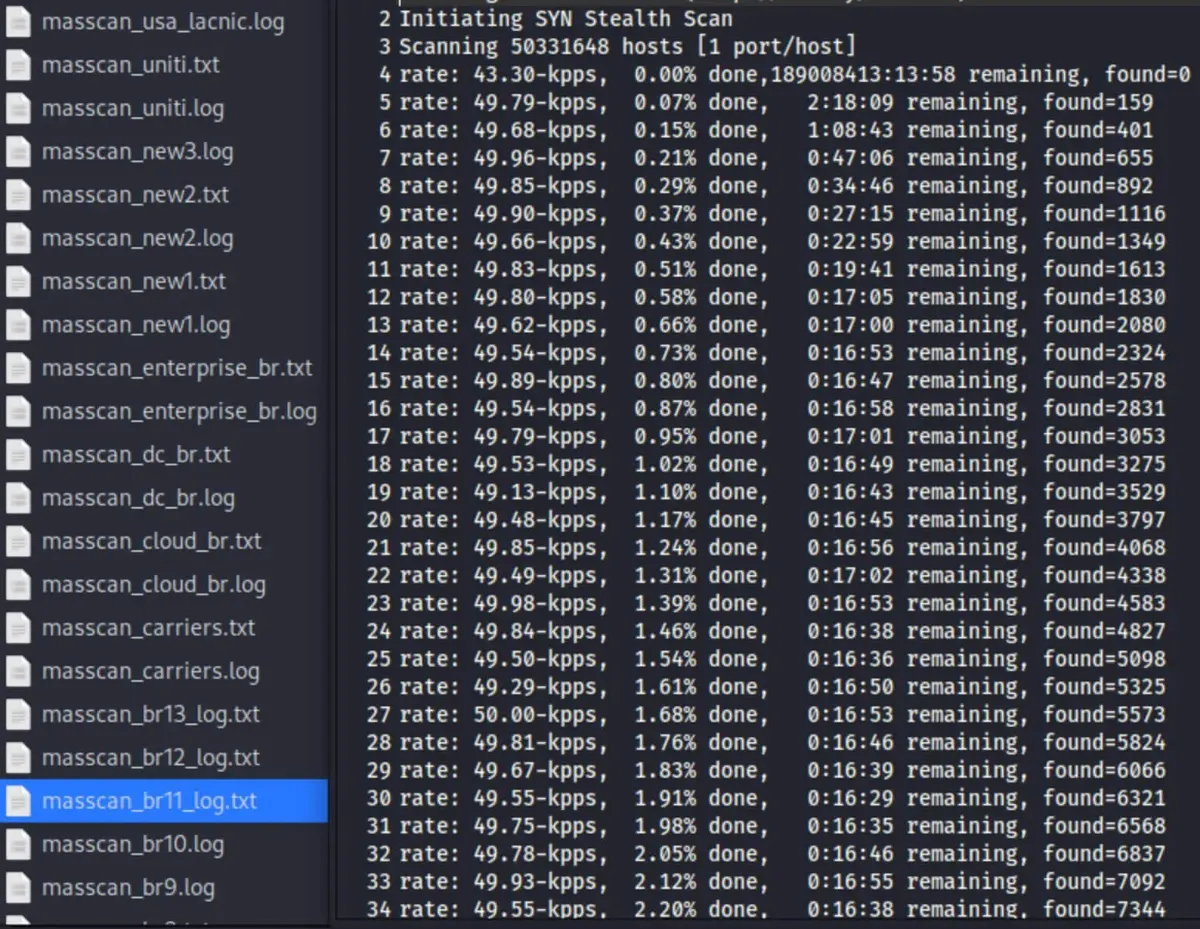
Те са сканирали стотици милиони адреси, филтрирали са обещаващи портали и са захранвали кандидатите в автоматизиран цикъл от експлоатация. По-ранни публикации за заобикаляне на GlobalProtect обясняват конфигурационните условия, които правят тази уязвимост експлоатируема.
Възстановените данни за връзката, включително назначените VPN адреси и мрежови маршрути, потвърдиха работещи сесии на седем портала. Отделно, автоматизирани SQL инжекционни атаки са извлякли информация от поне девет системи.
На един сървър за фактуриране операторът е използвал изпълнение на команди в базата данни, за да чете записи и да изпраща данни навън чрез необичайно структурирани DNS заявки.
Една реконструирана кражба е донесла 24 558 досиета на длъжници, включително данни за контакт, които биха могли да подпомогнат последващо таргетиране. Атакуващият също така е събрал файлове, свързани с идентификационни данни, и е използвал AdaptixC2 за контрол на поне две идентичности на Windows сървъри.
Читателите, запознати с докладите за злоупотреби с AdaptixC2, ще разберат защо утвърдена рамка за отдалечен контрол може да разшири пробива след първоначалния достъп.
Разследващите са свързали профил на оператор, продаващ откраднати данни от енергийния сектор, с последващата схема за измами. Същите организации са се появили в обяви седмици преди техните данни да бъдат заредени в кампаниите.
Тази последователност сочи към две цели на кражбата: първо продажба на записите, а след това използването им за директно изискване на плащания. Разкритите системи също така показват колко бързо откраднатите фирмени записи могат да преминат от мрежов пробив до персонализирани съобщения, доставени на обикновени клиенти в голям мащаб.
Фалшиви сметки в промишлен мащаб
Атакуващите са изградили споделен панел за измами, който е можел да променя брандинга и шаблоните на съобщенията си за различни компании за обществени услуги, под чието име са се представяли.
Той е използвал около 12 отвлечени пощенски кутии в Microsoft 365 за имейл и осем портала за съобщения за SMS. Шаблоните за WhatsApp също са съдържали връзки към измамни документи за фактури.
Панелът е генерирал 622 666 персонализирани кратки връзки и е регистрирал 317 696 събития на щракване до 14 септември. Някои страници за плащане са показвали автентични данни на клиенти и са копирали реални документи за фактури, което прави исканията по- трудни за пренебрегване.
Регистрираните стойности на фактурите са общо R$150,4 милиона, докато фактурите с щраквания представляват R$38,9 милиона излагане на риск; нито една от двете цифри не потвърждава реално получени пари.
Разследващите са открили също фишинг с кодове за устройства в Microsoft 365 и опити по телефона за получаване на кодове за потвърждение. Тези методи се различават от връзка с фалшива сметка, тъй като жертвата може да одобри достъп през реален екран за вход или по време на разговор.
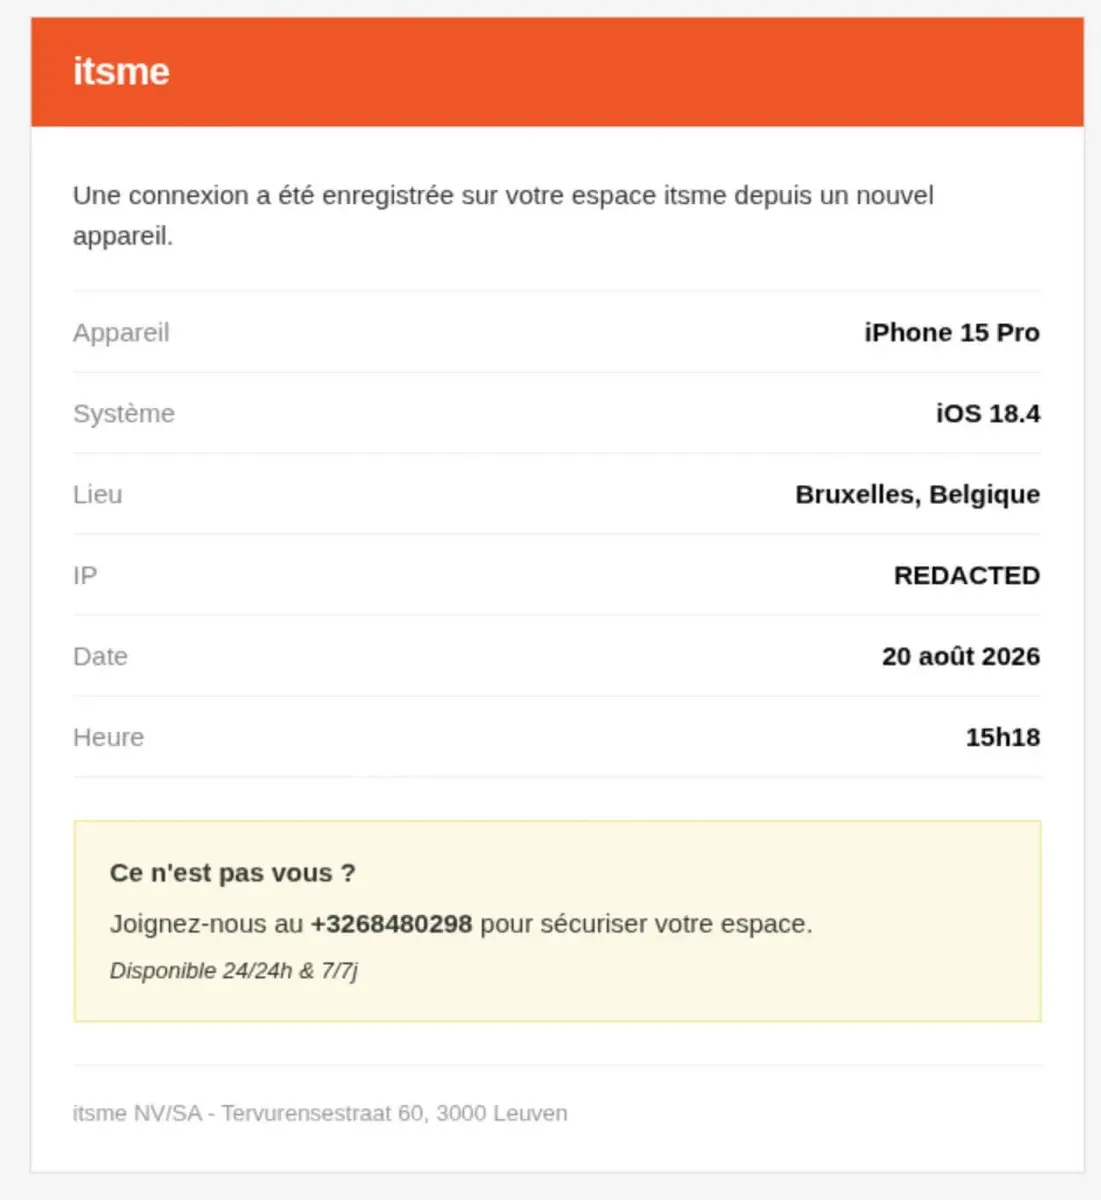
Отделни доклади за фишинг с кодове за устройства илюстрират защо познатите екрани за вход не гарантират, че заявката е безопасна. Компаниите, засегнати от откраднати записи, трябва също да предупредят клиентите си за убедителни опити за самоличност.
Защитниците трябва да инсталират корекции за сигурност на разкритите устройства за отдалечен достъп, да проверят дали е необходимо заобикаляне на автентификацията и да проверяват необичайни VPN сесии.
От SOCRadar също така препоръчват да се ограничи изпълнението на команди в базите данни, да се следи за подозрителен DNS трафик и неочаквана активност по синхронизиране в облака, както и да се преглеждат одобренията на кодове за устройства и масовата поща от институционални акаунти.
За потребителите, неочаквана сметка трябва да бъде проверена през доверен акаунт или предварително известен канал за контакт, преди да се извърши незабавно плащане.
Разкритата инфраструктура е офлайн от средата на септември, но разследващите не можаха да установят дали по-широката операция е спряла, или се е преместила на друго място в множество региони.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| Домейн | yzs[.]fi | Основен домейн и инфраструктура за измамнически панел |
| Домейн | igreenfaturas[.]to | Наподобяващ домейн за фактури за комунални услуги |
| Домейн | igreenfaturas[.]com | Наподобяващ домейн за фактури за комунални услуги |
| Домейн | wattiofaturas[.]com | Наподобяващ домейн за фактури за комунални услуги |
| Домейн | nuvfaturas[.]com | Наподобяващ домейн за фактури за комунални услуги |
| Домейн | qrcode.a55scd[.]com.br | Инфраструктурен домейн, свързан с измами |
| Домейн | pix-proxy-sable.vercel[.]app | Serverless прокси крайна точка за PIX плащания |
| IP адрес | 185[.]242[.]3[.]14 | По-ранен оперативен сървър |
| IP адрес | 85[.]120[.]216[.]8 | Сървър за компрометиране |
| IP адрес | 91[.]92[.]241[.]187 | Оперативен сървър и AdaptixC2 инфраструктура |
| IP адрес | 91[.]92[.]241[.]184 | Свързана инфраструктура |
| SHA-256 | 875F64334AD7FD45C491D0A9A7F0A47002FD1F008AA6FAB6127A20101E03B23CF1807A | Хеш на файл, включен в изходните IoC |
| SHA-256 | 056B1E74A4D4C16C043FC192685DB10941E146E482DD262ADE9DAE77579AEB689049C | Хеш на файл, включен в изходните IoC |
| SHA-256 | d566ccdd099b0decb7e7288c20097f34da2613e3ffe8c5acbc1a1d01b6fe217c | Хеш на файл, включен в изходните IoC |
| SHA-256 | c40c1d4bb0e01f217c893f3dbc6b40802a260ef423f628889a48f996a4c96ed8 | Хеш на файл, включен в изходните IoC |
| SHA-256 | 2553146aea0b133d565684a8bdfb14cb91526eb88b4e5b22b129b1212f763dd7 | Хеш на файл, включен в изходните IoC |
| SHA-256 | 54caa256483876debd21c264bfc31bd96f925b2167f6d9358ab7ee0c87e6e37b | Хеш на файл, включен в изходните IoC |
| SHA-256 | 0c36cf593cf177b87f34abb19b5d65619199a4aca9c8e19e39318ad2c4033385 | Хеш на файл, включен в изходните IoC |
| SHA-256 | fd72014903466f2abcabb724df58682e629bf300703a06dad4dd0551018a42b5 | Хеш на файл, включен в изходните IoC |
| SHA-256 | 39aab72976d63f0218c3470c05afce5a896d28f860efaa598288d9409499b26b | Хеш на файл, включен в изходните IoC |
| SHA-256 | 9a839b1e4c8cc5c0ebac1849973f136e68aae8eba357296be9e6cef9aff35ae6 | Хеш на файл, включен в изходните IoC |
| SHA-256 | 88527b06d836200a36130ee219242e4a8342520df85cb3886769da646dac25c9 | Хеш на файл, включен в изходните IoC |
| SHA-256 | 2ced60c88f5a2b36acb977ebf120e39b527dcff07b5072013350ebeefcabe760 | Хеш на файл, включен в изходните IoC |
| SHA-256 | 6394cb167a33772fc47596e22cd2a51f3dfa9867385d962cb700b78f021c60ca | Хеш на файл, включен в изходните IoC |
| SHA-256 | 0b6bb51ef917c32edf75ff65a510b6a136575cfd2075305f7abe7d98e351b8b8 | Хеш на файл, включен в изходните IoC |
| SHA-256 | eda93a71e656874077aa76d32d5147ea904ef60504b6b1b22b609969c06fb40b | Хеш на файл, включен в изходните IoC |
| SHA-256 | f9b147a2bf6cc53ed4e3c3d4d33efa072c19495ff86fa320a280097d66cb2d92 | Хеш на файл, включен в изходните IoC |
Забележка: IP адресите и домейните са нарочно неутрализирани (напр. [.]), за да се предотврати случайно разрешаване или създаване на хипервръзки. Възстановете ги само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.