Атакуващият, известен като JADEPUFFER, бе забелязан да организира унищожителни действия в среда на Microsoft Azure, използвайки компрометирани Service Principals.
Microsoft, която проследява активността под името Storm-3168, я определи като еволюция в тактиката на автора на заплахата. Атаката се е състояла в началото на юни 2026 г. за период от около 18 часа.
„Унищожителните операции бяха улеснени чрез компрометиране на Service Principals и бяха насочени срещу Azure Storage Accounts, SQL бази данни, Key Vaults, Function Apps, заключвания за защита при възстановяване, виртуални машини и App Services“, заявиха изследователите Йоси Вайзман и Тушар Муди, заедно с екипа за изследване на сигурността на Microsoft.
JADEPUFFER за първи път бе документиран от Sysdig, като бе описан като първата по рода си рансъмуеър операция, управлявана изцяло с помощта на голям езиков модел (LLM). Атаката с автономен агент се възползва от известна уязвимост в Langflow (CVE-2025-3248), за да пробие защитата, събра идентификационни данни, проникна по-дълбоко в мрежата, криптира конфигурационни файлове на услугата Nacos, изтри оригиналните таблици от базите данни и остави бележка с искане за откуп в Bitcoin.
Въпреки че бе установено, че атаката е използвала вградената функция AES_ENCRYPT() на MySQL за извършване на стъпката по криптиране, същият екземпляр на Langflow впоследствие бе атакаран от злонамерения субект за втори път, използвайки компилиран щам рансъмуеър на Go, кодово наречен ENCFORGE.
ENCFORGE е специално създаден за инфраструктура за изкуствен интелект (AI), като сканира за близо 180 файлови разширения, обхващащи контролни точки на модели, векторни бази данни, набори от данни за обучение и индекси на вграждания, заедно с файлове, специфични за macOS, като Keychain хранилища, Xcode проектни файлове и документи на Apple Pages и Numbers.
„Автономен агент логически анализираше своите цели, събираше и повторно използваше идентификационни данни, придвижваше се хоризонтално, установяваше постоянство и унищожи база данни, като през цялото време описваше намеренията си“, отбелязаха от Sysdig тогава. „Нито една от отделните техники не беше нова или сложна. Забележително обаче е, че модел с изкуствен интелект ги свърза в цялостна рансъмуеър операция срещу пренебрегната публично достъпна инфраструктура.“
Microsoft в своя анализ заяви, че е наблюдавала два компрометирани Service Principals, свързани с един и същ tenant, като единият е използван за разузнаване и откриване на ресурси, а вторият — за унищожителни операции и събиране на идентификационни данни.
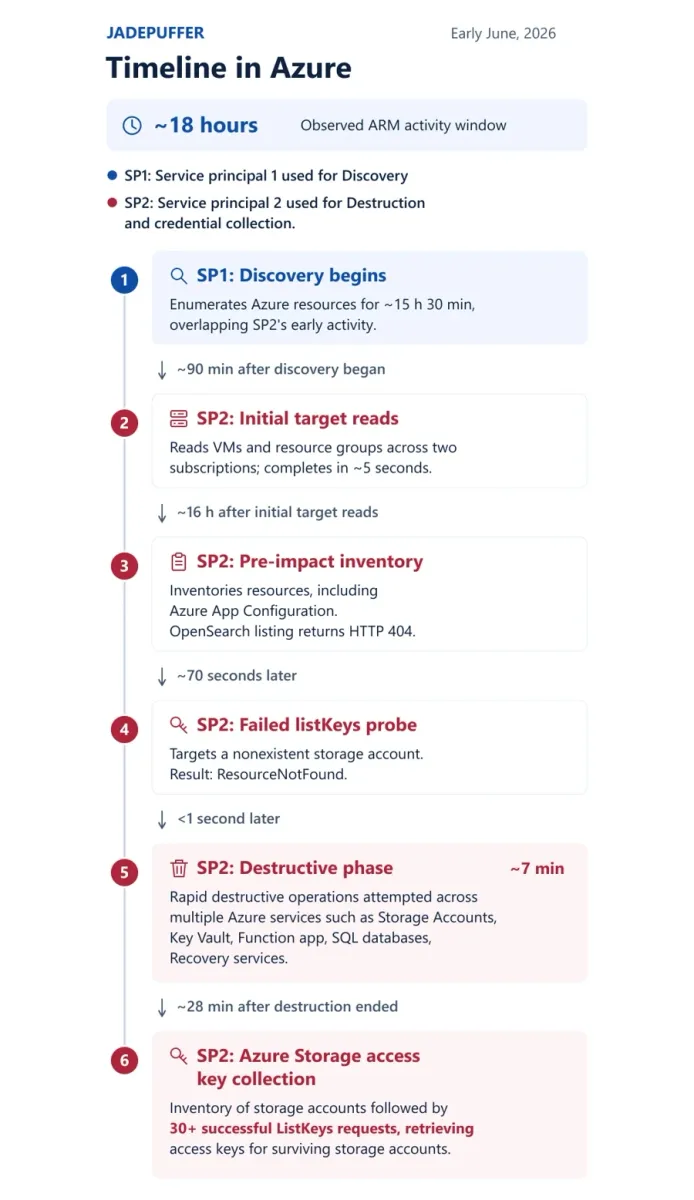
Дейността по изброяване беше насочена към виртуални машини в Azure, абонаменти, ресурсни групи и ресурси за близо 16 часа, извършвайки над 300 операции за четене през този период. Вторият компрометиран Service Principal също се включи в собствени операции по откриване 90 минути по-късно, изброявайки виртуални машини и ресурсни групи в два абонамента в рамките на пет секунди.
След 16 часа вторият Service Principal също успешно изброи конфигурационните хранилища на Azure App Service, най-вероятно в опит да търси изложени идентификационни данни. Малко след това бе съобщено, че този Service Principal е извършил над 150 операции, свързани с унищожаване или събиране на данни за достъп, в рамките на 35 минути.
Общо разрушителната последователност продължи около седем минути и включваше над 100 опита за изтриване на акаунти за съхранение (storage accounts). Обект на атаката бяха също Azure Key Vault, Function App и App Service plan, както и множество Azure SQL бази данни. Всеки от опитите за изтриване на бази данни обаче завърши с неуспех поради използването на неподдържана версия на API за типа ресурс Azure SQL database.
„Повечето акаунти за съхранение в Azure, към които атакуващият се беше насочил, бяха успешно изтрити“, заявиха от Microsoft. „Въпреки това, защитните заключения на Azure ресурси и защитата от изтриване на ниво акаунт за съхранение блокираха опитите за изтриване на няколко от акаунтите, демонстрирайки стойността на независимите защитни мерки, които остават ефективни дори когато компрометираният акаунт разполага със широки административни права.“
Не е ясно как точно е бил компрометиран Service Principal, но от Microsoft отбелязаха, че неговият client ID, client secret и tenant ID са били публично изложени в некриптиран вид в публичен проблем (issue) в GitHub от служител на засегнатата организация. Въпреки че тайната е била премахната, тя е останала достъпна през публичната история на промените.
От Microsoft заявяват, че са засекли и повторно сканиране от инфраструктура, свързана със Storm-3168, срещу няколко Azure App услуги на различни клиенти, като добавят, че атаките най-вероятно са автоматизирани или скриптирани, имайки предвид разпределението на работата чрез множество Service Principals и интервалите от време между различните операции.
Крайната цел на атаката се оценява като свързана с рансъмуеър, тъй като е довела до изтриването на множество Azure ресурси в допълнение към ресурси за архивиране и възстановяване. Това подсказва, че авторът на заплахата е целил да затрудни способността на жертвата да се възстанови от разрушителната дейност. Въпреки това не е намерена бележка с искане за откуп или успешен изход на данни във връзка с това проникване.
„Тази активност подчертава по-широкия преход към атаки, организирани от изкуствен интелект, при които злонамерените субекти могат да координират сложни операции след компрометиране в облачни среди с по-голяма скорост и мащаб“, казаха от Microsoft. „С еволюцията на тези възможности, защитниците трябва по подобен начин да използват AI за разследване и реагиране в големи среди.“