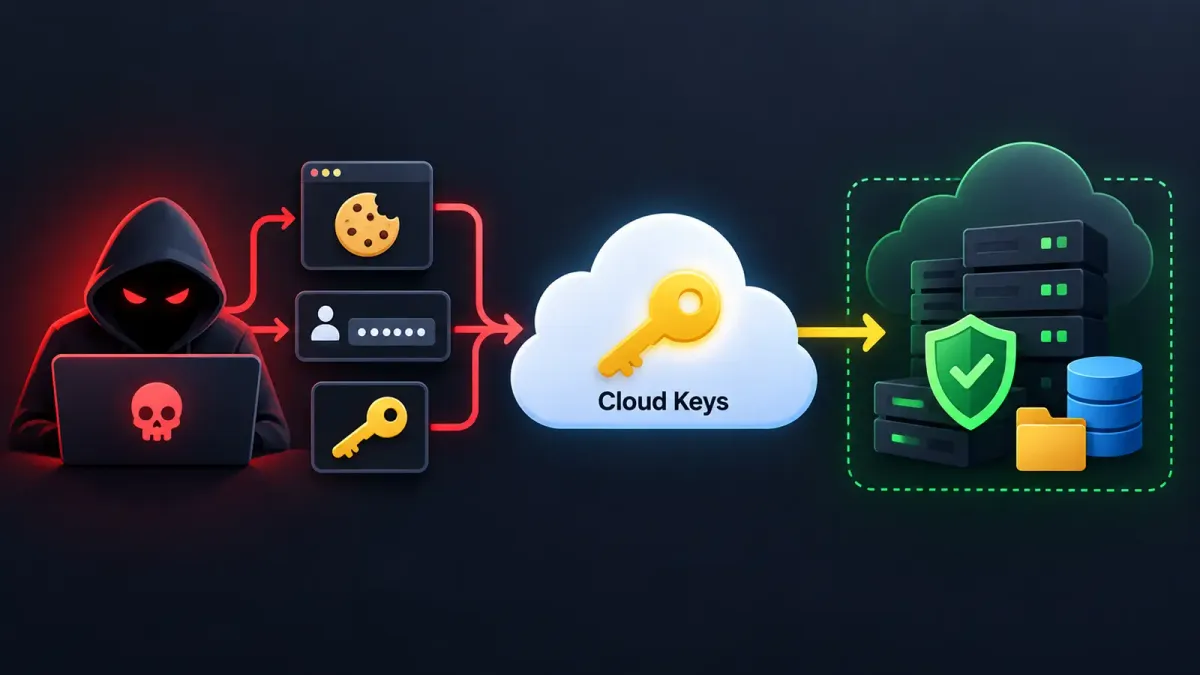
Зловредният софтуер за кражба на информация (infostealer) осигурява на киберпрестъпниците по-тих път към корпоративните облачни среди. Вместо да се пробиват през защитения периметър на облака, те инфектират устройство на разработчик или служител и вземат идентификационните данни, API ключовете и активните сесии, които вече се ползват с доверие от организацията.
Първоначалната инфекция може да дойде чрез фишинг, подвеждащи тегления на файлове или отровена софтуерна зависимост. След като стартира, софтуерът за кражба бързо събира данни от браузъра и локални тайни на разработчика, след което операторите могат да продадат този достъп на други киберпрестъпници.
Тези кампании все повече поставят под риск средите за облачни услуги, код и изкуствен интелект. Анализът на инфектираните системи установи, че Lumma C2, RedLine и Vidar представляват 85.7 процента от засечените инциденти.
Wiz.io посочва в доклад, споделен с Cyber Security News (CSN), че тайните за AWS и Google Cloud представляват съответно 46 процента и 13 процента от компрометираните тайни.
Валидният токен може да отвори облачни конзоли, хранилища за код, пайплайни за компилиране и услуги за изкуствен интелект, като изложи на риск данни или увеличи разходите. Този модел напълно отразява дневниците (logs) на софтуера за кражба на информация, подхранващи пробиви в сигурността, при които киберпрестъпниците купуват достъп, вместо да експлоатират уязвимости.
Hackers Don’t Need to Break Into the Cloud
Атакуващите често нямат нужда да преодоляват многофакторна автентификация. Токенът за сесия в браузъра се създава, след като легитимен потребител се впише. Ако зловредният софтуер открадне този токен и атакуващ го зареди в друг браузър, услугата може да третира атакуващия като автентикирания потребител.
Дълготрайните идентификационни данни разширяват тази възможност. Ключовете за достъп до AWS, запазени в конфигурационни файлове на разработчици, могат да осигурят директен програмен достъп, докато кешираните AWS SSO токени могат да позволят на атакуващ да получи нови временни идентификационни данни.
В Azure локалният CLI и кешовете за идентичност могат да разкрият токени за достъп или за обновяване (refresh tokens), информация за тенанта и профили. Компютрите на разработчиците в Google Cloud също са привлекателни, тъй като идентификационните данни за командния ред и пътищата до ключовете за сервизни профили могат да осигурят траен достъп до ценни производствени проекти.
Платформите за управление на изходния код добавят друг път: откраднат токен за хранилище, SSH ключ или сесия могат да изложат на риск частен код, CI/CD променливи и настройки за внедряване.
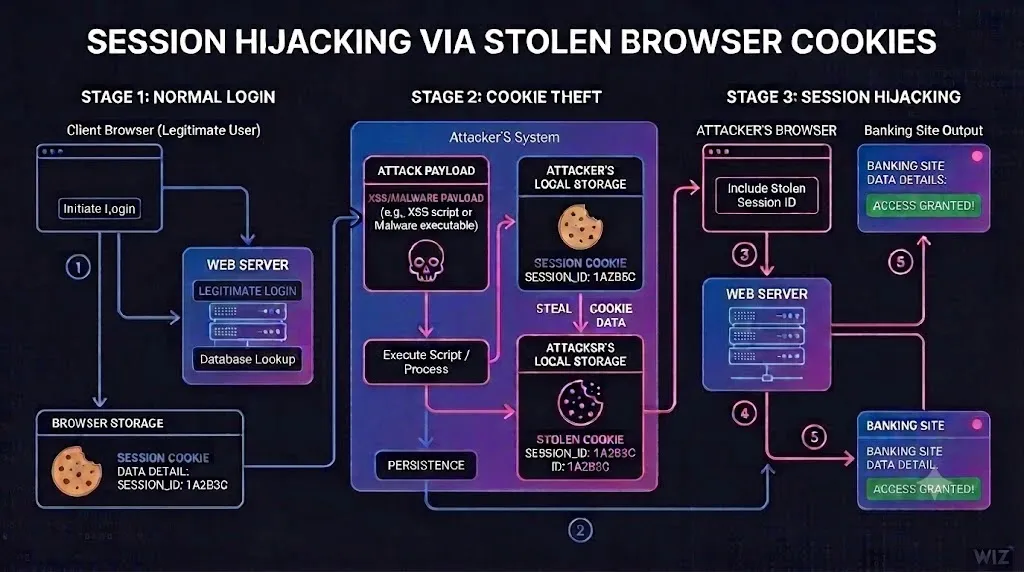
Токените за GitHub представляват приблизително 10 процента от откраднатите тайни, докато тайните за платформи за изкуствен интелект са 5 процента. Идентификационните данни за изкуствен интелект все повече стават част от същата плячка: откраднатите ключове могат да консумират услуги за сметка на жертвата, докато откраднатите сесии могат да разкрият вътрешна история на чатовете.
Рискът наподобява скорошните атаки срещу инфраструктура за изкуствен интелект, при които изложените системи създадоха път към ключове и свързани ресурси. Личните или слабо управляваните устройства на разработчиците могат да съдържат привилегирован бизнес достъп без същите корпоративни защиты.
Атакуващите са злоупотребявали с легитимни инструменти на Windows и троянски файлове, свързани с игри, докато софтуерът за кражба по веригата за доставки сега се насочва към сървъри за компилиране и CI/CD процеси, без да разчита на фишинг.
From Infection to Recovery
Операторите на зловреден софтуер като услуга (Malware-as-a-service) разпространяват програми за кражба, след което брокерите на първоначален достъп сортират откраднатите логове, потвърждават ценните профили и ги препродават. Следователно едно невнимателно изтегляне може да се превърне в облачен инцидент след инфекцията, както показаха кампаниите MacSync, насочени към разработчици.
Организациите трябва да третират потвърдена инфекция със софтуер за кражба на информация като инцидент с идентичността, а не просто като задача за почистване на зловреден софтуер. Изолирайте засегнатото устройство, разследвайте профилите, използвани на него, прекратете активните сесии и подменете паролите, API ключовете, SSH ключовете, облачните идентификационни данни и токените за хранилища от чисто устройство.
Екипите трябва да прегледат облачните логове, логовете за идентичност, за управление на изходния код и CI/CD за непознати сесии, нови ключове за достъп, необичайна активност с токени, промени в ролите и неочаквани хранилища.
Повторното изграждане на засегнатите крайни точки от чисти източници е по-сигурно, отколкото да се предполага, че премахването на зловредния софтуер премахва и откраднатия достъп. Превенцията трябва да намали стойността на данните, налични на крайните точки.
Използвайте краткотрайни идентификационни данни и идентичност на работното натоварване (workload identity), когато е възможно, защитете тайните с хранилището за ключове на операционната система или управляван трезор (vault), поддържайте устройствата на разработчиците управлявани и стриктно ограничете правата за достъп.
Поуките от излагането на веригата за доставки на LiteLLM също подкрепят фиксирането на зависимостите (pinning dependencies) и прегледа на поведението по време на компилиране. Силната многофакторна автентификация остава важна, но не е достатъчна, когато атакуващ може да повтори валидна сесия.
Организациите трябва да изискват контроли за достъп, базирани на устройства, за чувствителни услуги, да следят за компрометирани идентификационни данни и бързо да прекратяват сесии при промяна на сигналите за риск. Защитата на облака означава защита на всяка крайна точка, която съхранява неговите ключове.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| Целеви или злоупотребен файл | vbc.exe | Легитимен компилатор на Windows, за който докладът посочва, че атакуващите използват за изпълнение. |
| Целеви или злоупотребен файл | Roblox.exe | Пример за инфектиран с троянски кон файл, свързан с игри. |
| Целеви или злоупотребен файл | SkinChanger.exe | Име на файл, показано в примера на доклада на тема Valorant. |
| Целеви файл | ~/.aws/config | AWS профили и конфигурация на акаунт. |
| Целеви файл | ~/.aws/credentials | AWS ключове за достъп и тайни ключове. |
| Целева директория | ~/.aws/cli/cache/ | Кеш на AWS CLI, който може да съдържа временни идентификационни данни. |
| Целева директория | ~/.aws/sso/cache/ | Кеш на AWS SSO токени. |
| Целеви файл | .azure/accessTokens.json | Токени за достъп и обновяване на Azure CLI. |
| Шаблон за целеви файл | .azure/msal_token_cache.* | Кеш за автентификация на Azure CLI. |
| Целеви файл | azureProfile.json | Детайли за абонамент и абонат (tenant) на Azure. |
| Целеви файл | %localappdata%\.IdentityService\msal.cache | Кеш за идентификация на Microsoft. |
| Целеви файл | msalv2.cache | Алтернативно име на кеша за идентификация на Microsoft. |
| Целева директория | %USERPROFILE%\.azure | Директория за автентификация на Azure CLI. |
| Целеви файл | credentials.db | Токени за обновяване на Google Cloud CLI. |
| Целеви файл | access_tokens.db | Токени за достъп на Google Cloud CLI. |
| Целеви файл | application_default_credentials.json | Идентификационни данни по подразбиране за приложения в Google Cloud. |
| Целеви директории | ~/.config/gcloud/, %appdata%\gcloud\ | Локации с данни за Google Cloud CLI. |
| Целева променлива на средата | $GOOGLE_APPLICATION_CREDENTIALS | Сочи към файл с ключ за сервизен акаунт. |
| Целеви файлове | ~/.config/gh/hosts.yml, %APPDATA%\GitHub CLI\hosts.yml | Локации за токени и конфигурация на GitHub CLI. |
| Целеви файлове | ~/.git-credentials, $XDG_CONFIG_HOME/git/credentials | Хранилища за автентификация на Git. |
| Целеви файлове | ~/.ssh/id_rsa, ~/.ssh/id_ed25519 | Частни SSH ключове. |
| Целеви променливи на средата | GITHUB_TOKEN, GH_TOKEN | Променливи за токени за достъп до GitHub. |
| Целеви бисквитки | user_session, __Host-user_session_same_site, _gh_sess | Сесии на браузъра за GitHub. |
| Целеви файлове | ~/.config/glab-cli/config.yml, %USERPROFILE%\.config\glab-cli\config.yml | Локации за токени и конфигурация на GitLab CLI. |
| Целеви файлове | /etc/gitlab-runner/config.toml, ~/.gitlab-runner/config.toml | Конфигурация и токени на GitLab Runner. |
| Целеви файл | ~/.netrc | Възможна локация за съхранение на лични токени за достъп до GitLab. |
| Целеви променливи на средата | GITLAB_TOKEN, GITLAB_ACCESS_TOKEN, CI_JOB_TOKEN | Променливи за токени за достъп до GitLab. |
| Целева бисквитка | _gitlab_session | Сесия на браузъра за GitLab. |
| Целева бисквитка | __Secure-next-auth.session-token | Сесия на браузъра за ChatGPT. |
| Целеви файлове | credentials.json, .env | Възможни локации за съхранение на OpenAI API ключове. |
| Целева променлива на средата | OPENAI_API_KEY | Променлива за OpenAI API ключ. |
| Целеви файл | ~/.claude/.credentials.json | OAuth идентификационни данни за Claude Code под Linux. |
| Целеви файлове | ~/.claude/settings.json, ~/.claude/settings.local.json | Конфигурационни файлове за Claude Code. |
| Целеви променливи на средата | ANTHROPIC_API_KEY, ANTHROPIC_AUTH_TOKEN, CLAUDE_CODE_OAUTH_TOKEN | Променливи за Anthropic API и токени за сесия. |
| Рефериран файл на инструмент за сигурност | sensitive_files.yaml | Конфигурационен файл, цитиран заради правила за търсене на идентификационни данни; не е идентифициран като зловреден софтуер. |
Забележка: IP адресите и домейните са нарочно дезактивирани (напр. [.]), за да се предотврати случайно разрешаване на имена или създаване на хипервръзки. Възстановете ги само в контролирани платформи за киберразузнаване като MISP, VirusTotal или вашия SIEM.