Написването на работещ зловреден код (експлойт) преди беше бавната и изискваща високи умения част от дадена атака. Днес реалността е съвсем различна. Anthropic съобщава, че Claude Mythos Preview е открил уязвимости и самостоятелно е разработил работещ зловреден код за тях, без човешка намеса. Това подкопава предположението, върху което са изградени повечето програми за сигурност: че защитниците разполагат с време да разследват, Prioritize (приоритетизират) и действат, преди киберпрестъпникът да може да се възползва от дадена слабост.
Днес екипите по сигурност усещат натиск от четири посоки едновременно: 1. Броят на откритията продължава да нараства: 35 853 CVE бяха публикувани през първата половина на 2026 г., което е с около 49% повече спрямо същия период на предходната година. В същото време само 495 от тях са регистрирани като активно експлоатирани в реални условия през този прозорец, а 116 са били обект на атака още в деня на публикуването им.
2. Работещ зловреден код се появява все по-бързо, така че екипите разполагат с все по-малко време за реакция.
3. Оценките за сериозност (severity scores) не могат да покажат какво друго би могъл да експлоатира един атакуващ в дадена среда.
4. Инсталирането на корекции за сигурност все още зависи от наличните отстранявания на уязвимости, тестване и капацитет за внедряване, които не могат да се мащабират за една нощ.
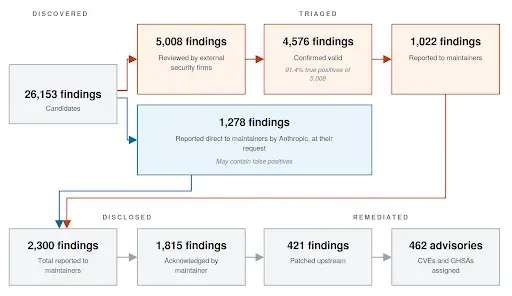
Актуализацията на Anthropic от 26 август илюстрира последната точка. От 2 300 уязвимости, разкрити на поддържащите ги среди, за 421 е било известно, че разполагат с налични корекции за сигурност, като компанията идентифицира човешкото триажиране и преглед като основно тесно място (bottleneck). Това ни довежда до неудобната истина: докато изкуственият интелект ускорява откриването, оценяването на констатациите и внедряването на корекции все още се движат с много по-бавното човешко темпо.
Преди да е налична корекция за сигурност или докато се чака нейното внедряване, екипите все още трябва да установят три ключови момента.
Три въпроса, които определят готовността за Mythos
Далекогледната защита се нуждае от точни и актуални отговори на три фундаментални въпроса.
- Уязвими ли сме? Кои активи би могъл действително да компрометира даден атакуващ, като се имат предвид вашата конфигурация, достъпност и условия за достъп?
- Работят ли нашите механизми за контрол? Дали защитите, които сте внедрили, наистина биха блокирали атаката или открили това поведение?
- Колко бързо можем да реагираме? Колко бързо екипът може да установи излагането на риск, да избере действие и да потвърди, че реакцията е била успешна?
За да станат нещата по-сложни, тези отговори имат срок на годност. Нова уязвимост може да засегне актив, който е преминал успешно последната си оценка. Промяна в политиките може да отслаби контрол, който преди това е блокирал атака. Промяна в инфраструктурата може да разкри workday нов път към критично важна система.
Днес вашата програма за валидация трябва да забелязва кога даден отговор може да се е променил и да тества отново.
Защо планираното тестване отстъпва място на валидацията, задвижвана от промени
Ръчният пентест е упражнение към определен момент от времето. Опитни тестери навлизат в дълбочина в договорен обхват за определен период и тази дълбочина все още трудно може да се постигне по друг начин. Но констатациите важат само за този обхват и само за този конкретен момент.
Автономното тестване за проникване (пентестинг) и симулацията на пробиви и атаки (BAS) направиха тестването повторимо и често, позволявайки на екипите да валидират защитите си между отделните одитни ангажименти и да проследяват дали корекциите подобряват резултатите. Но тестването по фиксиран график все още оставя промените непреทดвани до следващия цикъл. Седмичният ритъм оставя до една седмица между направена промяна и следващата оценка.
Следващата стъпка е валидация, която следва промяната.
Възникваща уязвимост, съответна атака или актуализация на конфигурацията трябва да задействат подходящия тест, съкращавайки периода, в който екипът не разполага с доказателства за настоящата си излагане на риск. Изследването на Gartner относно непрекъснатото тестване на офанзивната сигурност (Continuous Offensive Security Testing - COST) описва тази промяна към валидация, задвижвана от събития и свързана с оперативните работни процеси.
Това, което има значение сега, е колко бързо дадена промяна се превръща в тестван отговор. Определете кои промени задействат валидация, времето, което получава всяка от тях, и кой действа въз основа на резултата.
Как адаптивната валидация (Adaptive Validation) съпоставя всяка промяна с тест
В Picus наричаме този подход адаптивна валидация (Adaptive Validation). Това е тестване, което се задейства автоматично при промяна на заплахите и средите. Всяка значима промяна поставя специфичен въпрос, а този въпрос избира метода.
- Възникваща уязвимост поставя въпроса кои засегнати активи са наистина уязвими за експлоатация.
- Нова кампания за атаки пита дали съществуващите механизми за контрол спират нейните техники.
- Актуализация на политика пита дали засегнатите от нея механизми за контрол все още са ефективни.
- Промяна в инфраструктурата пита дали се е отворил нов път за атака.
Методите се захранват един друг. Уязвим актив може да изисква оценка на пътищата, които разкрива. Пропуск в контрола се нуждае от смекчаване на риска (mitigation), а след това и повторен тест, за да се докаже, че е отстранен.
И всяка констатация се нуждае от отговорник, така че валидацията да информира ежедневните решения и да дава на ръководителите потвърдено намаляване на риска вместо просто списък с констатации.
Вижте го на практика
На The Validation Summit '26 съоснователят и технически директор на Picus Волканер Ертюрк ще представи Proof at Machine Speed — сесия за това как валидацията на уязвимостите, валидацията на механизмите за контрол на сигурността и автономният пентестинг работят заедно срещу атакуващи, използващи изкуствен интелект. Срещата включва и демонстрация на живо, която прекарва нова уязвимост през валидация, отстраняване и повторен тест.
Изберете 14 октомври от 13:00 ч. ET или 15 октомври от 11:00 ч. BST. Регистрирайте се тук, за да запазите своето място.