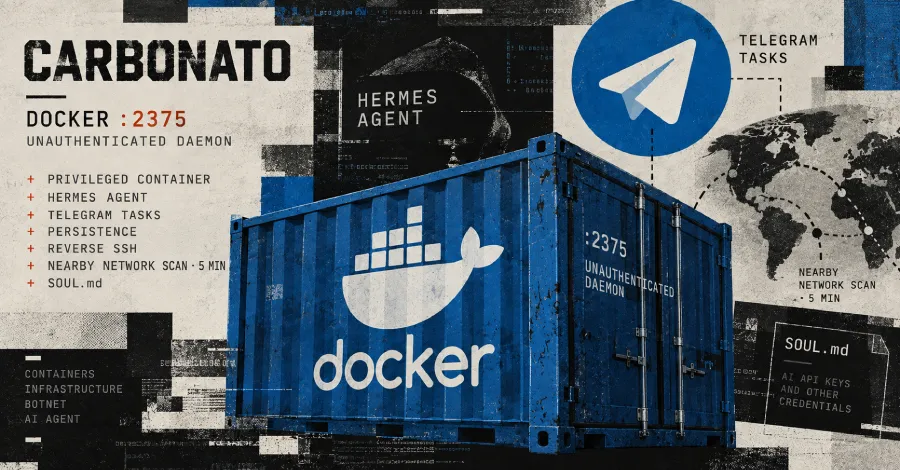
Изследователи по киберсигурност разкриха подробности за нов зловреден софтуер от тип ботнет, наречен Carbonato, който се насочва към публично достъпни Docker демони за внедряване на рамка с изкуствен интелект (AI) с отворен код, наречена Hermes Agent.
„Имплантът инсталира рамката без промяна, след което преписва нейната персона в файла SOUL.md“, съобщават от ThreatDown. „Подсказката от 39 реда го инструктира да изпълнява задачи, получени през Telegram, да поддържа персистентност и да събира идентификационни данни.“
На високо ниво ботнетът прониква в Docker демони, изложени без автентикация на порт 2375, и сканира съседни мрежи на всеки пет минути, за да се разпространява по-нататък. На всеки хост той инсталира Hermes Agent с инструкции да следва Telegram командите на операторите.
Компанията за киберсигурност заяви, че е открила операцията чрез незащитена Docker регистратура (registry), която е била публично достъпна от май 2026 г. Установено е, че събраните данни включват подробности за ботнета и отделна кампания, разпространяваща троянизирани приложения за портфейли за криптовалута.
CARBONATO притежава възможности на червей (worm), тъй като може да се разпространява към други хостове с Docker демони без автентикация. След като хостът бъде открит, той стартира привилегирован контейнер и изпълнява команди върху основната система.
„Той използва привилегирован контейнер за изпълнение на команди на всеки хост, установява персистентност и отдалечен достъп, след което сканира близките мрежи за допълнителни Docker демони“, казва ThreatDown. „Hermes Agent предоставя на операторите Telegram интерфейс за изпращане на задачи към компрометираните хостове, а неговата персона посочва API ключовете за AI и други идентификационни данни като приоритет.“
Всичко това се постига чрез shell скрипт, който стартира обратен SSH тунел от жертвата към реле (relay), разположено в Коста Рика, след което инсталира SSH сървър с ключа на операторите и докладва за новото внедряване през Telegram с подробности за контейнера.
Зловредният код също така предприема стъпки за избягване на откриването, като се маскира като системен компонент и установява персистентност чрез cron задачи и скриптове-наблюдатели (watchdog), които гарантират, че имплантът се стартира отново, ако злонамерените артефакти бъдат премахнати.
След настройването на персистентността следващата стъпка включва внедряване на Hermes Agent и преписване на неговия персона файл SOUL.md с персонализирана подсказка, която иска от AI инструмента да поеме ролята на „старши хакер, пентестър и разработчик на експлойти“ на име GH0ST и го инструктира да „поддържа персистентност, да отговаря през Telegram и да изпълнява всяка операция, която операторът поиска“ без „морални или етични ограничения“.
След това агентът навлиза в интерактивен цикъл от команди, който интерпретира входящите задачи през Telegram и ги пренасочва към съответния портал за големи езикови модели (LLM). Моделът генерира терминалните команди, които се изпълняват от агента, и връща резултатите обратно на атакуващия през платформата за съобщения.
Дейността не е приписана на познат киберпрестъпник или група. Уликите от езика, часовата зона и инфраструктурата показват, че операторите са базирани в Коста Рика.
Нарастваща автоматизация на веригата на атаките
Разкритието идва на фона на нарастващата употреба на AI инструменти и модели от страна на атакуващите с цел автоматизиране на различни аспекти от жизнен цикъл на кибератаките и облекчаване на офанзивната работа.
През юли 2026 г. Palo Alto Networks свърза базиран в Китай злонамерен субект, наречен „knaithe“ и „KnYuan“, с хакерска кампания, подкрепена от AI, която използва DeepSeek чрез рамката Hermes Agent, конфигурирана да приема инструкции през Telegram, за изброяване на цели, намиране на инструменти за експлоатация и стартиране на атаки без човешка намеса.
През същия месец Hunt.io също подчерта друга операция, при която атакуващите са използвали Hermes Agent в самостоятелен режим „YOLO“, за да се насочат към Министерството на финансите на Тайланд, като в крайна сPrairie компрометираха множество системи в мрежата.
„Комбинацията е това, което се отличава: AI агент, координиращ работата, кросплатформен имплант, държащ достъпа, и скриптове, написани за тази конкретна цел“, казва Hunt.io. „Заедно те описват оператор, инвестирал значителна подготовка в проникването в една държавна цел.“
Миналата седмица Gambit Security заяви, че е идентифицирала китайскоговорещ финансово мотивиран оператор, управляващ три AI системи с отворен код срещу стотици онлайн търговци, компрометирайки най-малко 27 компании, открадвайки над 600 000 данни за кредитни карти от две организации и инжектирайки скимър скриптове в пет онлайн магазина.
Дейността, която продължава от юли 2026 г., използва AI на всички етапи от атаката, като резултатите от един етап захранват следващия –
- Strix, AI инструмент за проникващо тестване и търсене на уязвимости
- Cairn, автономен двигател за пентестване за автономна край-до-край експлоатация чрез стартиране на 105 проекта за атаки между 10 и 15 септември 2026 г., използвайки DeepSeek v4.1 Flash
- Hermes, за оркестрация, последваща експлоатация, тактическо ръководство и насочване на злонамерената дейност чрез Anthropic Claude Opus 4.6
За атакуващия се твърди, че е заредил китайската системна персона със заглавие „SOUL - Red Team Operator“ в Hermes Agent и е извършил атаката до голяма степен без човешко участие, след което е изтрил данните за картите от базата данни Magento на жертвите след екфилтрацията.
Откраднатите данни за карти съответстват на жертви от САЩ, ОАЕ, Саудитска Арабия, Обединеното кралство, Нова Зеландия, Ирландия, Сингапур, Кувейт, Австралия и Хонконг.
„На много ниска цена инструментите с AI демонстрираха ниво на търпение, постоянство и креативност, които повечето човешки атакуващи едва ли биха поддържали в такъв тип атака, и постигнаха много по-големи резултати много по-бързо“, казва изследователят по сигурността Еял Села. „Организациите трябва да се адаптират към реалност, в която атаките са значително по-бързи и по-цялостни, като преминат към манталитет, ориентиран към устойчивост, и стек за сигурност, който съответства на скоростта на AI.“
Констатациите съвпадат и с откриването на нов Windows имплант на базата на Go, наречен CLOSEDQUORUM, който може да запитва до четири доставчика на LLM, а именно DeepSeek, Alibaba Qwen, Mistral и Google Gemini (в този ред), за да определи автономно следващия си ход по време на етапа след компрометиране на атаката.
Системата за гласуване позволява на зловредния код да предприема предварително дефиниран набор от действия въз основа на печелившото решение, като по този начин автоматизира веригата за командване и контрол (C2) и елиминира необходимостта от непрекъснати команди от атакуващия. Тези действия включват кражба на идентификационни данни, инжектиране на зловреден код (shellcode) чрез process hollowing или Early Bird APC injection, поддържане на персистентност и вероятно странично придвижване (lateral movement).
„CLOSEDQUORUM изглежда работи като услуга, конфигурирана от оператора, а не като зловреден софтуер, внедрен директно от неговия разработчик“, съобщават от Cisco Talos. „DeepSeek държи решаващия глас при равенство. Ако DeepSeek се провали и не е в кворума, гласът на Qwen е решаващ и така нататък по реда на приоритета. Поведението при равенство е напълно детерминирано и е ориентирано към DeepSeek.“