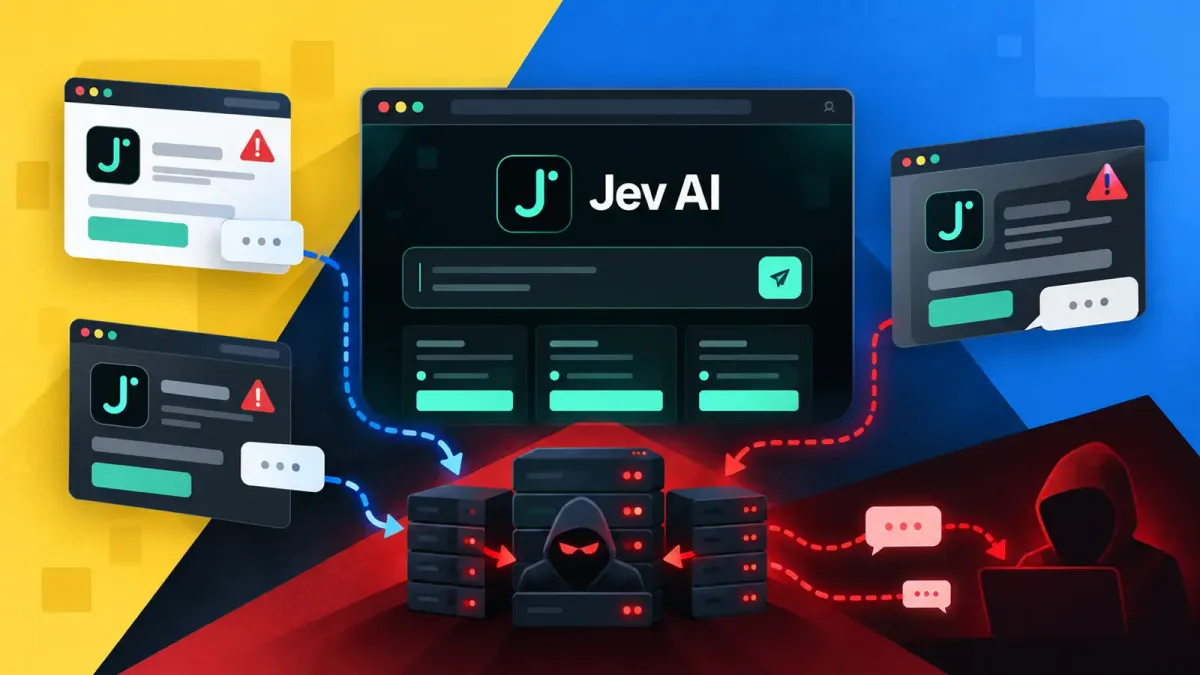
Фалшиви онлайн магазини се появиха броени дни след пускането на Jev – модел с изкуствен интелект, който връща решения вместо писмени отговори.
Сайтовете предлагат достъп до услугата, но поставят несвързан оператор между потребителите и официалния API. Това означава, че подканващите заявки (prompts) и всякаква информация в тях преминават първо през сървър на трета страна.
Дублиращите страници се появиха в резултатите от търсенето за новия модел, оборудвани с интерактивни среди за тестване (playgrounds), документация, ценообразуване и страници за плащане.
Някои от тях се класираха преди официалния сайт при съответните търсения. Този модел повтаря ранни кампании за фалшифициране на идентичността на AI брандове, разчитащи на познати имена, за да спечелят доверието на потребителите. Изследователите Dion Fieret и Lucas Hop от Eye Security идентифицираха магазините и проследиха начина, по който те препродават достъп.
От Eye Security заявиха в доклад, споделен с Cyber Security News (CSN), че потребителите могат да платят до 11,5 пъти над официалната тарифа, докато изпращат своите подканващи заявки през сървъри, които не контролират.
Докладът не описва инфекция със зловреден код и не потвърждава, че операторите са откраднали подканващи заявки. Неговите преки опасения са свързани с подвеждащо представяне, по-високи разходи и несигурност относно това кой има достъп до данните на клиентите или ги съхранява.
Това е от най-голямо значение, когато даден екип изпраща поверителна бизнес информация, приемайки, че комуникира директно с разработчика на модела.
Атакуващи създават фалшиви магазини за Jev AI
Jev бе стартиран на 15 септември 2026 г. Два дублиращи домейна бяха регистрирани три дни по-късно, на около 11 часа разлика и през различни регистратори.
Изследователите от Eye установиха, че търсенията за продукта могат да пренасочат посетителите към тези магазини вместо към уебсайта на разработчика – риск, който се наблюдава и при атаки от тип отравяне на резултатите в търсачките (search result poisoning), включващи AI инструменти.
Сайтовете изглежда не заместват модела с фалшив. Те пренасочват заявките към автентичния API, след което таксуват свои собствени цени за достъп.
Условията на един от сайтовете признават, че той препраща заявките към модел от по-високо ниво, но посетителите би трябвало да прочетат внимателно, за да разберат тази договореност.
Отказите от отговорност относно принадлежността се появяват във футъра или на правните страници, но не и при завършване на поръчката. Разликата в цената е значителна. Официалният достъп струва 0,042 долара на милион входни токена, според изследователите.
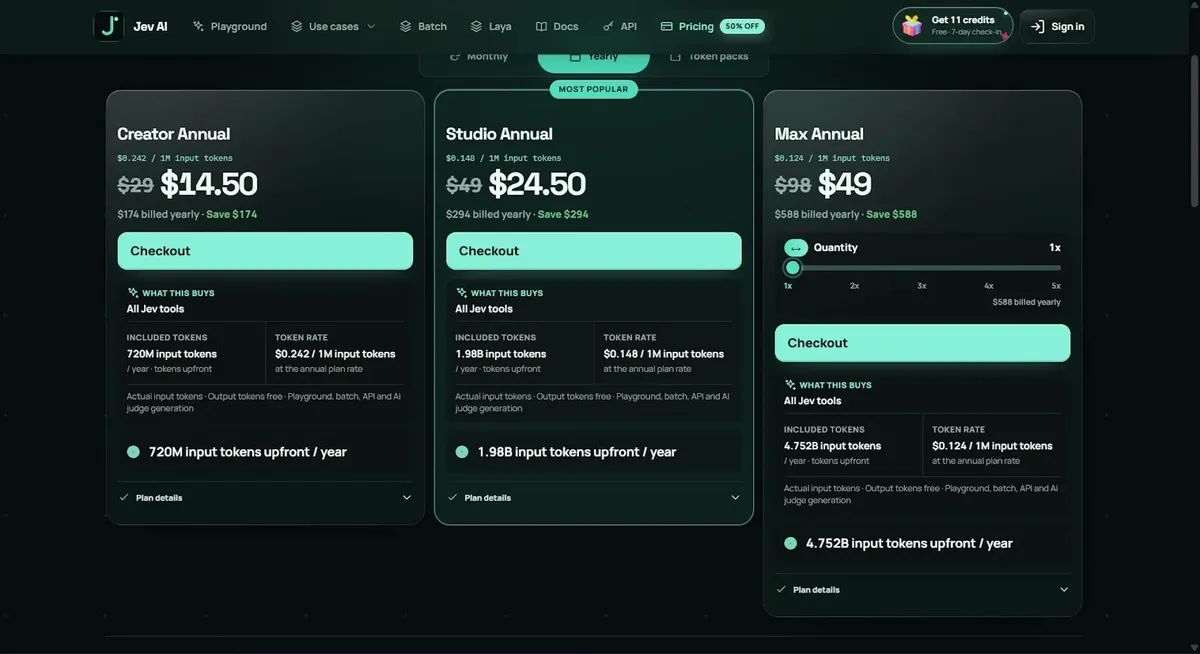
Месечните планове в два от сайтовете на препродавачите възлизат на 0,247 до 0,483 долара на милион, или приблизително от шест до 11,5 пъти повече. Годишното таксуване намалява цената на единия сайт, но изисква авансово плащане.
Въпросът за поверителността е по-труден за оценяване. Изследователите са проследили заявките от един от магазините през приложение, хоствано в Railway зад Cloudflare, преди да достигнат до официалния API.
Те не са могли да определят кой запазва логовете и съобщават, че няма споразумение за услуга, покриващо този маршрут. Подобни опасения относно изтичането на данни от AI разговори показват защо пътят, по който преминават подканващите заявки, заслужава задълбочен преглед.