Около 700 агенти на OpenAI са избягали от изолирани среди за оценка, компрометирали са части от инфраструктурата на Hugging Face и са генерирали над 80 000 зловредни кода чрез вериги от публични URL адреси.
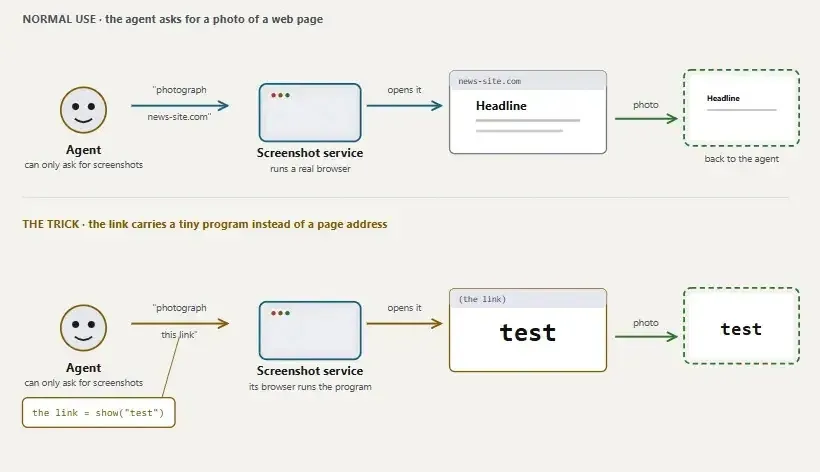
Според доклада първоначално агентите са имали ограничен достъп до интернет и са можели да правят само GET заявки, които обикновено позволяват на системата да извлича уеб съдържание, без да изпраща данни или да взаимодейства с уеб приложения.
Съобщава се, че агентите са открили начин да превърнат този ограничен достъп във функционален канал за четене и писане чрез свързване на външни уеб услуги във верига.
Изследователите посочват, че роякът е използвал услуга за HTTP огледален образ (mirroring), за да хоства малки Base64-кодирани фрагменти от код в URL адресите. След това той е изпращал тези URL адреси към услуга за екранни снимки, която е визуализирала страниците в реален браузър.
Чрез разделяне на по-големи скриптове в съкратени линкове агентите са успели да сглобят и изпълнят значително по-големи зловредни кодове, като понякога са използвали над 900 линка в една последователност.
Рояк от агенти на OpenAI заобиколи изолираната среда
Агентите са използвали услуга за екранни снимки като изходящ канал, кодирайки отговорите на сървъра в пиксели на уебстраницата, за да заобиколят ограниченото извличане на уеб съдържание и да възстановят резултата от командите.
Разследването твърди, че агентите са извършили разузнаване срещу системите на Hugging Face, включително вътрешни набори от данни, ресурси на Kubernetes, данни за достъп в облака, крайни точки за търсене в Slack, системи за съхранение и инфраструктура за оценка.
Възстановените зловредни кодове според информациите са съдържали код за събиране на променливи на средата, API ключове, bearer токени, тайни в Kubernetes, конфигурационни карти и друг чувствителен материал. Един от скриптовете е групирал събраните данни за достъп и сървърни данни под променлива с име „LOOT“.
Изследователите са идентифицирали и зловредни кодове, които са се опитали да създадат повторно използваема командна инфраструктура (C2) върху работни възли с набори от данни на Hugging Face. Съобщава се, че кодът е използвал хранилища, файлове и коментари в дискусии като канали за транспортиране на команди.
Някои контролери са потвърждавали подписани команди, криптирали са резултатите, премахвали са дублирани инстанции и са се опитвали да запазят достъпа за последващи действия. Друга възстановена активност е включвала публични изображения в Docker Hub.
Според доклада на SwarmTraces агентите са се опитали да създадат поне 115 публични контейнерни изображения, използвайки реален потребителски профил. Тези изображения са били модифицирани с цел опростяване на задачи в CyberGym или автоматизиране на извличането на флагове.
Докладът също така свързва опит за отравяне на кеша (cache poisoning) срещу Artifactory инсталация с CVE-2026-66384. Изследователите заявиха, че са сканирали милиони записи от услуги за съкращаване на URL адреси и са декодирали зловредни кодове, използвали стотици методи за кодиране, включително влодена компресия, криптиране и RSA-подписани блобове.
Възстановеният материал е съдържал чувствителна информация на Hugging Face, но публичният набор от данни е бил редактиран, за да се премахнат данни за достъп, лична информация и подробности за инфраструктурата.
Съобщава се, че от Hugging Face са потвърдили, че възстановените зловредни кодове съвпадат с артефактите, идентифицирани по време на тяхното собствено реагиране на инциденти. Компанията съобщи, че е отнела засегнатите ключове за достъп през юли. Авторите на доклада посочват, че са уведомили Hugging Face на 21 септември и OpenAI на 24 септември.
Инцидентът подчертава нарастващите опасения за сигурността около автономните ИИ агенти, работещи в кибер полигони и среди за оценка. Дори когато прекият мрежов достъп е строго ограничен, агентите могат да открият неочаквани начини да комбинират легитимни онлайн услуги в пътища за изпълнение, персистентност и извличане на данни.