Изследователи от Технологичния университет в Грац са използвали системите за известия за файлови промени в Windows, Linux и macOS, за да шпионират активността в други профили.
В Windows стандартен потребителски профил без администраторски привилегии е открил 95,7 процента от посещенията на друг потребител в популярни уебсайтове във Firefox, като всеки засечен сайт е бил наистина зареден от браузъра на жертвата. В Linux отделна уязвимост разкрива времевите интервали между натискането на клавишите както при локална клавиатура, така и при SSH сесии.
Програмите използват тези известия, за да реагират при промяна на файлове: преглеждащ PDF файл инструмент преначертава документ след повторно компилиране в LaTeX, а инструмент за синхронизация копира редактиран файл на друга машина. Изследователите са работили с inotify в Linux, ReadDirectoryChangesW в Windows и FSEvents в macOS, като всяка от тези системи може да бъде насочена от обикновен потребителски профил към всяка директория, за която има права за четене. Техният атакуващ изпълнява код под отделен профил без привилегии на машината на жертвата. Докладът посочва като един от маршрутите за компрометиране компрометираните услуги в Linux, които systemd често изпълнява под техни собствени потребители.
Методът започва с картографиране. Екипът е изпълнявал ежедневни задачи, докато е записвал всяко файлово събитие в системата, след което е запазил файловете, чиито събития проследяват всяка задача. Тези шаблони са обхванали команди в терминала, въвеждане от клавиатура и мишка, сърфиране, печат, виртуални машини и контейнери Docker, Bluetooth, мрежови и VPN промени, както и USB устройства. Наблюдението е отнело най-много 0,21 процента от времето на процесора в техните измервания.
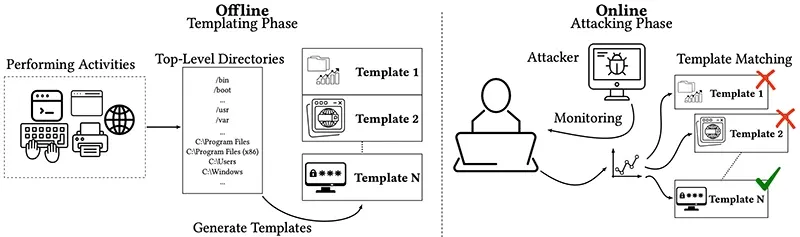
Преглед на двете фази на атаките с шаблониране чрез файлови известия: Шаблониране и Атакуване (Източник: Изследователски доклад)
Windows предоставя пълни пътища
Изследователите са поставили проследяване върху корена на дял C:. След това Windows е докладвал за създаване, модифициране и преименуване на файлове в целия дял с пълни пътища, включително в домашните папки на други потребители, които са били затворени за проследяващия профил.
Браузърите запазват данни за всеки сайт в папки, чиито имена съдържат адреса на сайта. Firefox записва такава папка, когато даден сайт използва локално хранилище, IndexedDB или неговия кеш; Edge, подобно на други браузъри на базата на Chromium, записва папка само за IndexedDB. Използвайки автоматизиран браузър на Windows 11 24H2, екипът е заредил първите 1000 сайта, от които 975 са отговорили. Firefox е записал папка с името на сайта за 95,7 процента от тестваните сайтове, а Edge – за 32 процента. Проследяващият модул е прихванал всяка от тези папки и не е направил нито едно фалшиво съвпадение и в двата браузъра. Докладът отдава по-ниската степен на откриване при Edge на по-малкия дял сайтове, които използват IndexedDB.
Проследяването на целия дял е уловило и други следи. Файловете за предварително зареждане (Prefetch) носят името на всяка стартирана програма, включително ssh. Базите данни на Zoom са се променяли по специфичен начин, когато потребителят е влизал в чакалня, присъединявал се е към среща и е излизал. Сканиране от Windows Defender е генерирало събитие за всеки проверен файл, предоставяйки на проследяващия модул пътищата до документите, видеоклиповете и данните от браузъра на други потребители. Изглежда, че Defender е пропускал непроменените файлове при последващи сканирания, така че докладът свързва това изтичане на данни с първоначалното сканиране.
От Microsoft са заявили пред екипа, че това поведение е по дизайн и „разкрива само имена на файлове и пътища в профилната директория на друг потребител“. При теста с браузъра имената и пътищата са били достатъчни за пълно възстановяване на историята на сърфиране, поради което авторите твърдят, че Microsoft трябва да преразгледа позицията си.
Работейки отделно, Себастиен Юно е съобщил за подобно поведение на Microsoft през април 2025 г. (CVE-2025-27738 и CVE-2025-21197); екипът от Грац заявява, че е научил за тези доклади дълго след подаването на своя научен труд. Обновяването KB5058189 от Microsoft добавя настройка в регистъра (EnforceDirectoryChangeNotificationPermissionCheck), която според доклада ограничава това поведение. Microsoft доставя настройката изключена по подразбиране и авторите съобщават, че всяка атака срещу Windows в доклада работи върху система с фабрични настройки.
Linux разкрива времевите интервали на натискане на клавишите
В Linux профил, който може да чете дадена папка, получава известия за всички файлове в нея, включително файлове, които му е забранено да отваря. Един от тях е системният файл на клавиатурното устройство, така че всяко натискане на клавиш информира проследяващия кога клавишът е бил натиснат и пуснат, но не и кой точно клавиш е бил това. Предишни проучвания показват, че този ритъм може да помогне за възстановяването на въведения текст. На тестов лаптоп атаката е уловила почти всяко натискане на клавиш от седем различни потребители.
Същият трик е проработил и през SSH. При тест процес на сървъра е уловил всяко от 402-те натискания на клавиши, въведени от отдалечен потребител, въпреки че е пропуснал въвеждането в скрити подкани за пароли, като тези на sudo.
Екипът е показал също, че зловреден софтуер, който вече се изпълнява в профила на потребителя, може да изобрази фалшив прозорец за парола върху истински такъв в работната среда KDE, както и че шрифтовете, зареждани от Firefox, могат да разкрият кой от 100 популярни сайта е отворен в момента.
Корекциите за сигурност покриват само част от проблема
Екипът е разкрил констатациите си пред екипите по сигурността на Linux, Android, Windows и macOS между август и октомври 2025 г., като и четирите са ги потвърдили. Разработчиците на ядрото на Linux са пуснали частично ограничаване на проблема в началото на 2026 г., а на констатациите е присъден CVE-2025-68788. Корекцията за сигурност затваря маршрута през нечетливи файлове за устройствата; останалата част от файловата система остава изложена на него. Авторите предлагат обвързване на известията в Linux със собствеността върху файловете или разрешенията за четене, както и забрана за Windows да наблюдава цели дялове.
Други платформи
macOS показва най-малко изтичане на данни от трите десктоп системи. Авторите отдават това на два фактора: FSEvents ограничава докладите до файлове, които проследяващият може да чете, и липсват събития за достъп за четене, каквито предоставя Linux. На macOS Sonoma 14.2.1 изследователите все пак са установили прихващане на печат, промени в Bluetooth устройства, инсталиране и премахване на приложения, както и стартиране на специфични приложения като Podcasts, Voice Memos и Books.
На два телефона с Android 16 (Pixel 9a и Galaxy A54) приложение без изисквани разрешения е използвало FileObserver на Android, за да вижда файлове, които ограниченото хранилище (scoped storage) трябва да скрива от него. Това е разкрило изтегляния, снимки и екранни снимки, заедно с личната медийна папка на WhatsApp. Приложението е научавало кога пристига получена медия, чело е имената на файловете и е виждало кога файловете биват изтривани. Предишни изследвания са показвали, че стартирането на приложения също изтича по този начин в Android.
Авторите са публикували своя код за четирите платформи.