Лятото на 2026 г. научи сектора за сигурност на нова фраза: откраднат акаунт за изкуствен интелект. В края на август, както съобщи BleepingComputer, Anthropic реагира на прехващането на Claude сесии от софтуер за кражба на данни (infostealer), като излезе от профилите на потребителите, изтри запазените методи за плащане и възстанови сумите за такси, идентифицирани като неоторизирани.
Това е страната на предлагането. Докладът на SOCRadar за излагане на AI самоличности се насочва към страната на търсенето: предприятията, чиито служители са компрометираните идентификационни данни, предлагани за продажба.
Започвайки от над един милион записа от софтуер за кражба на данни, свързани с AI услуги в над 80 000 корпоративниโดмейна, изследването стесни обхвата до 482 водещи утвърдени предприятия, за да отговори на един въпрос: когато вход в AI система попадне в лог на инфостийлър, чий е той и какво получава купувачът?
От тези 482 компании, 68% са организации с милиардни приходи от 36 държави и осем сектора, концентрирани основно в Северна Америка, като десетки от тях са в класациите на Forbes.
Между тях се намират 5 434 записа от софтуер за кражба на данни, свързани с 1 500 уникални корпоративни имейл адреса, като 295 от 482-те компании са се появили през последните 90 дни.
ChatGPT доминира в набора от данни; Hugging Face и Replit показват, че инструментите за разработчици също са изложени на риск
Разпределянето на данните по платформи показва едно име, което поглъща диаграмата. Прихваната сесия от ChatGPT или OpenAI се появява при 358 от 482-те компании, като тези организации притежават около 90% от всички записи в проучването. Zapier, Notion, Hugging Face, Replit, Lovable и ElevenLabs изостават значително.
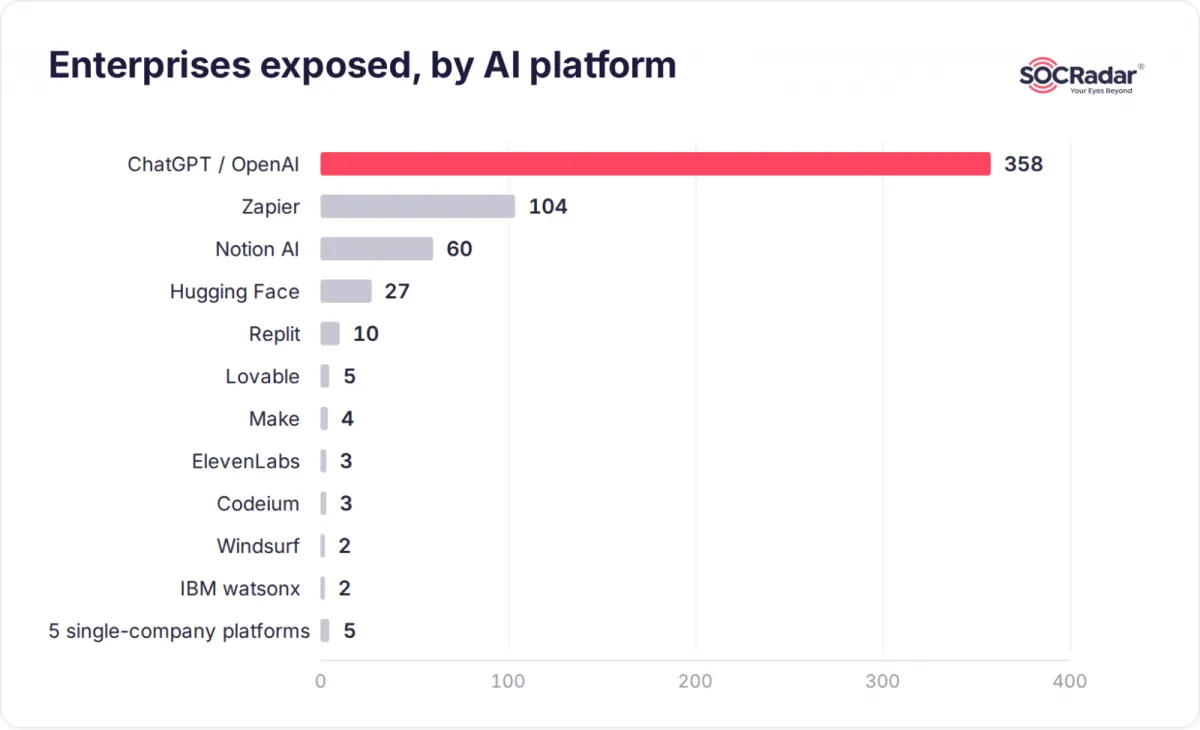
Това отклонение е важно, но по-интересната част е кой липсва. В челните редици няма Claude. Няма и Gemini.
Това е навременно предупреждение. Собственият инцидент на Anthropic от края на август показа, че Claude сесиите стават мишена в момента, в който се появят в достатъчен обем; платформата просто има по-малък корпоративен отпечатък за събиране към днешна дата.
Урокът за един ръководител по информационна сигурност (CISO) не е „изберете по-безопасен асистент“. Той е, че рискът следва потребителите, а потребителите са навсякъде, където вашите политики липсват.
Има ли вашиятโดмейн записи в логовете за откраднати AI данни? Проверете за 10 секунди.
Въведете един служебенโดмейн, за да видите за кои AI платформи има откраднати входни данни на служители, колко са записите и колко са скорошни.
Не изисква регистрация, обновява се ежедневно за 44 AI платформи.
Защо откраднат AI акаунт е по-опасен от открадната парола
Традиционните идентификационни данни отключват едно приложение. Акаунтът за изкуствен интелект представлява четири неща едновременно: архив с възможност за търсене, среда за изпълнение, ресурс за фактуриране и цифрова самоличност. Открадната сесия предава и четирите без да изисква парола.
Историята на разговорите представлява самият пробив
Служителите поставят изходен код, клиентски записи, договори и непубликувани планове в запитванията (prompts). Акаунтът се превръща в хранилище на корпоративна памет и всеки, който възпроизведе сесията, наследява този архив, преди въобще да е докоснал вътрешна система.
Сесийните бисквитки заобиколят многофакторната автентификация (MFA)
Откраднатата бисквитка е активна сесия. Както отбелязва Джереми Кърк от Okta, сесийните токени и API ключовете се търсят именно защото могат да бъдат преизползвани за заобикаляне на автентификацията, базирана на идентификационни данни. Смяната на паролата оставя нападателя вписан в системата.
Автономните агенти действат с правомощията на служителя
Платформите за автоматизация поддържат постоянни OAuth права към CRM, имейл и системи за съхранение. Открадната сесия в Zapier позволява на киберпрестъпник да създаде работен процес, който извлича данни по график от доверено IP пространство на доставчика.
API ключовете са пари, капацитет и прикритие – LLMjacking
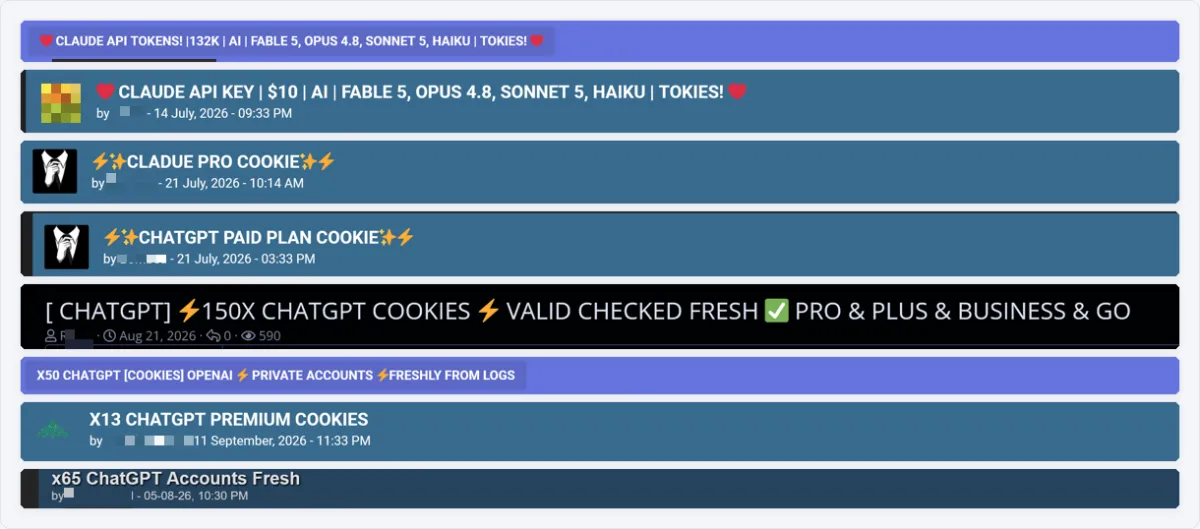
Ключовете, копирани в приложение за бележки или страница с настройки на работното пространство, се прихващат заедно с всичко останало, след което се таксуват на жертвата или се препродават. Незаконни търговци продават достъп с отстъпка до акаунти за Claude, Gemini и Cursor с гаранция за връщане на пари.
Технологиите водят, но рискът е навсякъде
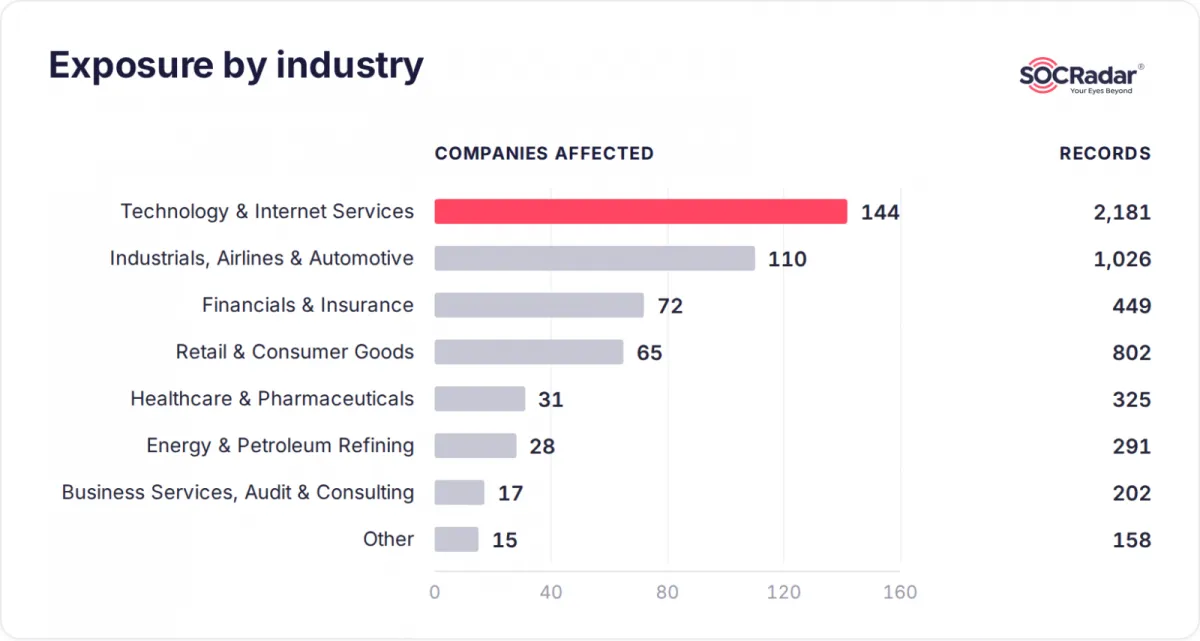
Технологичните компании и фирмите за интернет услуги са най-голямата група – 144 компании и 40% от всички записи, като тези фирми съхраняват данни за множество последващи клиенти.
Индустриалният сектор, финансовите услуги, търговията на дребно, здравеопазването и енергетиката също присъстват осезаемо.
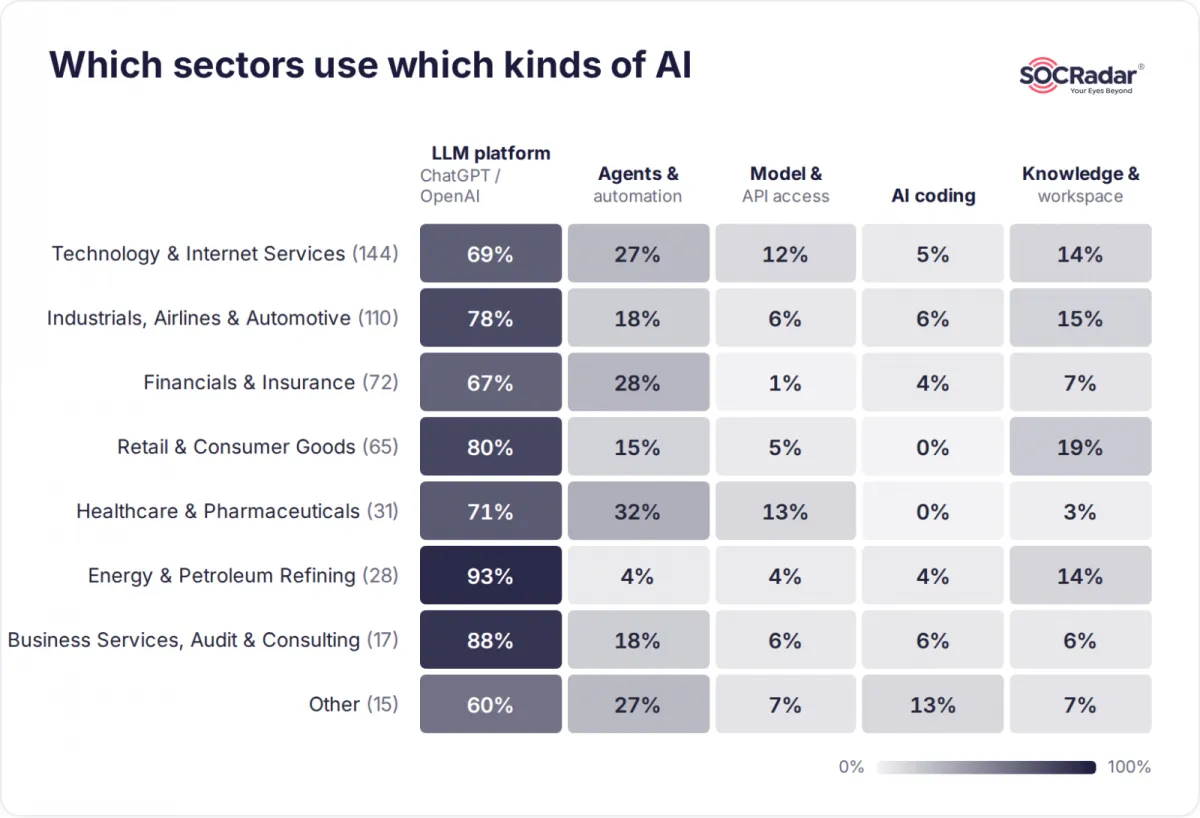
Ако разделим същите сектори според вида на изложения AI, профилът на риска се променя. Излагането на платформи за големи езикови модели (LLM) е почти universalно, като е най-високо в енергетиката – 93% от засегнатите компании.
Рискът при агентите и автоматизацията, който пренася правомощията на служителя в други системи, е концентриран в здравеопазването, финансовите услуги и технологиите.
Нищо от това не изисква автономна мрежа от AI агенти. Достатъчен е един служител, един неуправляван лаптоп, една запазена парола за ChatGPT и един масов софтуер за кражба на данни, който се продава в Telegram канали от 2022 г.
Какво да направите по въпроса
Мерките за контрол не са екзотични. Новото е, че AI платформите вече принадлежат към същото ниво на приоритет, както вашият доставчик на самоличност и вашите хранилища за код.
- Поставете всяка AI платформа зад SSO с кратка продължителност на сесиите: Използвайте OAuth 2.0 / OIDC с ротация на токените за опресняване (refresh tokens), така че откраднатата бисквитка да изтече, преди да може да бъде продадена. SSO премахва запазената парола, но не и активната сесийна бисквитка, и не прави нищо за акаунти, създадени преди въвеждането на политиката.
- Ограничавайте обхвата, лимитирайте и ротирайте API ключовете: Задействайте сигнализация при използване от непознати ASN мрежи или в необичайни часове – това е отпечатъкът на LLMjacking.
- Мониторирайте за повторно използване на сесийни токени: Сесия, която променя държавата или отпечатъка на устройството по средата на използване, е преизползвана сесия. Третирайте всеки служител, появил се в лог за откраднати данни, като инцидент с крайно устройство, а не просто като за смяна на парола.
- Първо открийте нерегламентираните акаунти (shadow accounts): Не можете да ротирате това, за чието съществуване не знаете. Започнете с проверка кои от вашите домейни вече се появяват в логове за откраднати данни. Можете да използвате безплатния инструмент на SOCRadar за проверка на AI самоличности.
В заключение
Отговорът на Anthropic спрямо техния собствен инцидент е модел, който си струва да бъде копиран: компанията анулира сесиите, премахна методите за плащане, с които атакуващите злоупотребяваха, и уведоми хората, чиито машини са били заразени, преди измамата да ги засегне.
Вижте пълния доклад на SOCRadar.
Спонсорирано и написано от SOCRadar.