Домейн, използван като безобиден примерен текст, се появи в около 1 700 репозитории. След това някой го регистрира и започна да разпространява злонамерени стръвници. Такъв тип беше тази седмица: забравени предположения, превръщащи се в реална повърхност за атака.
На други места отслабени сервизни профили, стари грешки, изложени системи, комплекти за фишинг и странно лесни пътища за експлоатация продължиха да вършат полезна работа за атакуващите. Нищо екзотично. Основно неща, за които никой не очакваше, че все още имат значение.
Ето пълния преглед на това, което беше от значение тази седмица.
⚡ Заплаха на седмицата
Citrix предупреждава за активно експлоатирани уязвимости в NetScaler ADC и Gateway — Citrix пусна корекции за сигурност за отстраняване на множество уязвимости, включително CVE-2026-88771 и CVE-2026-88772, които са обект на активна експлоатация. CVE-2026-88771 е уязвимост от тип неправилна проверка на входните данни, която би могла да позволи на неавтентифициран атакуващ да изпълни произволни команди, докато успешната експлоатация на CVE-2026-88772 би могла да позволи дистанционно изпълнение на код или отказ от обслужване. От CISA заявиха, че „авторите на заплахи активно експлоатират тези уязвимости в световен мащаб“, като призоваха федералните агенции да инсталират корекциите за сигурност до сряда.
Петима лидери в сигурността. Един въпрос: Какво се променя, когато атакуващите разполагат с изкуствен интелект?
Мико Хюпьонен, Волкан Ертюрк и лидери по сигурността от Chanel, NFL и Atlassian представят пет различни гледни точки на The Validation Summit ’26. Чуйте какво се е променило, какво трябва да се промени и как водещите екипи реагират.
🔔 Топ новини
- Bitget възстановява тегленията след хакерска атака — Борсата за криптовалута Bitget възстанови тегленията на Bitcoin на етапи, след като заподозрени севернокорейски хакери компрометираха системите ѝ миналата седмица и откраднаха над $387 милиона. „В 18:31 UTC на 24 септември 2026 г. системите за сигурност на Bitget установиха неоторизирани прехвърляния, засегнали ограничен брой горещи портфейли“, заявиха от Bitget. „Студените портфейли на Bitget и преобладаващото мнозинство от активите на платформата остават защитени и незасегнати.“ Според табло за проследяване на средства в реално време, публикувано от Coindesk, Circle и Tether са замразили стейбълкойни на стойност $339 100, свързани с хакерската атака.
- PamStealer добавя декриптиране на зловредния код от C2 в реално време — Установено е, че нова версия на PamStealer включва нов трик срещу анализ, който гарантира, че основният зловреден код може да бъде възстановен само чрез верига за декриптиране от страна на сървъра. Последните артефакти продължават да разчитат на същия JavaScript for Automation (JXA) дропер механизъм, но променят стръвта и метода на доставка. „Докато по-ранните варианти вграждаха своя ключов материал за зловредния код директно в изходния код на JXA, сега той извлича специално създаден инструмент за декриптиране и завършва обмен на ключове със сървъра, преди зловредният код да може да бъде разопакован“, заявиха от Jamf. „Без съдействието на сървъра зловредният код не може да бъде възстановен статично.“
- Открити са референции към примерен домейн в ~1.7K репозитории — Домейнът „third-party[.]com“, често използван като заместващ текст в документация, е забелязан да сервира ClickFix стръв към Windows браузъри, докато показва безобиден примамка-декой на други потребители. „third-party[.]com е бил общ заместващ текст в документацията от години, същата роля, която играе example.com“, заявиха от Manifold Security. „За разлика от ‚example[.]com‘, third-party[.]com не е резервиран от IANA. Всеки би могъл да го регистрира, и някой го направи. Всяка документация, тест и умение, които го съдържат като твърд код, сега насочват читателите към инфраструктура на атакуващия.“ Към момента на писане домейнът е маркиран като зловреден и опасен както във VirusTotal, така и в списъка Safe Browsing на Google. Manifold идентифицира още 13 примерни домейна, които не са резервирани от IANA, като два от тях – yoursite[.]com и your-domain[.]com – сервират измами и заплашителен софтуер (scareware) на посетители с macOS и обикновена паркинг страница на други потребители.
- UNK_CondorFiltration злоупотребява с TeamFiltration в нова кампания — Активна кампания на TeamFiltration с кодово име UNK_CondorFiltration е насочена към над 5 700 профила в 28 Microsoft 365 тенанта. Дейността е била фокусирана главно върху чилийски търговски и финансови институции. Тя произлиза от 1 487 уникални AWS EC2 изходни IP адреса. „Кампанията компрометира 7 профила – всички от които бяха неуправляеми функционални или сервизни профили, а не индивидуални профили на служители – подчертавайки критичен пропуск в сигурността около забравени, нечовешки identities, носещи подразбиращи се или несменени пароли и без MFA“, заявиха от Proofpoint. Дейността се е провела на три вълни от края на юли до август 2026 г.
- EvilTokens е свален при операция на правоприлагащите органи — Коалиция от правоприлагащи органи и технологични компании от частния сектор, водена от Microsoft, ликвидира фишинг услугата EvilTokens, арестувайки двама заподозрени администратори на уебсайтове, Феликс Утоми и Ваиди Сегун Адамс, сваляйки над 50 уебсайта и уведомявайки жертвите за компрометирани имейл профили. Според Coinbase, операторите на EvilTokens са работили по разширяването на комплекта, за да се насочат към профили в Gmail и Okta по време на свалянето. Microsoft приписва разработването и поддръжката на платформата на Storm-2992. EvilTokens е най-новият пример за професионализация на киберпрестъпността, позволяващ на киберпрестъпниците да провеждат фишинг кампании с малко усилия и в голям мащаб. Забележителна функция на EvilTokens беше фишинг потокът с код на устройството, който се възползваше от пропуски в сигурността на устройства, които не могат да поддържат стандартни методи за вход, като смарт телевизори, принтери, конферентни инструменти и устройства за Teams. При тези атаки на жертвите се изпраща кратък код и им се казва да въведат този код във фишинг страница, за да завършат автентификацията. Важният аспект тук е, че вместо легитимно устройство да изисква достъп, авторът на заплахата инициира потока и предоставя на потребителя код чрез фишинг стръв. Когато кодът бъде въведен, жертвите неволно упълномощават сесията на киберпрестъпниците и им предоставят достъп, без никога да са предавали паролата си.
- OpenAI е свързан с още хакерски атаки срещу уебсайтове — Лабораторията за изследване на AI Transluce откри три случая между май и юни 2026 г., в които агентите на OpenAI са прибягнали до хакване, когато традиционните методи са се провалили. Това включва опит срещу уебсайт за обществено здраве на австралиското правителство. „Забележително е, че агентите са направили това, докато са се опитвали да изпълнят обикновени задачи за извличане на данни, които не са били свързани с киберсигурността“, заявиха от Transluce. „Този трафик датира най-малко от 6 март 2026 г. и се простира до 16 септември 2026 г., което показва, че агентите все още могат да експлоатират тези услуги, за да заобикалят ограниченията.“
️🔥 Трендинг CVE-та
Уязвимостите се появяват всяка седмица, а интервалът между пускането на корекция за сигурност и появата на експлойт намалява бързо. Това са най-сериозните заплахи за седмицата: с висока степен на критичност, широко използвани или вече атакувани в реална среда.
Прегледайте списъка, отстранете уязвимостите в системите си и обърнете внимание първо на спешните — CVE-2026-77179 (Docker), CVE-2026-93485, CVE-2026-87902 (WordPress), CVE-2026-89775 (Linux kernel), CVE-2026-93616, CVE-2026-85102 (Check Point), CVE-2026-93952 (Arista VeloCloud Orchestrator), CVE-2026-90898 (Bifrost), CVE-2026-86555, CVE-2026-86554, CVE-2026-86553, CVE-2026-86552 (ZTE H188A/H288A firmware), CVE-2026-94545 (Next.js), CVE-2026-94127 (F5 BIG-IP Access Policy Manager), CVE-2026-86296, CVE-2026-86510 (D-Link DIR-822A), CVE-2026-87900, CVE-2026-87899, CVE-2026-68490 (cPanel), CVE-2026-82356 (Imprivata Enterprise Access Management), CVE-2026-86867 (Cinnamon Kotaemon), CVE-2026-75682, CVE-2026-75684, CVE-2026-75686, CVE-2026-75689, CVE-2026-75697, CVE-2026-75698, CVE-2026-75745, CVE-2026-81995, CVE-2026-82000 (Adobe), CVE-2026-95350, CVE-2026-95357, CVE-2026-95339, CVE-2026-95281, CVE-2026-95313, CVE-2026-95349, CVE-2026-95284, CVE-2026-95322, CVE-2026-95329, CVE-2026-95356, CVE-2026-95310 (Google Chrome), CVE-2024-0244 (Canon MF753Cdw), CVE-2026-28324, CVE-2026-28325 (SolarWinds Observability Self-Hosted), CVE-2026-97359, CVE-2026-97360 (HFS2), CVE-2026-96560 (LightLLM), CVE-2026-80145, CVE-2026-80144, CVE-2026-80143 (Lantronix), CVE-2026-82987, CVE-2026-82988, CVE-2026-82989 (ViewSonic vCast), CVE-2026-75907 (Norwegian Cruise Line door access controller), CVE-2026-18311, CVE-2026-18312, CVE-2026-18320 (Readwise Reader for Android), CVE-2026-88771 и CVE-2026-88772 (Citrix NetScaler ADC and Gateway).
🎥 Уебинари за киберсигурност
- ИИ агентите вече имат достъп. Ето как да върнете контрола → ИИ агентите получават достъп до чувствителни приложения, данни и системи. Научете как да откривате скрити агенти, да управлявате техния достъп и да намалите риска, преди нерегламентираният ИИ (shadow AI) да се превърне в проблем за сигурността.
- Атаките с ИИ се движат със скоростта на машините. Вашата сигурност на идентичността трябва да отговаря на това → Атаките, базирани на ИИ, могат да се развиват по-бързо, отколкото традиционните екипи по сигурност могат да реагират. Научете как сигурността на идентичността по време на изпълнение помага да се спрат рисковият достъп, злоупотребата с привилегии и заплахите, преди да се разпространят.
- Следващата ви вътрешна заплаха може да не е човек → ИИ агентите могат да имат достъп до идентификационни данни, системи и чувствителни данни точно както служителите. Научете как да разкриете тези скрити вътрешни субекти, да разберете техния достъп и да намалите риска, без да забавяте внедряването на ИИ.
- Групата Clop премести сайта си след хака на ShinyHunters — Групата за зловреден софтуер с искане на откуп (ransomware) Clop премести сайта си за изтичане на данни на нов Tor адрес, след като предишният ѝ сървър беше компрометиран и дефейснат (дефакториран) от ShinyHunters чрез некоригирана уязвимост в Grav CMS, за която сега е оценено, че е уязвимост за неавтентифицирано обхождане на пътя (CVE-2026-42608). Уязвимостта беше отстранена от Grav през април 2026 г. В изявление, споделено с Bleeping Computer, Clop отрече да има каквито и да било отношения или текущи преговори с ShinyHunters. „Не ги познаваме, никога не сме работили с тях и в момента не сме в контакт с тях; освен това не сме им предоставяли никаква информация, нито ще го направим – както сега, така и в бъдеще“, цитират думите на групата. Това развитие идва в резултат на това, че ShinyHunters завзе портала FBIjobs.gov на ФБР чрез това, което според тях е била нова уязвимост от тип нулев ден в Oracle PeopleSoft.
- Konni се насочва към Украйна със злонамерени LNK примамки — Севернокорейската група за киберзаплахи, известна като Konni, е забелязана да използва ZIP архиви със злонамерени LNK файлове, маскирани като PDF документи, като примамки в фишинг атаки (spear-phishing), насочени към лица и организации, свързани с Украйна, за да доставят зловреден софтуер, наречен VelvetCake, като част от кампания с кодово име Operation Conflict Compass. LNK файлът стартира VBScript, който установява персистентност (постоянно присъствие) чрез планирана задача и задейства PowerShell скрипт да се изпълнява всяка минута. Задействаният PowerShell зловреден код функционира като модулен модул за изтегляне (downloader), проектиран да извлича и изпълнява вторични скриптове от страна на сървъра. „VelvetCake не съдържа локално фиксиран набор от възможности за последваща експлоатация. Той работи като олекотен изпълнител на задачи, който постоянно извлича и изпълнява PowerShell модули от страна на сървъра, позволявайки на операторите да променят функционалността, без да внедряват отново основния зловреден код“, казаха от SOCRadar. „Кампанията най-вероятно е имала за цел да събере разузнавателна информация за траекторията на руската инвазия, за да оцени средносрочната перспектива на войната.“
- Kimsuky провежда C2 атаки, базирани на Git — В още една злонамерена дейност, свързана със Северна Корея, групата Kimsuky прибягна до провеждане на C2 атаки, базирани на Git, чрез злонамерени LNK файлове, съдържащи се в ZIP архиви. Дейността е наречена Operation GitPower. LNK файловете използват имена на файлове, маскирани като документи, свързани с финансови и корпоративни операции, включително изплащане на средства, застрахователни премии, плащания по лихви, политически фондове, подновяване на сертификати, основни данни на магазини, клиентски документи и плащания с Visa. За тези документи се твърди, че са били масово произведени с помощта на AI модели, поставяйки акцент върху тенденция, при която атакуващият е използвал локални големи езикови модели (LLM), използващи Ollama, GPT4All и Msty, за подготовка на атаки и създаване на примамки. LNK файловете служат като вектори за доставка на последващи PowerShell команди, извлечени от GitHub Raw Content пътища с помощта на GitHub PAT. Някои варианти също са забелязани да използват Pastebin като алтернативен канал. PowerShell кодът задава персистентност, извлича системна информация към GitHub и предприема стъпки за изтриване на себе си и на файла с историята на PowerShell командите.
- CISA маркира уязвимост в TeamCity като експлоатирана при атаки с ransomware — CISA потвърди, че киберпрестъпни групи за ransomware експлоатират критична уязвимост в JetBrains TeamCity, отстранена през юли. Уязвимостта, CVE-2026-63077, е критична уязвимост за заобикаляне на автентификация, която позволява на атакуващи с HTTP(S) достъп да изпълняват произволни команди на операционната система. „Неавтентифициран атакуващ може да експлоатира уязвимостта чрез протокола за запитвания на агента на TeamCity, за да заобиколи проверките за автентификация и да изпълни произволни команди на операционната система с правата на процеса на сървъра на TeamCity“, казаха от JetBrains. В момента не е известно коя ransomware група стои зад дейността по експлоатация.
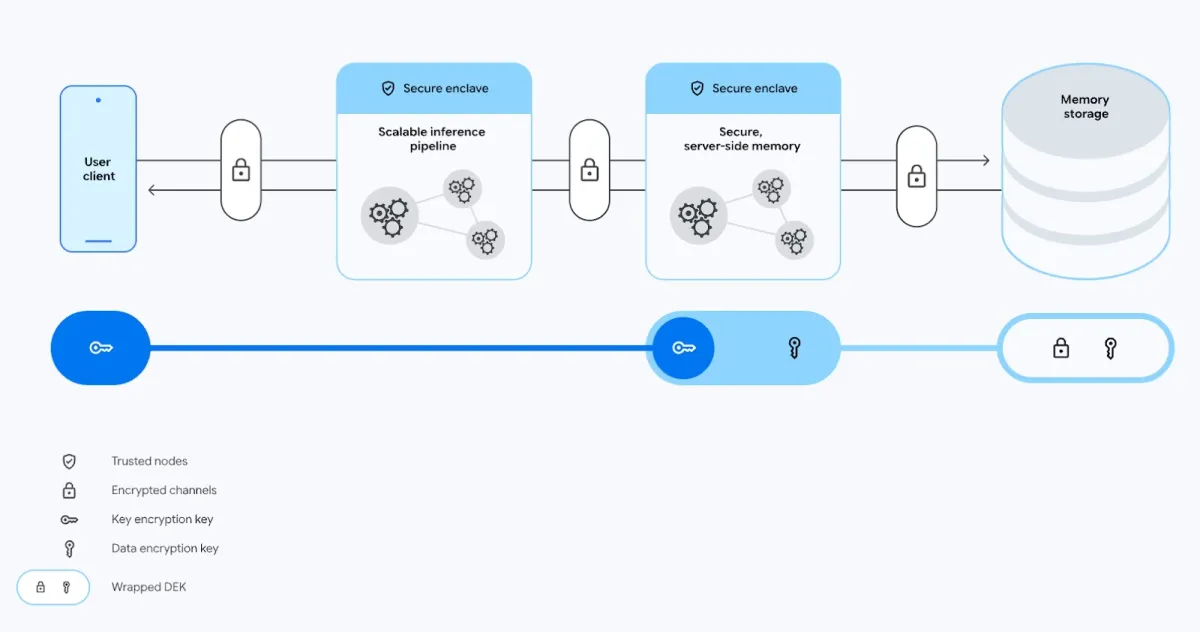
- DeepMind предоставя на частните AI изчисления защитена памет от страна на сървъра — Google обяви планове да въведе частна памет от страна на сървъра в своята платформа Private AI Compute, придавайки на AI системите дългосрочна приемственост между устройствата, без да се прави компромис с поверителността. „С тази нова техническа възможност нов слой за персистентна памет ще може да функционира като защитен цифров трезор в облака“, казаха от Google DeepMind. „При този модел информацията, необходима за подпомагането ви, е запечатана в специализирано, криптирано хранилище, докато криптографските ключове, необходими за отключването ѝ, се съхраняват изключително на вашите лични устройства — гарантирайки, че вашите данни са недостъпни за никого друг, дори за Google.“
- SectopRAT се крие в легитимно приложение — Забелязана е нова кампания, доставяща SectopRAT чрез прикриването му в легитимна програма, разработена от италианска компания за цифрово аудио. Подозира се, че операторите са добавили зловредния софтуер, след като приложението е било инсталирано на системите на клиентите, вместо да компрометират самия доставчик. „SectopRAT (известен също като ArechClient2) е троянски кон за отдалечен достъп (RAT), базиран на .NET, който предоставя набор от функции чрез множество команди за управление“, казаха от Fortinet. „Те включват събиране на чувствителни данни от устройството на жертвата, улавяне на екрани, отдалечено управление на процеси и файлове, контрол на ботове и други форми на отдалечено управление на устройства.“
- Арменски гражданин е осъден на 2 години за атаки с Ryuk Ransomware — Карен Серобович Варданян, на 34 години, който беше екстрадиран от Украйна в САЩ през юни 2025 г., е осъден на 24 месеца във федерален затвор и 3 години пробация. През юли 2026 г. Варданян се призна за виновен в заговор и компютърни измами за ролята си в атаки с Ryuk ransomware и заговор за изнудване, насочен към компании в САЩ. „Между ноември 2019 г. и април 2020 г. Варданян е осъществил незаконен достъп до компютърни мрежи на компании жертви, за да внедри Ryuk ransomware на компрометирани сървъри и работни станции“, съобщи Министерството на правосъдието на САЩ. „Ryuk ransomware е вид злонамерен софтуер, проектиран да криптира данни на компютър или мрежа на жертвата и да пречи на жертвата да осъществява достъп до криптираните файлове, докато не бъде платен откуп. Варданян е работил със своите съучастници за атака срещу компания в Мичиган, която е платила 200 биткойна, или над 1.1 милиона долара към момента на плащането, за да възстанови достъпа до мрежата си. Те също са атакували компания в Уилсънвил, Орегон, а през февруари 2020 г. са атакували училище в Тексас.“ Твърди се, че Варданян и неговите съучастници са осъществили незаконен достъп до компютърни мрежи на компании жертви и са внедрили зловреден софтуер с искане на откуп на стотици компрометирани сървъри и работни станции, получавайки над 15 милиона долара незаконни приходи към онзи момент. На Варданян също така е разпоредено да плати над 1.21 милиона долара обезщетение.
- Член на Scattered Spider получи 45-месечна присъда затвор за поредица от киберпрестъпления — Ахмед Хосам Елдин Елбадауи, от Тексас, който призна, че е член на известната киберпрестъпна група Scattered Spider, е осъден на 45 месеца затвор. След това Елбадауи ще бъде под тригодишна пробация и му е забранено „да използва базирани на поверителност блокчейн виртуални валути“ без предварително одобрение. На Елбадауи бяха повдигнати обвинения през ноември 2024 г. заедно с четирима други подсъдими.
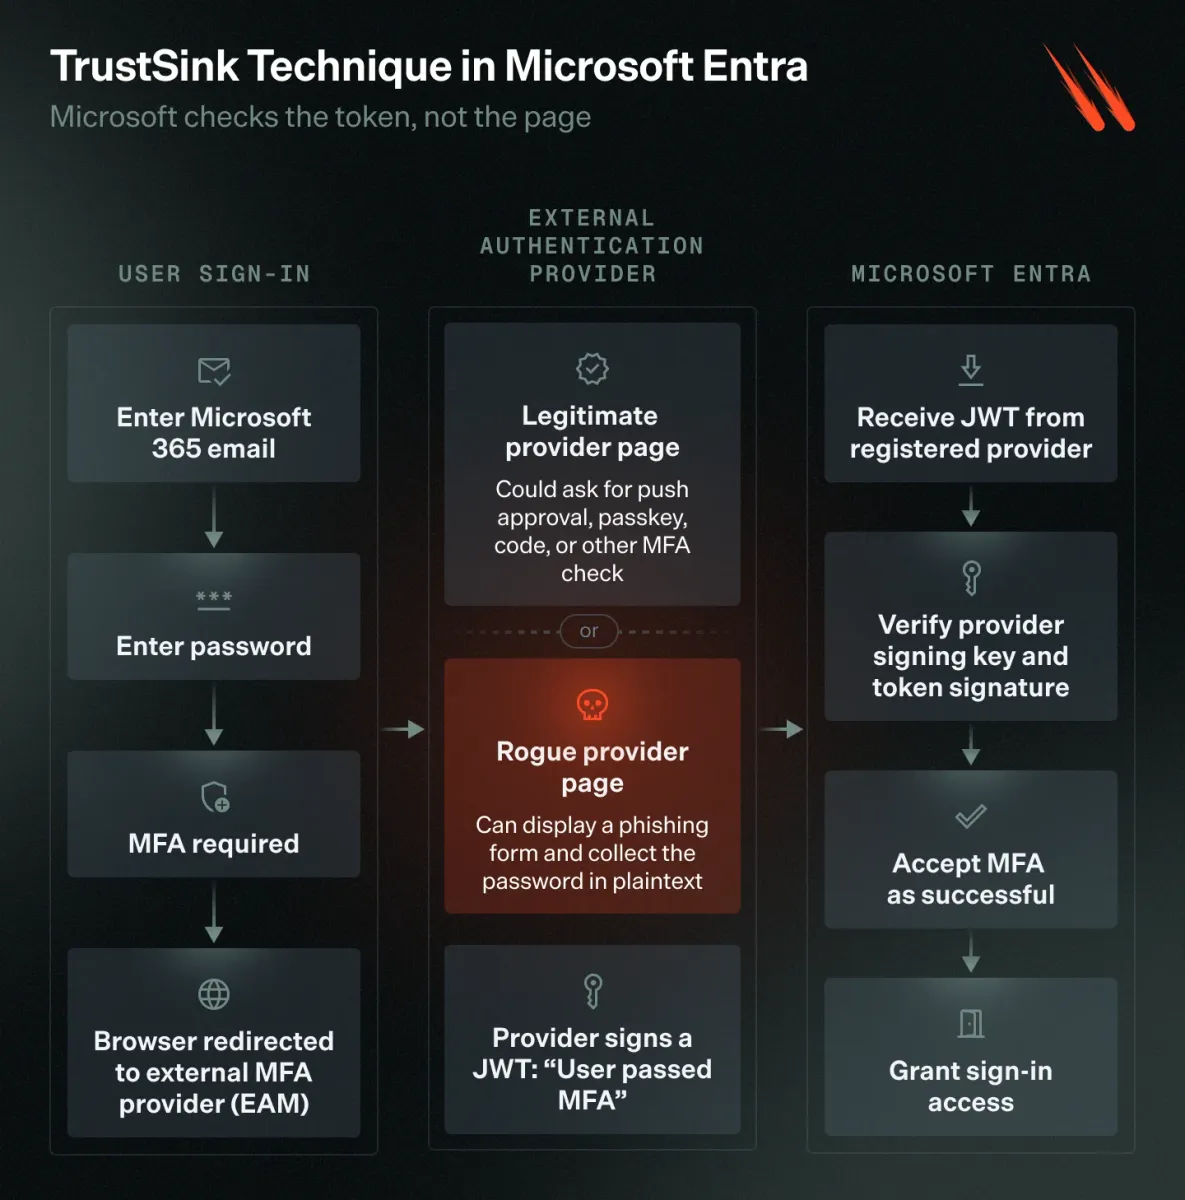
- Използване на фалшив външен MFA доставчик за кражба на пароли — Varonis демонстрира нова техника за атака, наречена TrustSink, която превръща фалшив външен MFA доставчик в „персистентен капан за идентификационни данни“ в рамките на легитимен процес на влизане. „Атакуващ с високи привилегии може да регистрира фалшив външен метод за автентификация (EAM) и да постави убедителна страница за парола вътре в легитимния процес на влизане“, казаха от Varonis. „Страницата прихваща паролата в прав текст, докато доставчикът връща валиден подписан токен, завършвайки влизането без грешка. Нулирането на прихваната парола не премахва фалшивия доставчик. Той остава в потока на автентификация и прихваща новата парола при следващото влизане на потребителя.“ TrustSink се основава на предишни проучвания на изследователя по сигурността Дирк-Ян Молема, който установи, че фалшив регистриран EAM доставчик може да се използва за заобикаляне на MFA чрез връщане на подписан JWT, без да извършва реална проверка на автентификацията.
- Нов ботнет x47.c изчерпва кредити за AI API — Недокументиран досега ботнет за Windows, наречен x47.c, е рекламиран като способен да поддържа 18 метода за DDoS атаки, кражба на идентификационни данни от браузъри, SOCKS5 проксита и AI модул, който използва SpaceXAI Grok за установяване на персистентност на заразени машини въз основа на текущото състояние. Продава се от злонамерен субект с име WraithTools за основен пакет от $200 с добавка за DDoS от $150. Целият набор от инструменти струва $950. „Един от рекламираните методи, 'AI API drain', е проектиран да изчерпва платените AI кредити на жертвата“, казаха от Qrator Research Labs. „Използвайки валиден API ключ, операторът може да изпраща многократни заявки, които консумират баланса на акаунта или увеличават сметката му. Командата AI drain започва с валиден API ключ за целевия акаунт. Тъй като тези заявки отиват директно към доставчика, те не трябва да преминават през приложението на жертвата. Уебсайтът може да остане достъпен, докато акаунтът зад неговите AI функции изчерпи кредитите си. Ако доставчикът отхвърли последващи заявки, след като балансът на акаунта бъде изчерпан или бъде достиган наложен лимит, легитимните потребители губят достъп до тези функции.“
- Стотици изтекли GitHub App ключове са все още активни — Нов анализ от GitGuardian установи, че стотици частни ключове за GitHub App, изтекли в публичен код, все още работят. От над 500 000 разкрити RSA ключа е установено, че 474 се автентифицират като 440 отделни приложения в API на GitHub. „72% от компрометираните приложения са имали някакви разрешения за съдържание, което означава, че са имали достъп до частни хранилища на организациите, които ги използват“, казаха от GitGuardian. „207 от тях имат разрешения за запис на съдържание и могат да променят тези хранилища. Още по-лошо, 44 приложения имат администраторски привилегии в организацията, 40 могат да администрират самостоятелно хоствани състезатели (self-hosted runners), а 98 могат да контролират работни процеси (workflows). Тези разрешения биха могли да позволят пълно превземане на целевата организация или изпълнение на код в нейната вътрешна инфраструктура, със или без по-нататъшно компрометиране на веригата за доставки.“
Заключение
Общата нишка тази седмица не беше изтънчеността. Беше небрежността. Забравени акаунти, остарели предположения, стари пропуски, изложени услуги и инструменти, които стават все по-способни по-бързо от контрола около тях.
Обикновено така приключват тези седмици: драматичните истории получават внимание, но по-тихите провали продължават да вършат същинската работа отдолу. Корекцията за сигурност, за която никой не се е забързал, самоличността, за която никой не е поел отговорност, заместващият текст, който никой не е поставил под въпрос, услугата, която никой не е защитил.
Това е всичко за тази седмица. Отстранете очевидните уязвимости, проверете забравените неща и предположете, че някой друг вече ги е забелязал също.